Acasă > Companii > Capabilități
– DIMENSIUNEA 3 · Capabilități –
Cine răspunde, efectiv, de securitatea companiei tale
Șase capabilități – competențe și roluri – fără de care măsurile corect alese rămân pe hârtie.
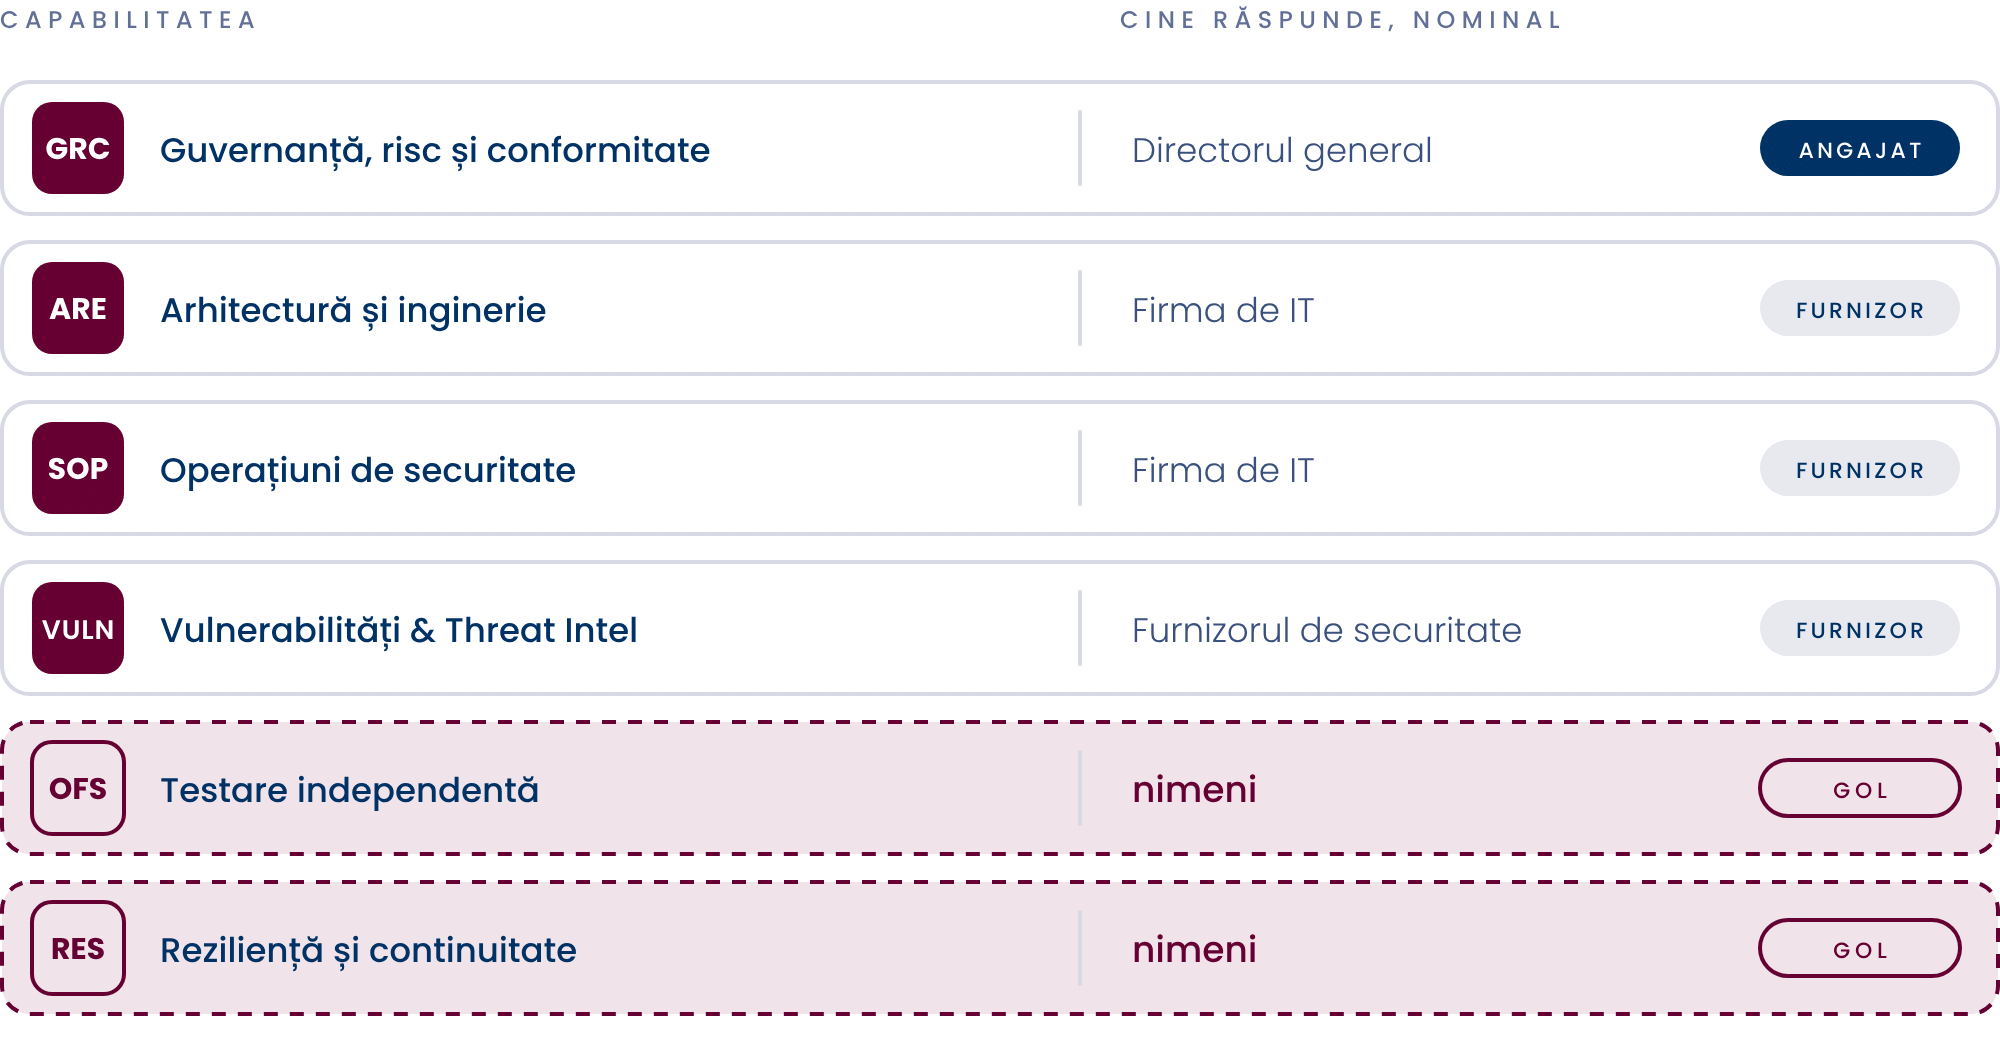
Poți avea măsurile potrivite, în ariile potrivite, și totuși să nu se întâmple nimic. Cel mai frecvent motiv nu este lipsa de bani sau de tehnologie, ci lipsa unui om care să răspundă de fiecare măsură.
Capabilitățile descriu ce trebuie să știe și să facă cineva pentru ca securitatea să funcționeze: de la decizia conducerii la operarea de zi cu zi și la verificarea independentă. O capabilitate nu este neapărat un post. Într-o firmă mică, un singur om poate acoperi mai multe; altele se cumpără ca serviciu.
Important este ca fiecare să aibă un nume în dreptul ei.
CELE ȘASE CAPABILITĂȚI
Șase capabilități. Pentru fiecare: de ce contează pentru tine.
GRC – Governance, Risk & Compliance (Guvernanță, risc și conformitate)
De aici vin mandatul, bugetul și raportarea către top management. Este capabilitatea cel mai greu de externalizat, pentru că deciziile rămân ale top managementului.
ALE – Security Architecture & Engineering (Arhitectură și inginerie de securitate)
Cum sunt proiectate și construite sistemele. Ce nu se face corect de la început se plătește adesea ulterior, an de an, prin măsuri de compensare.
SecOps – Security Operations (Operațiuni de securitate)
Rutina zilnică: actualizări, verificări, reacția la alerte. Ține programul în viață între două evaluări; fără ea, măsurile riscă să se degradeze fără să observe cineva.
VULN – Vulnerability Detection & Cyber Threat Intelligence (Vulnerabilități & Threat Intel)
Ce amenințări vizează efectiv firme ca a ta și cum devin ele alerte utile. Pentru multe companii mici și mijlocii, se cumpără ca serviciu, nu se construiește intern.
OFS – Offensive Security & Assurance (Securitate ofensivă și testare independentă)
Verificarea, de către cineva din afară, că măsurile chiar rezistă. Arată dacă protecția funcționează în practică, nu doar dacă există.
RES – Resilience & Continuity (Reziliență și continuitate)
Competența de a continua lucrul și de a relua activitatea după orice întrerupere. Contează mai ales atunci când celelalte au cedat.
DELIMITARE
GV și GRC: două lucruri diferite, la un caracter distanță
Prima răspunde la „ce”, a doua la „cine”.
GV – FUNCȚIUNE · „CE”
Funcțiunea Govern (GV) descrie ce trebuie decis: strategia, rolurile, regulile și supravegherea lor.
GRC – CAPABILITATE · „CINE”
Capabilitatea GRC descrie cine are competența să pregătească aceste decizii și să le țină în viață: politicile, analiza riscurilor, conformitatea, raportarea.
DE CE CONTEAZĂ
De ce „se ocupă IT-ul” nu este un răspuns
„Se ocupă IT-ul” este răspunsul pe care îl aud cel mai des. De cele mai multe ori este adevărat doar pe jumătate.
Echipa IT sau furnizorul de IT acoperă, de regulă, operarea și o parte din configurare.
Rareori acoperă decizia despre riscuri, verificarea independentă a propriei munci sau planul de continuitate al afacerii – și nici nu ar trebui să le acopere pe toate.
Unele capabilități nu pot sta la aceeași persoană fără conflict de interese.
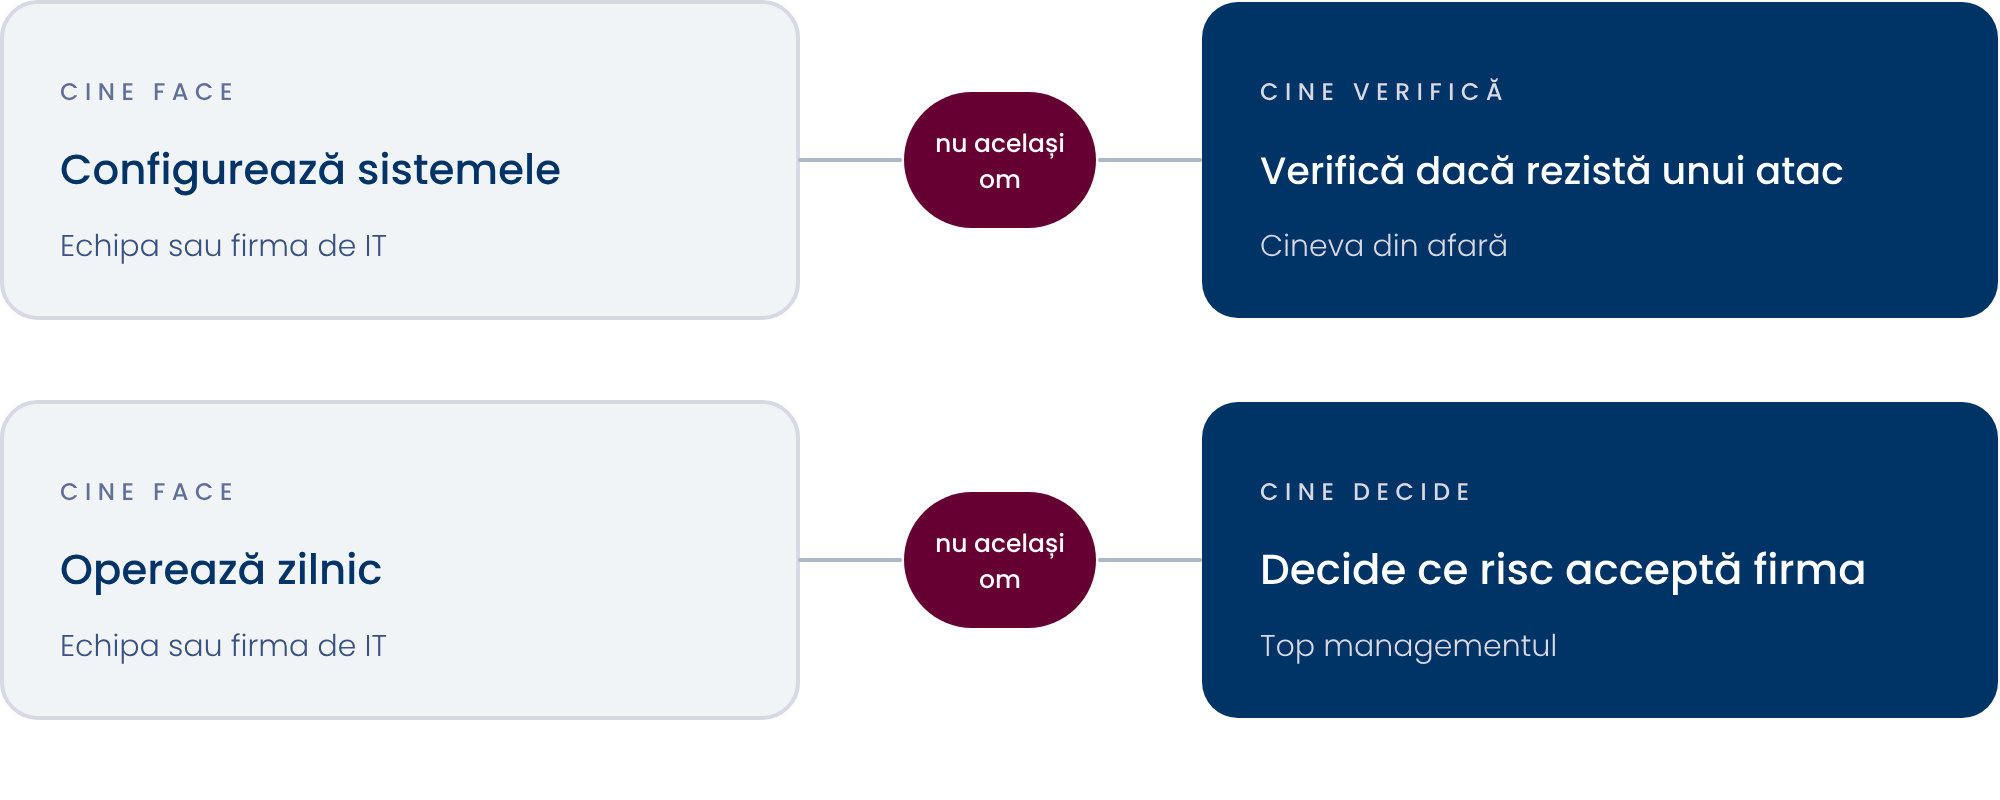
Cine configurează sistemele nu poate fi și cel care verifică, independent, dacă rezistă unui atac. Cine operează zilnic nu poate decide singur ce risc acceptă firma.
Dimensiunea capabilităților face vizibile aceste roluri. Nu ca să angajezi șase oameni, ci ca să știi, pentru fiecare rol, cine îl acoperă: un angajat, un furnizor sau nimeni.
TIPAR FRECVENT
Ce păstrezi în firmă și ce poți cumpăra
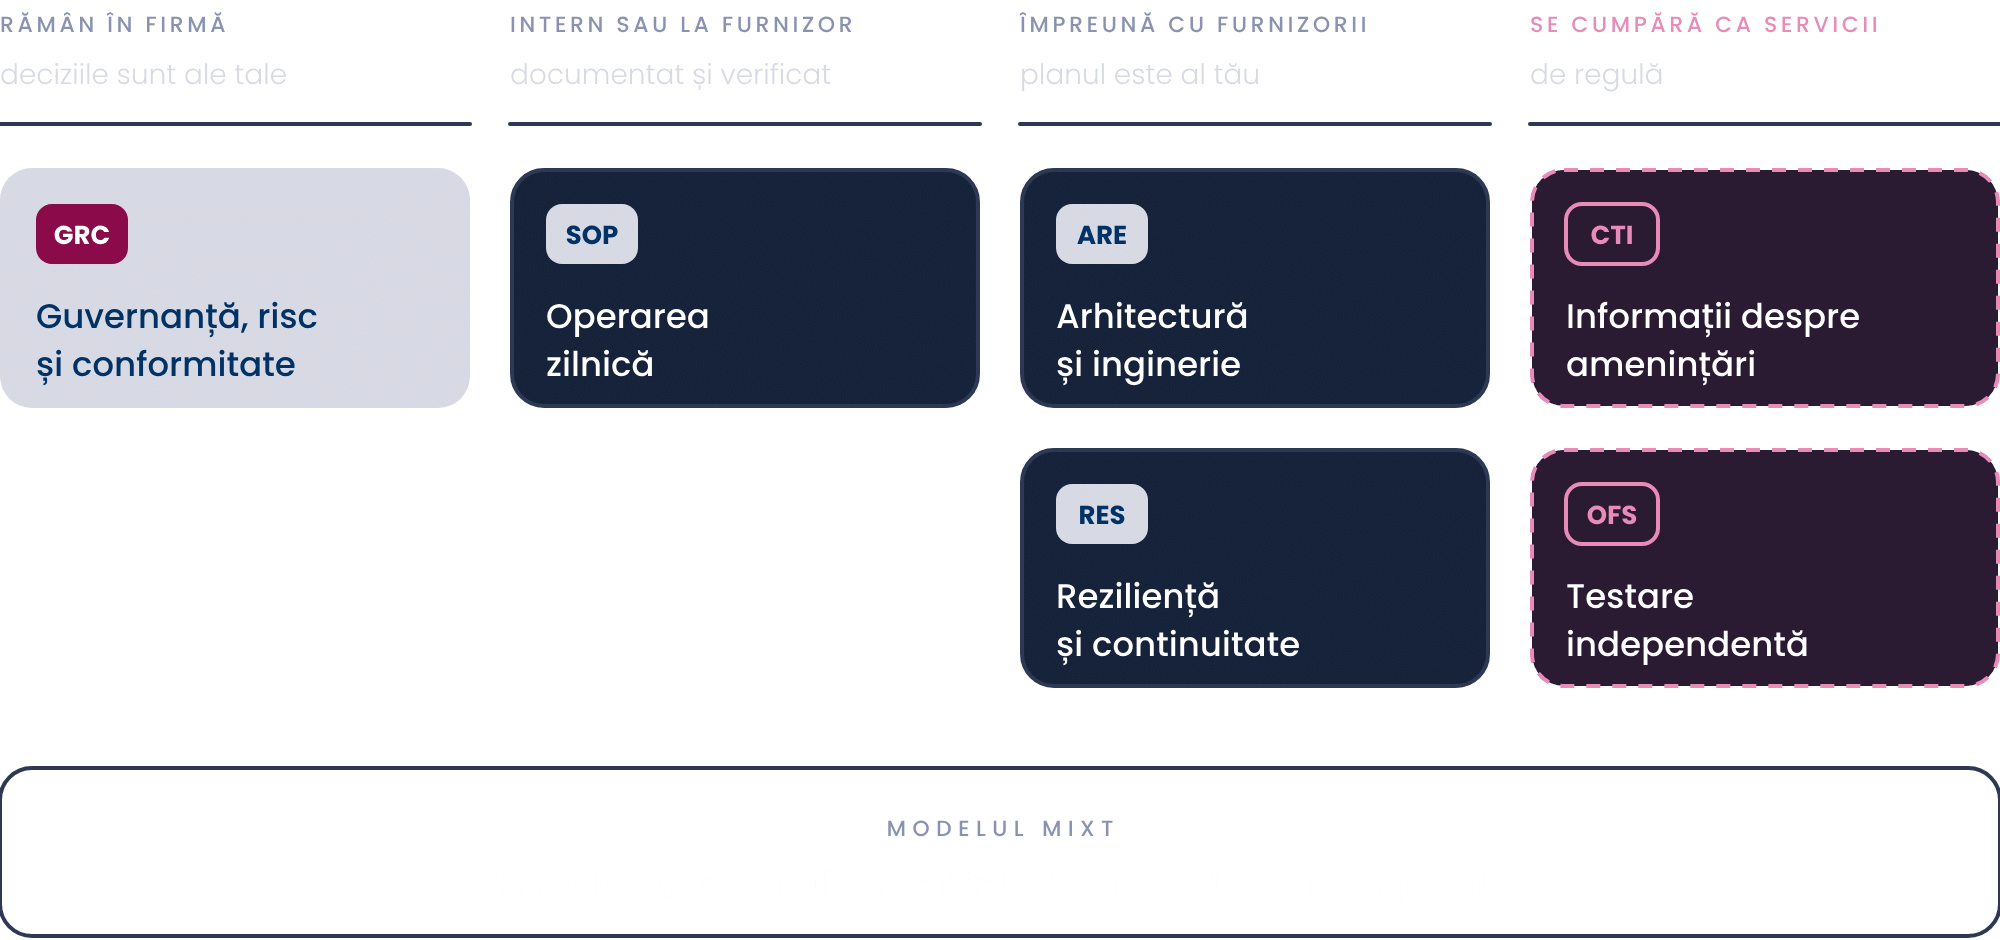
O companie mică sau mijlocie are rareori nevoie de șase echipe. Modelul care funcționează cel mai des este unul mixt.
Guvernanța, riscul și conformitatea rămân în firmă, pentru că deciziile sunt ale tale.
Operarea zilnică poate fi internă sau la furnizorul de IT, cu condiția să fie documentată și verificată.
Informațiile despre amenințări și testarea independentă se cumpără, de regulă, ca servicii.
Arhitectura și continuitatea se construiesc împreună cu furnizorii, dar planul trebuie să fie al tău.
ÎN PRACTICĂ
Cum folosești capabilitățile
01
Scrie în dreptul fiecărei capabilități un nume: un angajat, un furnizor sau „nimeni”. Un răspuns sincer valorează mai mult decât unul complet.
02
Caută suprapunerile care creează conflict de interese: cel care configurează și cel care verifică nu pot fi aceeași persoană sau aceeași firmă.
03
Pentru fiecare capabilitate externalizată, verifică ce scrie în contract: ce acoperă furnizorul, cum îți raportează și ce se întâmplă dacă relația se încheie.
04
Pentru fiecare capabilitate externalizată, verifică ce scrie în contract: ce acoperă furnizorul, cum îți raportează și ce se întâmplă dacă relația se încheie.
DECIZIILE TALE
Ce decizii îți revin pe această dimensiune
Poți delega execuția oricărei capabilități. Nu poți delega răspunderea pentru faptul că există cineva care o execută.
DECIZIA CARE NU SE DELEAGĂ
Cine răspunde – nominal, nu pe departament.
Numirea responsabililor este, de altfel, primul semn că mandatul pentru securitate este real, nu doar declarat, și primul pas către o cultură de securitate.
REZULTATE
Ce obții
√. Un nume în dreptul fiecărei responsabilități, în locul lui „se ocupă IT-ul”.
√. Claritate în contractele cu furnizorii: știi ce ai cumpărat și ce a rămas neacoperit.
√. Un program care supraviețuiește plecării unui om-cheie.
√. Separarea dintre cine face și cine verifică – un lucru pe care partenerii îl cer tot mai des.
ÎNTREBĂRI
Întrebări frecvente
Trebuie să angajez un specialist în securitate?
Nu neapărat.
Depinde de mărimea și de expunerea firmei. Ce îți trebuie în orice situație este un responsabil intern pentru decizii și coordonare – poate fi cineva din conducere, sprijinit din exterior pentru partea tehnică.
Firma mea de IT poate acoperi toate capabilitățile?
Pe cele de operare și configurare, adesea da.
Pe verificarea independentă, nu: nimeni nu își poate testa obiectiv propria muncă. Iar deciziile de risc rămân, oricum, ale tale.
Ce îi cer unui furnizor ca să știu ce acoperă?
Trei lucruri, în scris: ce activități de securitate intră în contract, cum și cât de des îți raportează și ce se întâmplă cu accesul și cu documentația dacă relația se încheie.
Ce fac dacă omul care se ocupă de securitate pleacă din firmă?
Dacă fiecare măsură are un responsabil, o procedură scrisă și o verificare periodică, plecarea unui om devine o predare, nu o criză.
Dacă totul era doar în mintea lui, pleacă odată cu el. Tocmai de aceea capabilitățile se documentează, nu doar se acoperă.
DIMENSIUNI FRAMEWORK
Ariile îți arată unde se aplică.
Funcțiunile descriu ce fel de măsuri ai
Capabilitățile – cine le execută.
Legătura dintre cele trei dimensiuni este explicată pe pagini dedicate.
Află de unde să începi
Este un chestionar gratuit pe care îl completezi singur, în câteva minute. La unele întrebări s-ar putea să vrei să verifici un detaliu cu echipa tehnică – și asta este deja o informație utilă.