Acasă / Companii / Capabilități / GRC
– DIMENSIUNEA 3 · Capabilități –
GRC – Governance, Risk & Compliance
(Guvernanță, risc și conformitate)
Capabilitatea GRC este competența care pregătește deciziile de securitate ale conducerii și le ține în viață: politica, analiza riscurilor, obligațiile de conformitate și raportarea către top management.

CE FACE
Transformă securitatea dintr-un subiect tehnic într-o decizie a conducerii, cu buget, reguli și responsabili.
DECIZIA TA
Ce nivel de risc accepți și cine răspunde, nominal, de securitate.
PRIMUL PAS
Numește un responsabil pentru securitate și stabilește cum și cât de des îți raportează.
ROLUL
De ce contează pentru afacerea ta
Deciziile de securitate le iei tu, dar cineva trebuie să ți le pregătească.
Fără GRC, riști să decizi după ultima ofertă primită de la un furnizor sau după un incident petrecut la un partener.
Cu GRC, pe masa ta ajunge o listă scurtă: ce riscuri are firma, cât de mari sunt, ce costă reducerea lor și ce ți se cere prin reglementări și prin contracte.
Conformitatea făcută separat pentru fiecare cerință riscă să se plătească de mai multe ori.
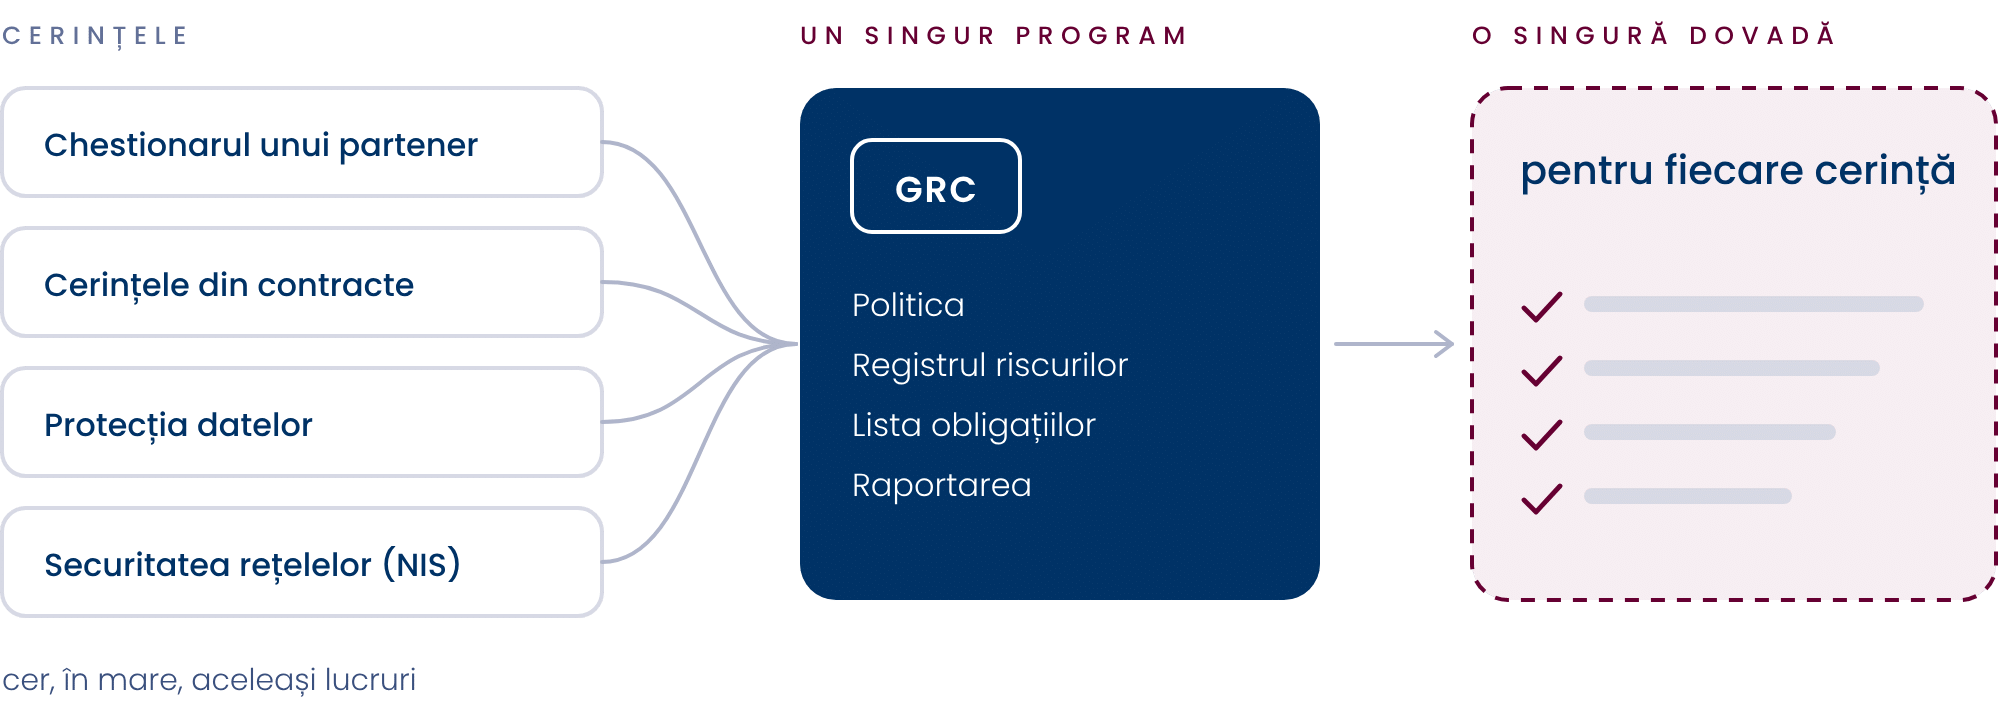
Chestionarul unui partener, cerințele din contracte, protecția datelor și, pentru unele firme, legislația privind securitatea rețelelor și a informațiilor cer, în mare, aceleași lucruri.
GRC le adună într-un singur program, cu o singură dovadă pentru fiecare cerință.
! Amânarea costă în momentul în care cineva îți cere dovada: un partener sau un auditor, după un incident.
SCENARIU
Cum se întâmplă în practică
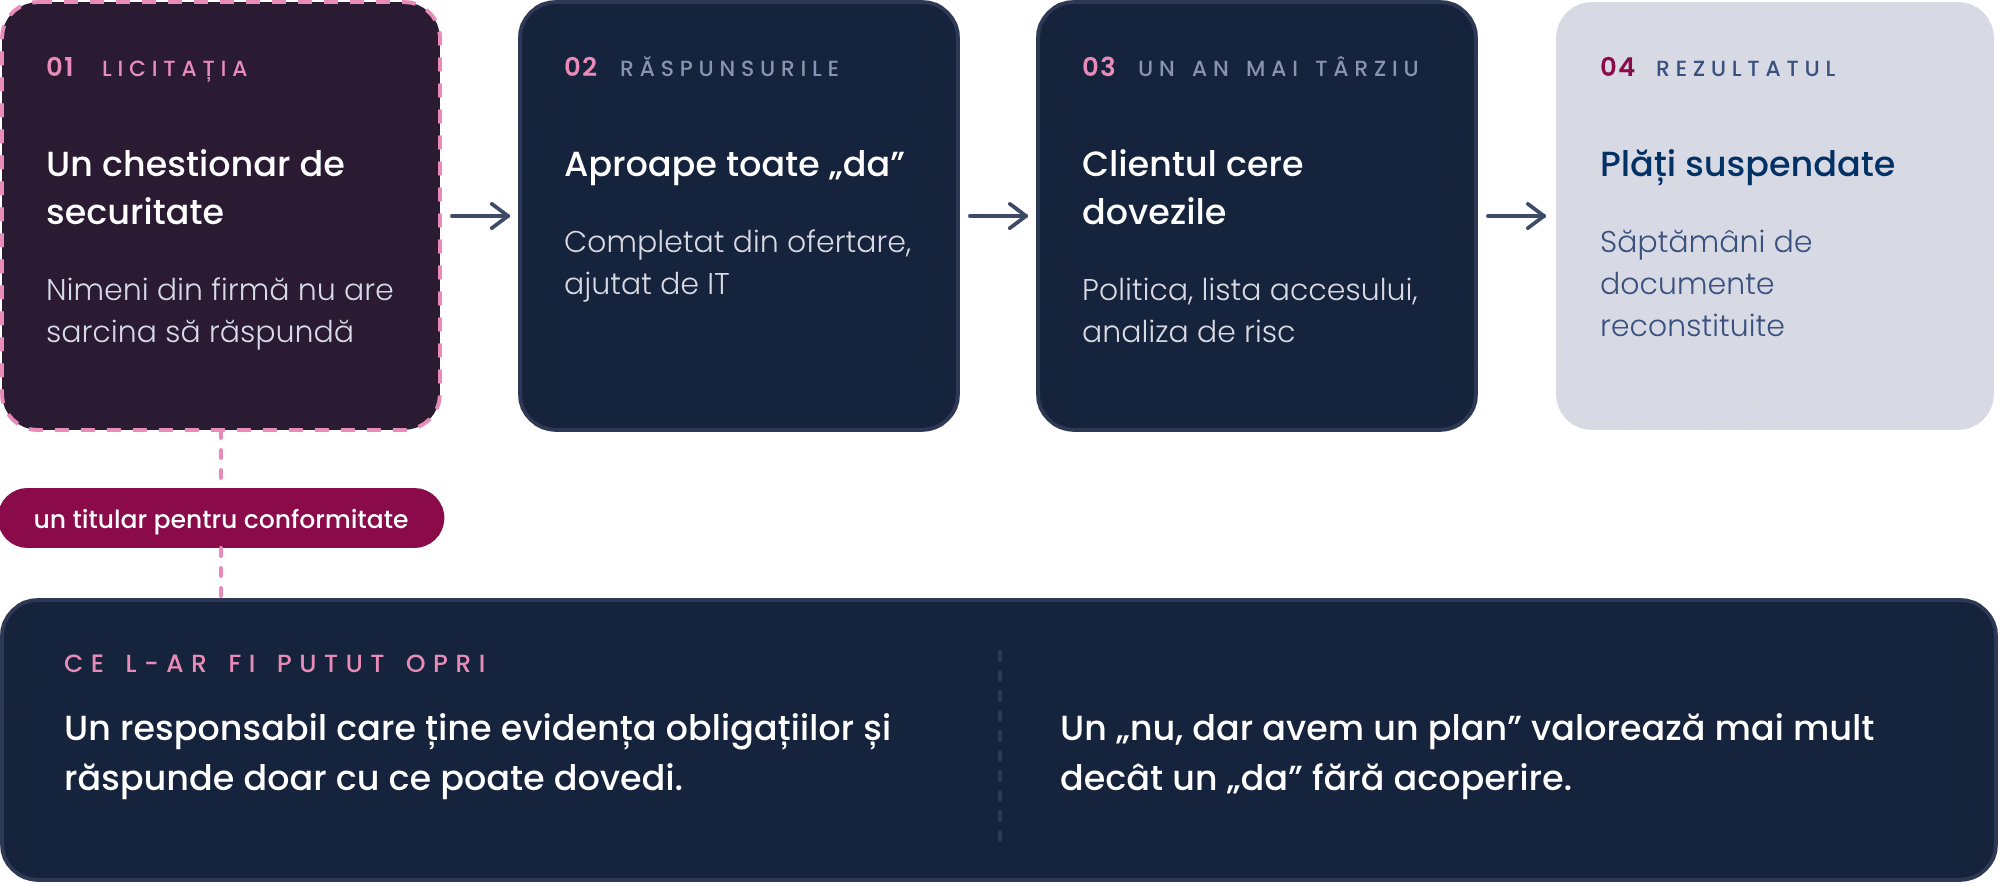
O firmă de construcții participă la o licitație pentru un client mare. Oferta include un chestionar de securitate cu multe întrebări. Nimeni din firmă nu are sarcina să răspundă, așa că îl completează un angajat din ofertare, ajutat de furnizorul de IT. Aproape toate răspunsurile sunt „da”.
Firma câștigă contractul. Un an mai târziu, clientul își auditează furnizorii și cere dovezile: politica aprobată, lista celor cu acces la documentele proiectului, analiza de risc. Cele mai multe nu există. Clientul suspendă plățile până la remediere, iar echipa pierde săptămâni reconstituind documente care ar fi trebuit să existe de la început.
Ce ar fi limitat paguba: un responsabil care ține evidența obligațiilor contractuale și răspunde la chestionare doar cu ce poate dovedi. Un „nu, dar avem un plan” valorează mai mult decât un „da” fără acoperire.
Scenariu ilustrativ, construit pe un tipar de fraudă des întâlnit. Nu descrie o companie anume.
RECUNOAȘTE
Verifică singur, în câteva minute
Răspunde sincer, fără să întrebi pe nimeni din IT:
-> Dacă mai multe răspunsuri sunt „nu” sau „nu știu”, capabilitatea GRC merită un loc pe lista ta de priorități.
[DA/NU] Există cineva care ține evidența riscurilor firmei și îți arată, periodic, cum au evoluat?
[DA/NU] Ai acceptat vreodată, în scris, un risc pe care ai decis să nu îl reduci acum?
[DA/NU] Știi ce obligații de securitate ți-ai asumat prin contractele cu partenerii?
[DA/NU] Când primești un chestionar de securitate de la un partener, este clar cine îl completează și de unde vin dovezile?
[DA/NU] Poți spune, pentru fiecare regulă din politica de securitate, cine răspunde de aplicarea ei?
ÎNȚELEGE
Ce acoperă, în cuvinte simple
ATRIBUȚIA 1
Politica aprobată de top management.
Regulile de bază ale firmei, scrise de cineva care le cunoaște și aprobate de top management. GRC le ține la zi și se asigură că oamenii le cunosc.
ATRIBUȚIA 2
Cine face ce: matricea de responsabilități.
Pentru fiecare activitate de securitate este clar cine o execută, cine răspunde de ea, pe cine consultă și pe cine informează. Specialiștii îi spun RACI.
ATRIBUȚIA 3
Registrul riscurilor și acceptarea lor.
Riscurile sunt scrise, evaluate și urmărite. Cele pe care decizi să nu le reduci acum rămân pe listă, cu semnătura top managementului: este riscul acceptat conștient, numit risc rezidual.
ATRIBUȚIA 4
Programul de conformitate.
Protecția datelor, legislația privind securitatea rețelelor și a informațiilor – dacă firma intră sub incidența ei –, cerințele specifice sectorului și cele din contracte, adunate într-o singură listă, cu dovada pentru fiecare.
ATRIBUȚIA 5
Indicatorii raportați periodic.
Câțiva indicatori, aceiași de fiecare dată: cât de bine funcționează măsurile (KPI – indicatori de performanță) și cât de mare este riscul (KRI – indicatori de risc).
DECIDE
Ce decizii îți aparțin pe această capabilitate
Pe GRC, execuția se poate sprijini din exterior, dar două decizii rămân ale tale.
PRIMA DECIZIE
Cine deține competența GRC și ce mandat are.
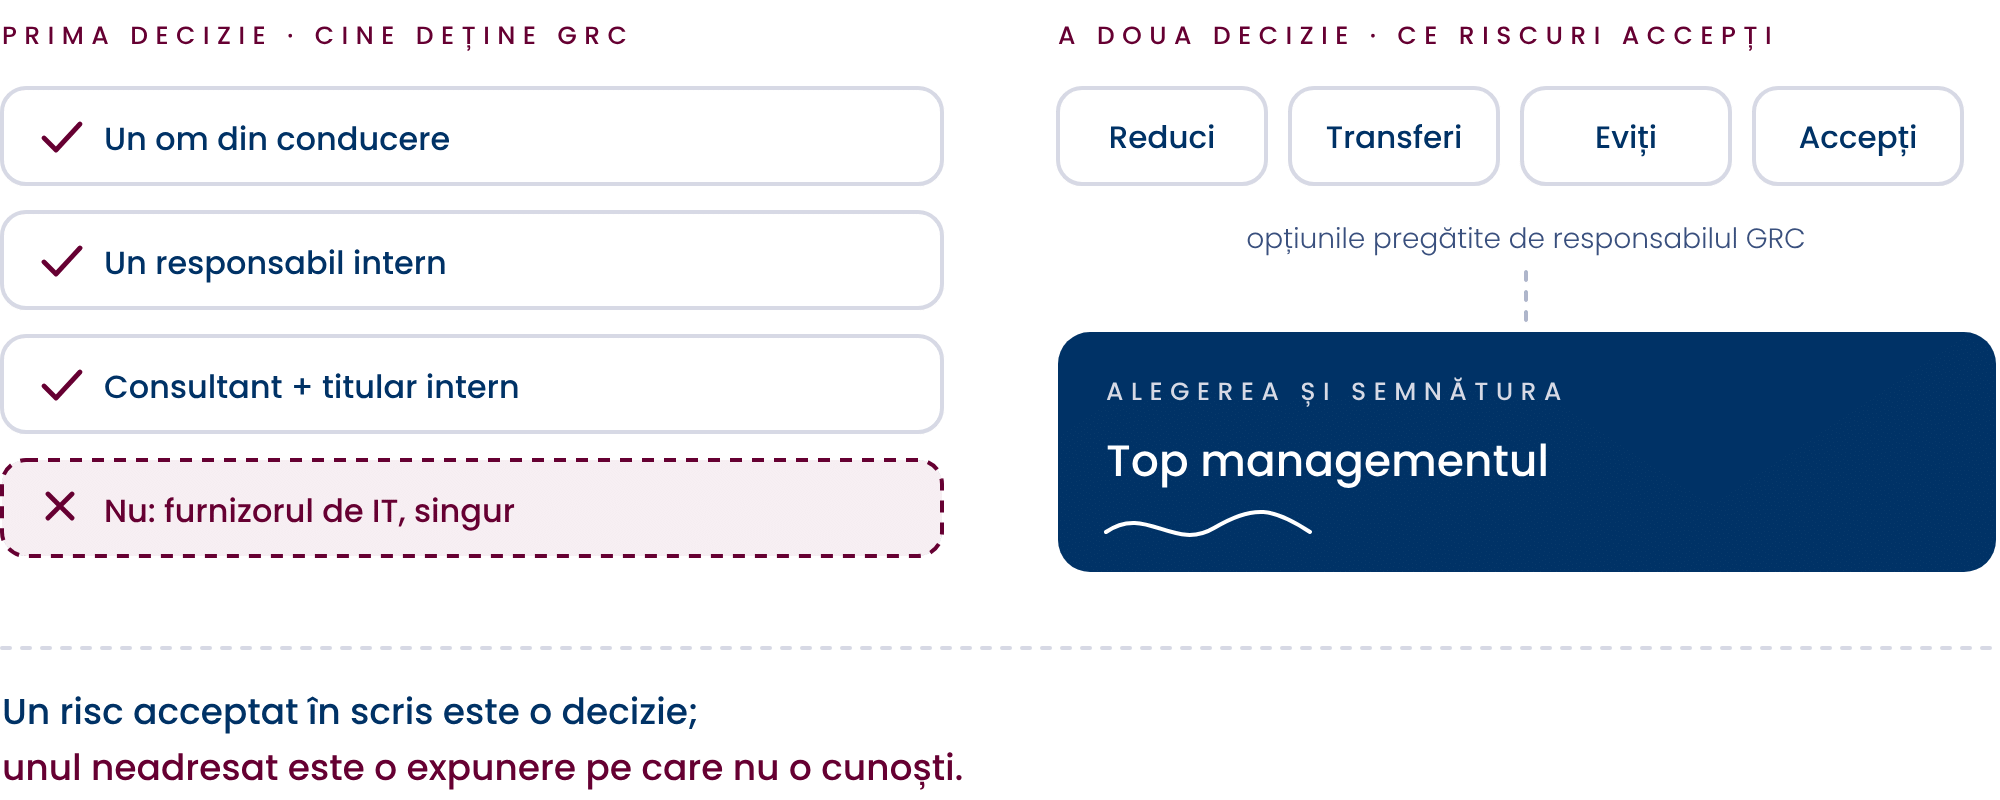
Poate fi un om din conducere, un responsabil intern sau un consultant extern care lucrează alături de un titular intern. Ce nu poate fi: furnizorul de IT, singur. El execută o mare parte din măsuri și nu își poate evalua obiectiv propria muncă.
A DOUA DECIZIE
Ce riscuri accepți.
Responsabilul GRC îți pregătește opțiunile: reduci riscul, îl transferi prin asigurare sau prin contract, îl eviți ori îl accepți. Alegerea și semnătura aparțin top managementului.
Un risc acceptat în scris este o decizie; unul neadresat este o expunere pe care nu o cunoști.
EVALUARE RAPIDĂ · GRATUIT
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare arie și primele lucruri de verificat.
Nu înlocuiește un audit pe bază de dovezi.
ACȚIONEAZĂ
Primii pași și efortul pe care îl presupun
[ ] Pasul I
Numește titularul GRC și decide ce faci intern și ce cumperi. Într-o firmă mică, un om din conducere, sprijinit de un consultant, este adesea suficient.
[ ] Pasul II
Fă registrul riscurilor pe o pagină: riscul, cât de grav este, cine îl urmărește, ce s-a decis.
[ ] Pasul III
Adună obligațiile într-o singură listă: legi, contracte, asigurare, chestionarele primite de la parteneri.
[ ] Pasul IV
Stabilește raportul periodic către top management: aceiași indicatori, riscurile noi, deciziile care așteaptă semnătura top managementului.
ACȚIONEAZĂ
Cum știi că funcționează
Nu te uita la câte documente există, ci la câte cerințe poți dovedi chiar în ziua în care ți se cer.
LA ÎNCEPUT
La începutul drumului, conformitatea înseamnă documente făcute în grabă pentru fiecare cerere.
Semnul principal de progres: un chestionar de securitate primit de la un partener se completează din registrele existente, fără reconstituiri, iar fiecare risc important are un titular și o decizie scrisă.
Semnul secundar: raportul către top management sosește la timp și folosește aceiași indicatori, așa că vezi tendința.
LA MATURITATE
La capătul lui, riscurile, obligațiile și dovezile stau într-un singur loc, iar deciziile de securitate se iau pe date. Așa arată o cultură de securitate care nu depinde de un singur om.
Ce îți cer clienții, partenerii și autoritățile
GRC este capabilitatea care produce dovezile pentru toate celelalte. Chestionarele partenerilor cer, de regulă, politica aprobată, numele responsabilului, analiza de risc și dovada că măsurile sunt verificate. Aceleași întrebări revin la reînnoirea contractelor.
Pentru firmele care intră sub incidența ei, legislația privind securitatea rețelelor și a informațiilor cere măsuri de management al riscului aprobate de conducere, iar legislația privind protecția datelor cere măsuri de securitate adecvate riscului. Standardele internaționale de management al securității pornesc de la aceleași elemente: politică, roluri, risc, îmbunătățire continuă.
HARTA sCUB
Cum se leagă de restul hărții
GRC transformă deciziile funcțiunii Govern în activitate de zi cu zi.
Govern stabilește ce trebuie decis; GRC pregătește deciziile și urmărește aplicarea lor – diferența este explicată pe pagina Capabilități.
Registrul riscurilor pornește din inventarul făcut la Identify și primește, prin CTI, informații despre amenințările relevante pentru firma ta.
Cerințele pentru Terți și furnizori și rezultatele testării independente (OFS) ajung, prin GRC, în raportul către top management.
EXPLICAȚII · TERMENI
RACI: matrice care arată, pentru fiecare activitate, cine execută, cine răspunde, cine este consultat și cine este informat.
Risc rezidual: riscul care rămâne după măsurile luate și pe care top managementul îl acceptă explicit.
KPI: indicator de performanță – arată cât de bine funcționează o măsură.
KRI: indicator de risc – arată dacă un risc crește sau scade.
ÎNTREBĂRI
Întrebări frecvente
Nu este GRC doar birocrație?
Devine birocrație când documentele se fac pentru un auditor și nu le mai citește nimeni.
Făcut bine, GRC înseamnă puține documente, folosite: registrul riscurilor pe care îl discuți periodic, lista obligațiilor și un raport scurt.
Tot ce nu ajută o decizie se poate simplifica.
Pot cumpăra GRC ca serviciu?
Parțial. Un consultant sau un responsabil de securitate cu normă parțială – uneori numit vCISO, un șef de securitate externalizat – poate ține registrele, pregăti analizele și scrie politicile.
Titularul intern și deciziile de risc rămân însă în firmă.
Cere în contract cine face raportul, cât de des și cine păstrează documentele dacă relația se încheie.
Ce fac cu un chestionar de securitate primit de la un partener?
Răspunde doar cu ce poți dovedi. Unde nu ai acoperire, spune ce plan ai și în ce termen.
Un partener serios preferă, de regulă, un răspuns onest unui „da” generalizat, pe care îl poate verifica la primul audit.
Păstrează răspunsurile: următorul chestionar va semăna mult cu acesta.
Cine poate fi titularul GRC într-o firmă fără specialist în securitate?
De regulă, cineva din conducere sau apropiat de ea: directorul financiar, directorul de operațiuni ori un manager cu autoritate.
Contează accesul direct la top management și mandatul, nu pregătirea tehnică.
Partea tehnică se sprijină pe echipa IT și, la nevoie, pe un consultant.
MAI DEPARTE
Articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
Toate capabilitățile
ARE – Security Architecture & Engineering (Arhitectură și inginerie de securitate)
Vezi unde ai goluri și de unde să începi
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare capabilitate și primele lucruri de verificat. Nu înlocuiește un audit pe bază de dovezi.