Acasă / Companii / Capabilități / Architecture
– DIMENSIUNEA 3 · Capabilități –
ARE – Security Architecture & Engineering (Arhitectură și inginerie de securitate)
Capabilitatea ARE este competența care proiectează sistemele firmei astfel încât o breșă să rămână mică și care implementează tehnic măsurile de securitate, consecvent și, unde se poate, automat.

CE FACE
Sisteme construite astfel încât o greșeală sau un atac într-un punct să nu ajungă peste tot.
DECIZIA TA
Ca orice proiect IT nou să aibă cerințe de securitate din prima zi, nu după lansare.
PRIMUL PAS
La următorul proiect – o aplicație nouă, o mutare în cloud, o integrare – cere o verificare de securitate înainte de pornire.
ROLUL
De ce contează pentru afacerea ta
Securitatea adăugată după lansare costă, de regulă, mai mult și acoperă mai puțin.
Un sistem construit fără ea primește, ulterior, măsuri de compensare: licențe în plus, verificări manuale, excepții de urmărit. Se plătesc an de an și tratează simptomul, nu cauza.
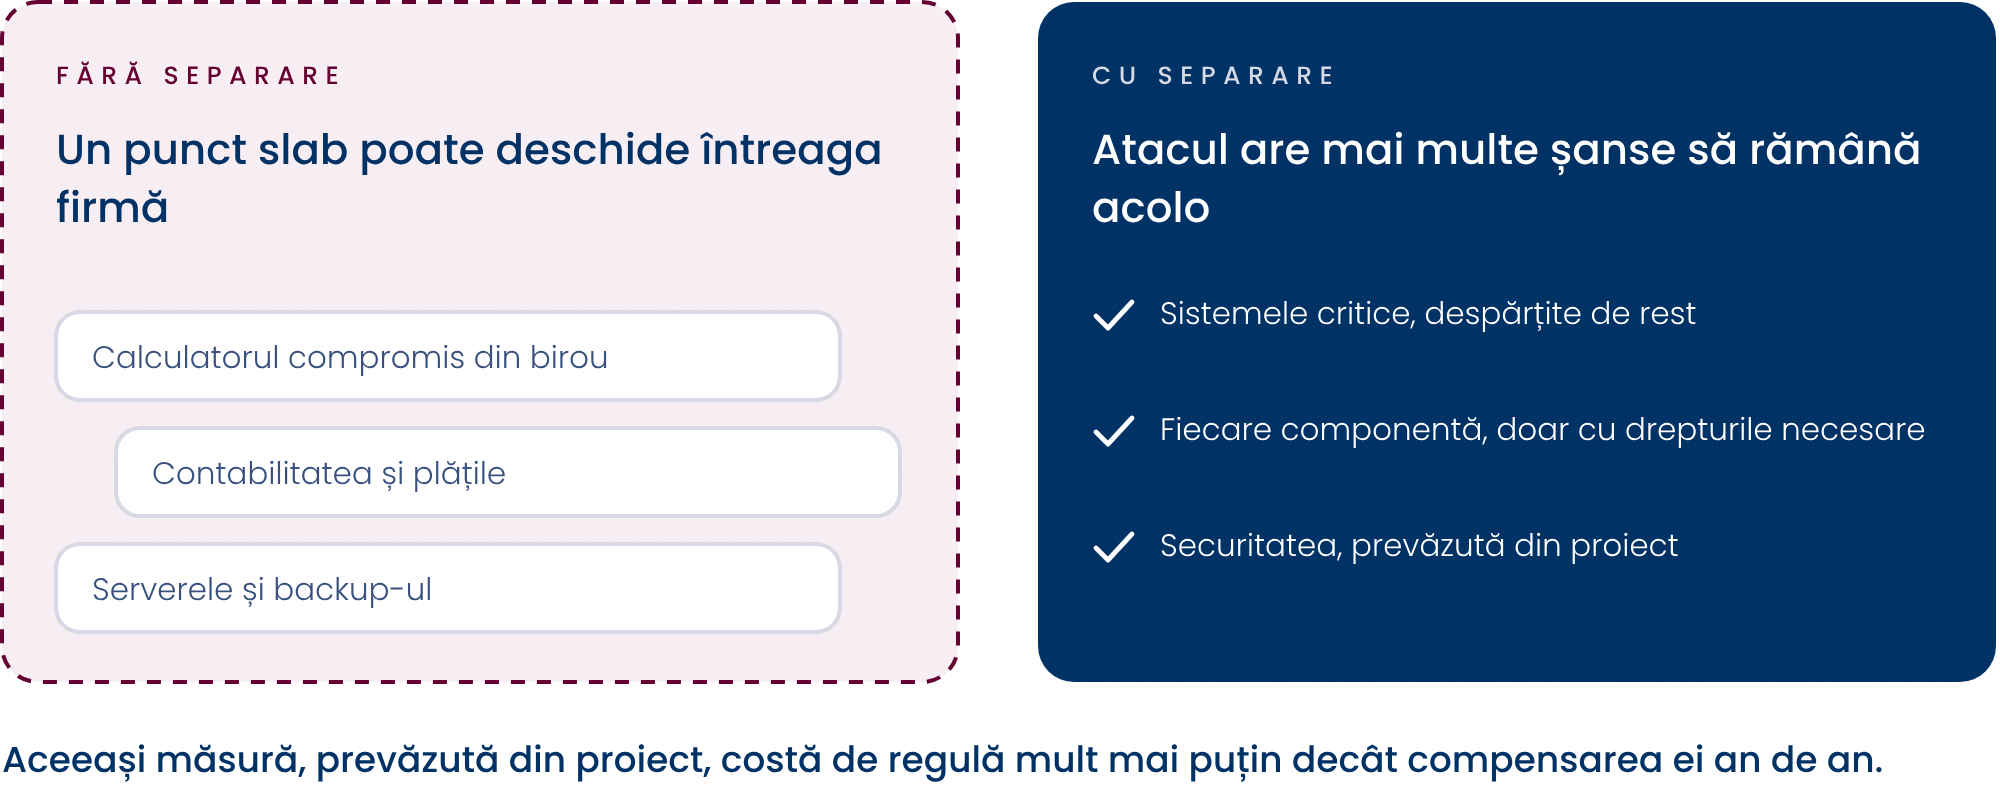
Aceeași măsură, prevăzută din proiect, costă de regulă mult mai puțin.
Arhitectura decide cât de mare devine un incident.
Dacă sistemele sunt separate, iar fiecare componentă are doar drepturile de care are nevoie, un atac reușit într-un punct are mai multe șanse să rămână acolo.
Dacă totul comunică cu totul, un singur punct slab poate deschide întreaga firmă, chiar și cu o detecție bună.
! Amânarea costă prin acumulare: fiecare proiect lansat fără cerințe de securitate adaugă ceva de reparat mai târziu. Specialiștii îi spun datorie tehnică de securitate.
SCENARIU
Cum se întâmplă în practică
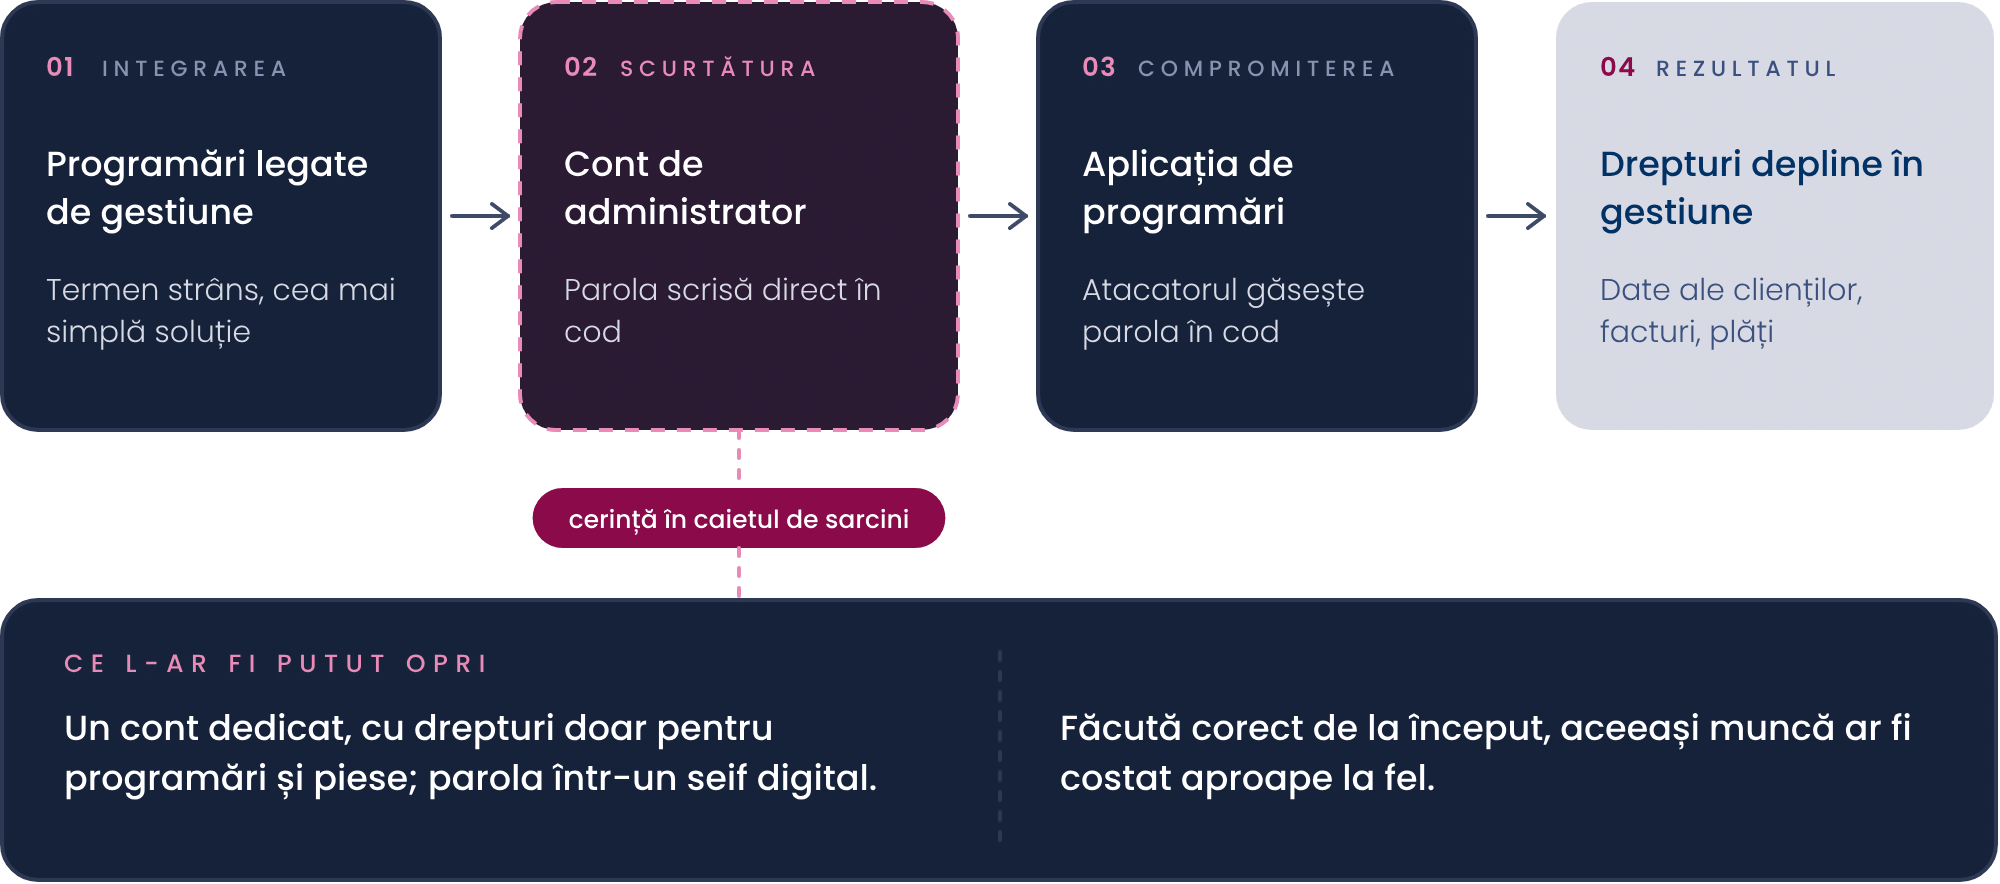
O rețea de service-uri auto își leagă aplicația de programări online de programul intern de gestiune, ca programările și piesele comandate să se actualizeze automat. Furnizorul care face integrarea are un termen strâns și alege cea mai simplă soluție: un cont de administrator al programului de gestiune, cu parola scrisă direct în codul aplicației.
Totul funcționează. După un timp, aplicația de programări este compromisă. Atacatorul găsește parola în cod și intră cu ea în programul de gestiune, cu drepturi depline: vede datele clienților și facturile și poate modifica datele de plată ale furnizorilor.
Ce l-ar fi putut opri: o cerință de securitate scrisă în caietul de sarcini – integrarea folosește un cont dedicat, cu drepturi doar pentru programări și piese, iar parola stă într-un seif digital, nu în cod. Făcută corect de la început, aceeași muncă ar fi costat aproape la fel.
Scenariu ilustrativ, construit pe un tipar de fraudă des întâlnit. Nu descrie o companie anume.
RECUNOAȘTE
Verifică singur, în câteva minute
Răspunde sincer, fără să întrebi pe nimeni din IT:
-> Dacă mai multe răspunsuri sunt „nu” sau „nu știu”, capabilitatea ARE merită un loc pe lista ta de priorități.
[DA/NU] La ultimul proiect IT – o aplicație nouă, o mutare în cloud, o integrare –, a existat o cerință de securitate scrisă înainte de pornire?
[DA/NU] Ai verificat vreodată dacă un calculator compromis din birou poate ajunge la contabilitate, la servere și la backup?
[DA/NU] Pentru sistemele care nu mai primesc actualizări de la producător există un plan de înlocuire sau de izolare?
[DA/NU] Calculatoarele și serverele noi se configurează după o rețetă standard, verificată, sau de fiecare dată altfel?
[DA/NU] Știi ce soluții plătești an de an doar ca să compensezi o problemă nerezolvată la sursă?
ÎNȚELEGE
Ce acoperă, în cuvinte simple
ATRIBUȚIA 1
Securitatea inclusă din proiectare.
Proiectele noi pornesc de la modele verificate – arhitecturi de referință –, nu de la soluții improvizate. Specialiștii îi spun security by design.
ATRIBUȚIA 2
Nicio conexiune nu este de încredere doar pentru că vine din interior.
Fiecare acces la un sistem se verifică: cine este, de pe ce dispozitiv, pentru ce. Modelul se numește zero trust – verificare continuă, în locul încrederii acordate automat rețelei interne.
ATRIBUȚIA 3
Separarea componentelor critice.
Sistemele care contează cel mai mult – banii, datele clienților, backup-ul – sunt despărțite de restul, astfel încât o problemă într-o parte să nu ajungă automat în alta.
ATRIBUȚIA 4
Configurări standard, aplicate automat.
Calculatoarele, serverele și serviciile cloud se configurează după aceeași rețetă securizată, cu funcțiile inutile dezactivate (hardening). Unde se poate, configurarea se aplică automat, nu manual.
ATRIBUȚIA 5
Planul pentru sistemele vechi.
Sistemele care nu mai primesc actualizări de la producător sau care nu pot fi securizate sunt listate, izolate și au un termen de înlocuire.
DECIDE
Ce decizii îți aparțin pe această capabilitate
Pe ARE, execuția este tehnică și se cumpără adesea pe proiect. Două decizii rămân ale tale.
PRIMA DECIZIE
Securitatea intră în proiect înainte de semnarea contractului.
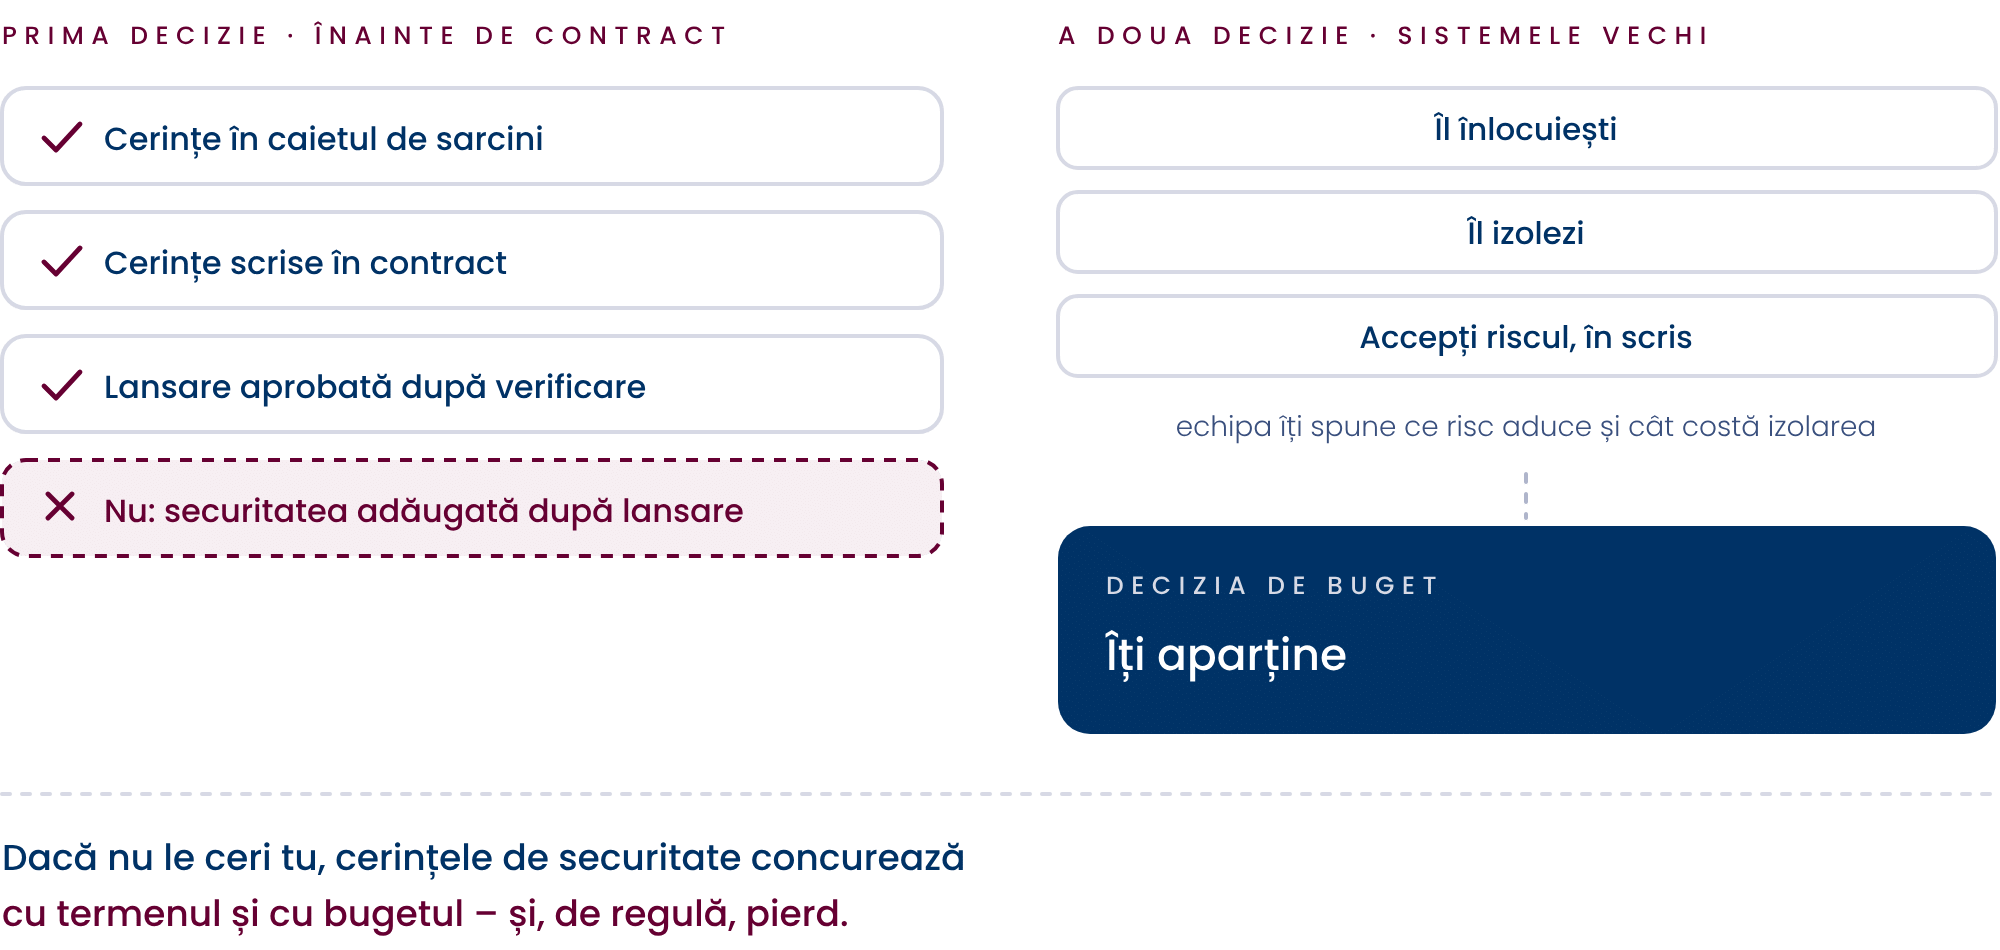
Fie că proiectul îl face echipa internă, fie un furnizor, cerințele de securitate se scriu în caietul de sarcini și în contract, iar lansarea se aprobă după o verificare. Dacă nu le ceri tu, ele concurează cu termenul și cu bugetul – și, de regulă, pierd.
A DOUA DECIZIE
Ce faci cu sistemele vechi.
Înlocuirea unui sistem care funcționează este, în primul rând, o decizie de buget. Echipa îți poate spune ce risc aduce și cât costă izolarea lui.
Decizia de a-l înlocui, de a-l izola sau de a accepta riscul, în scris, îți aparține.
EVALUARE RAPIDĂ · GRATUIT
Cum stă firma ta pe Architecture?
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare arie și primele lucruri de verificat.
Nu înlocuiește un audit pe bază de dovezi.
ACȚIONEAZĂ
Primii pași și efortul pe care îl presupun
[ ] Pasul I
Scrie o listă scurtă de cerințe de securitate și atașeaz-o la fiecare caiet de sarcini pentru un proiect IT. De exemplu: conturi separate pentru integrări, autentificarea multi-factor (MFA) – a doua confirmare la conectare –, jurnale de evenimente păstrate.
[ ] Pasul II
Cere o hartă simplă a sistemelor și a legăturilor dintre ele. Arată ce comunică cu ce și unde lipsește separarea.
[ ] Pasul III
Fă lista sistemelor vechi: ce risc aduce fiecare, cât costă izolarea, cât costă înlocuirea.
[ ] Pasul IV
Stabilește configurarea standard pentru calculatoare, servere și servicii cloud.
ACȚIONEAZĂ
Cum știi că funcționează
Nu te uita la câte soluții de securitate ai cumpărat, ci la câte proiecte noi au pornit cu cerințe de securitate scrise.
LA ÎNCEPUT
La începutul drumului, securitatea se adaugă după lansare, iar fiecare problemă primește încă o soluție de compensare.
Semnul principal de progres: proiectele noi trec printr-o verificare de securitate înainte de lansare, iar lista sistemelor vechi, neizolate, se scurtează.
Semnul secundar: echipamentele noi se configurează după aceeași rețetă, fără excepții nedocumentate.
LA MATURITATE
La capătul lui, sistemele noi moștenesc securitatea din proiect, iar incidentele rămân limitate la zona în care au apărut. Securitatea devine parte din felul în care firma construiește, nu o corecție ulterioară – un semn clar de cultură de securitate.
Ce îți cer clienții, partenerii și autoritățile
Partenerii nu întreabă „ai o arhitectură de securitate?”, ci „ce se întâmplă dacă un calculator este compromis?”. Întrebările despre separarea rețelei, protejarea backup-ului, MFA și sistemele fără suport de la producător verifică, de fapt, arhitectura.
Legislația privind protecția datelor cere protecția datelor încă din proiectarea sistemelor și prin setările implicite. Pentru firmele care intră sub incidența ei, legislația privind securitatea rețelelor și a informațiilor include securitatea la achiziția, dezvoltarea și întreținerea sistemelor. Dovada o dau cerințele din proiecte, harta sistemelor și configurarea standard.
HARTA sCUB
Cum se leagă de restul hărții
ARE decide cât de greu îi este unui atacator să se miște după ce a intrat.
Pune în practică separarea rețelei din aria Echipamente și infrastructură, regulile de acces din aria Identitate și acces și măsurile funcțiunii Protect.
Primește de la CTI informații despre metodele de atac relevante pentru firma ta, iar testarea independentă (OFS) verifică dacă arhitectura rezistă.
Operațiunile zilnice (SOP) mențin, în timp, configurările stabilite aici.
EXPLICAȚII · TERMENI
Security by design: securitatea prevăzută din faza de proiectare, nu adăugată ulterior.
Zero trust: model în care niciun acces nu este de încredere automat; fiecare conexiune se verifică.
Hardening: configurarea unui sistem cu setări sigure, fără funcții și servicii inutile.
Datorie tehnică de securitate: problemele de securitate amânate, care se plătesc mai târziu, cu dobândă.
Seif digital: program care păstrează criptat parolele și cheile de acces folosite de sisteme.
MFA (autentificare multi-factor): a doua confirmare la conectare, pe lângă parolă – de exemplu, un cod pe telefon.
ÎNTREBĂRI
Întrebări frecvente
Firma mea e mică. Are nevoie de „arhitectură”?
Nu de documente complicate, ci de câteva reguli respectate la fiecare schimbare: backup-ul separat de restul, conturi distincte pentru administrare și pentru integrări, o configurare standard pentru calculatoare.
Și de o întrebare pusă înainte de orice proiect nou: ce se întâmplă dacă partea aceasta este compromisă?
Mutarea în cloud nu rezolvă arhitectura?
Mută o parte din responsabilitate la furnizorul de cloud, nu pe toată.
Furnizorul răspunde de infrastructura lui; configurarea conturilor, a accesului, a partajărilor și a backup-ului rămâne, de regulă, a ta.
Multe incidente în cloud pornesc tocmai de la o configurare greșită, nu de la o slăbiciune a furnizorului.
Pot lăsa arhitectura în seama furnizorului care face proiectul?
Execuția, da; cerințele și verificarea, nu. Furnizorul lucrează după termenul și bugetul din contract.
Dacă securitatea nu este scrisă acolo, nu are de ce să fie prioritară.
Scrie cerințele, cere documentația la predare și, pentru proiectele importante, o verificare independentă înainte de lansare.
Ce fac cu un sistem vechi pe care nu îl pot înlocui acum?
Îl izolezi: îl separi de restul rețelei, îi limitezi conexiunile la strictul necesar și îl urmărești mai atent.
Apoi decizi, în scris, până când rămâne așa. Izolarea nu elimină riscul, dar îl ține într-un loc cunoscut.
MAI DEPARTE
Articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
GRC – Governance, Risk & Compliance
(Guvernanță, risc și conformitate)
SecOps – Security Operations
(Operațiuni de securitate)
Vezi unde ai goluri și de unde să începi
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare capabilitate și primele lucruri de verificat. Nu înlocuiește un audit pe bază de dovezi.