Acasă / Companii / Capabilități / SecOps
– DIMENSIUNEA 3 · Capabilități –
SecOps – Security Operations
(Operațiuni de securitate)
Capabilitatea SecOps este competența care operează securitatea în fiecare zi: aplică actualizările, verifică drepturile de acces și backup-ul, urmărește alertele și investighează incidentele.

CE FACE
Că măsurile implementate funcționează și luna viitoare, nu doar în ziua instalării.
DECIZIA TA
Cine operează securitatea – echipa internă, furnizorul de IT sau un serviciu specializat – și cum îți dovedește că o face.
PRIMUL PAS
Cere lista activităților de securitate recurente și, pentru fiecare, cine o face și unde se vede că a fost făcută.
ROLUL
De ce contează pentru afacerea ta
O măsură de securitate neîngrijită tinde să se degradeze fără să anunțe.
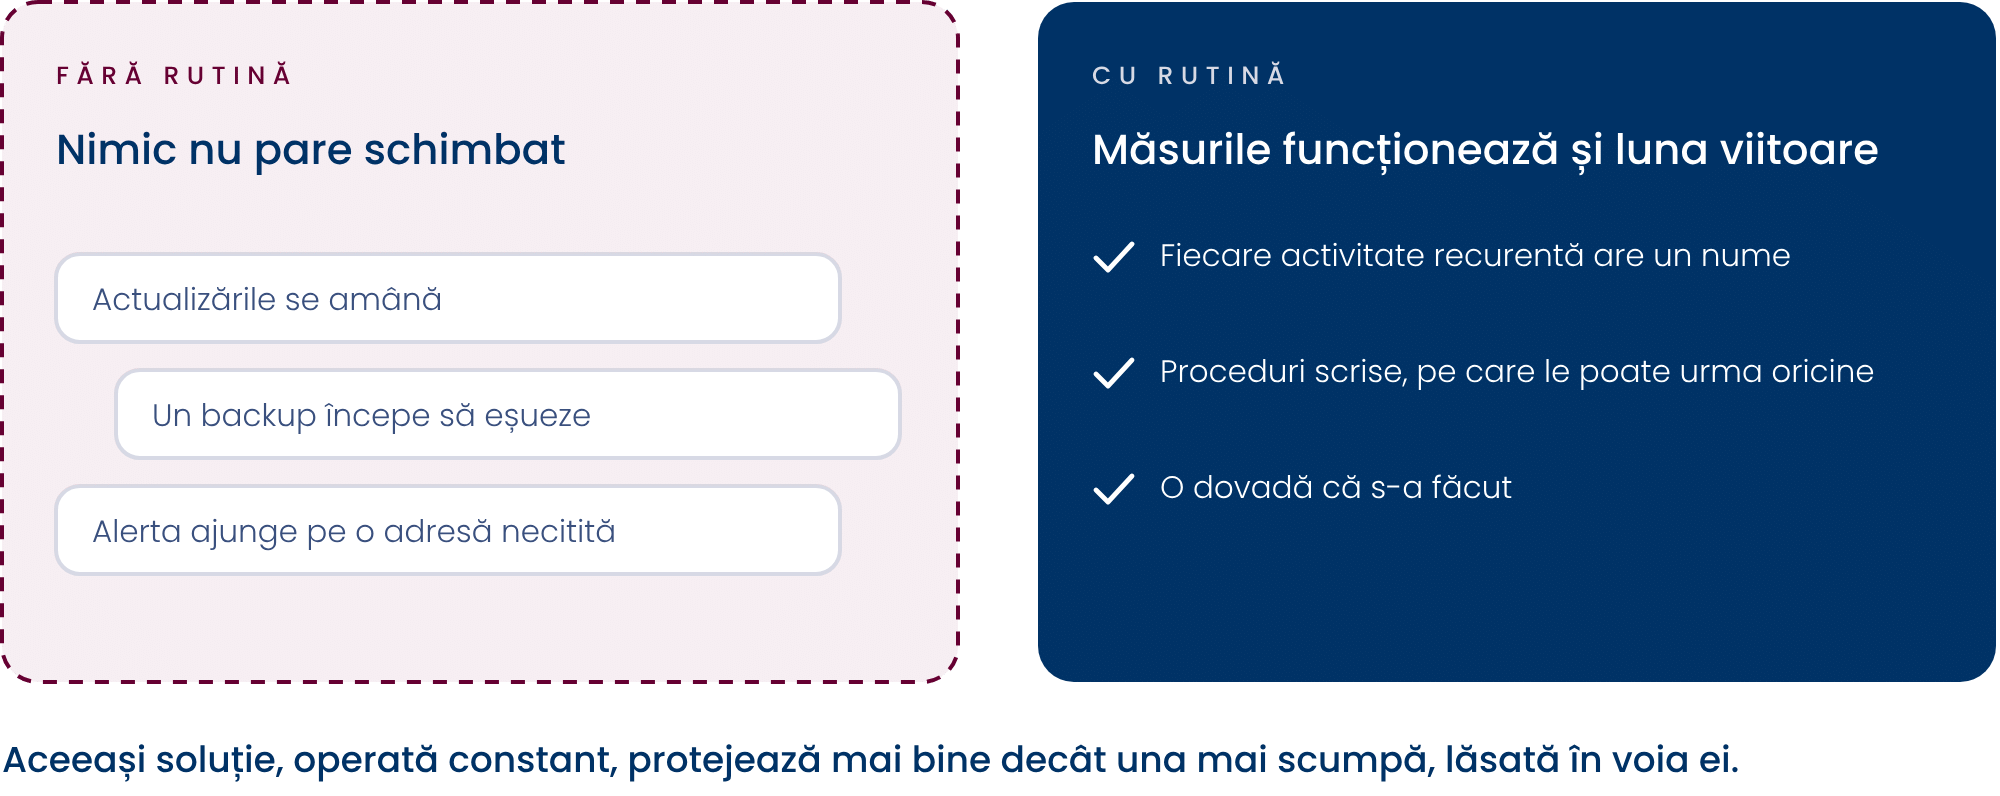
Actualizările se amână, un backup începe să eșueze, o alertă ajunge pe o adresă pe care nu o mai citește nimeni.
Nimic nu pare schimbat, până în ziua în care măsura trebuie să funcționeze și nu mai funcționează.
Rutina contează mai mult decât momentul instalării.
Aceeași soluție, operată constant, protejează, de regulă, mult mai bine decât una mai scumpă, lăsată în voia ei.
Iar dacă rutina există doar în mintea unui singur om, riscă să plece odată cu el, în concediu sau din firmă.
! Amânarea costă în tăcere: fiecare lună fără verificări adaugă măsuri despre care crezi că funcționează, dar nu mai știi sigur.
SCENARIU
Cum se întâmplă în practică
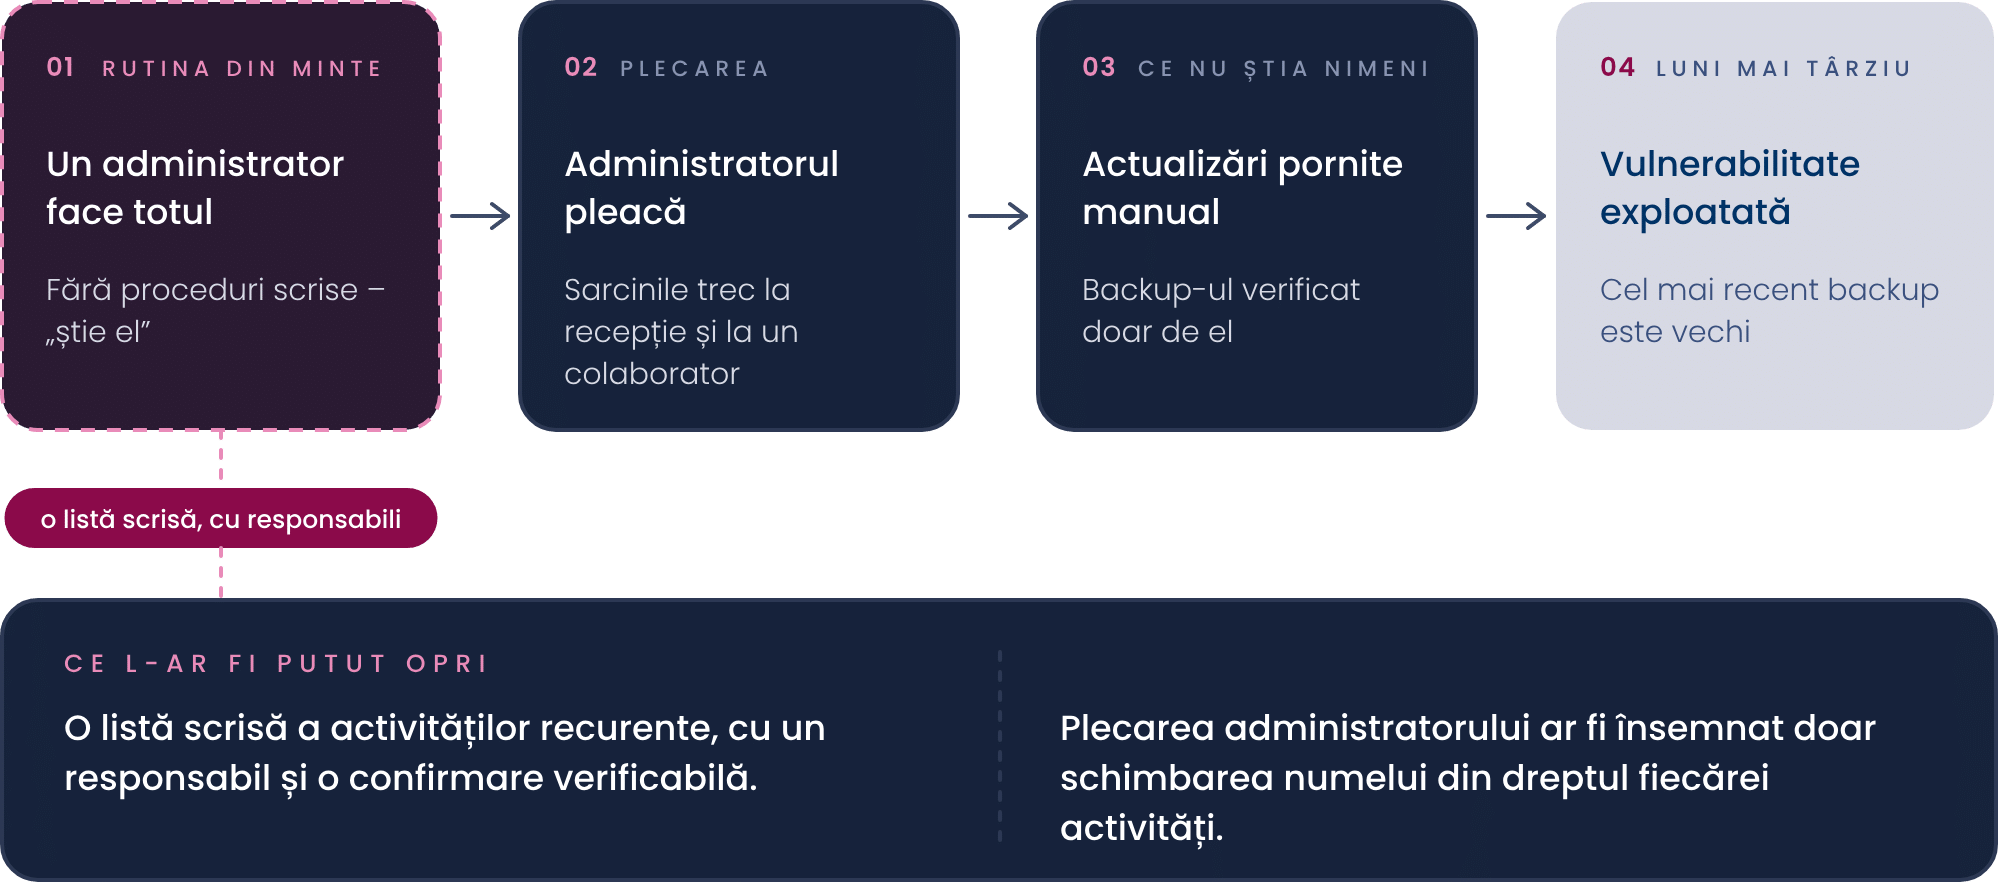
Un hotel are un administrator IT care face totul de ani de zile: actualizări, conturi, backup, imprimante. Nu există proceduri scrise, pentru că „știe el”. Administratorul pleacă la altă firmă, iar sarcinile sunt preluate, pe rând, de recepție și de un colaborator chemat la nevoie.
Nimeni nu știe că serverul de rezervări primea actualizări doar pentru că administratorul le pornea manual, în fiecare lună, și nici că el verifica săptămânal dacă backup-ul a reușit. Actualizările se opresc. Backup-ul începe să eșueze, fără să observe cineva. Luni mai târziu, o vulnerabilitate cunoscută a serverului este exploatată, iar cel mai recent backup este vechi.
Ce l-ar fi putut opri: o listă scrisă a activităților recurente, cu un responsabil pentru fiecare, și o confirmare periodică, verificabilă, că au fost făcute. Plecarea administratorului ar fi însemnat doar schimbarea numelui din dreptul fiecărei activități.
Scenariu ilustrativ, construit pe un tipar de fraudă des întâlnit. Nu descrie o companie anume.
RECUNOAȘTE
Verifică singur, în câteva minute
Răspunde sincer, fără să întrebi pe nimeni din IT:
-> Dacă mai multe răspunsuri sunt „nu” sau „nu știu”, capabilitatea SOP merită un loc pe lista ta de priorități.
[DA/NU] Știi cine aplică actualizările de securitate pe calculatoare, servere și echipamentele de rețea și unde se vede că au fost aplicate?
[DA/NU] Dacă backup-ul ar eșua mâine, cine ar afla și cât de repede?
[DA/NU] Alertele sistemelor de securitate ajung la un om care le citește și reacționează, inclusiv în afara programului?
[DA/NU] Există proceduri scrise pentru activitățile de securitate recurente, pe care le-ar putea urma și altcineva?
[DA/NU] Contractul cu furnizorul de IT spune exact ce activități de securitate face și cum îți raportează?
ÎNȚELEGE
Ce acoperă, în cuvinte simple
ATRIBUȚIA 1
Proceduri scrise pentru rutina de securitate.
Fiecare activitate recurentă are o procedură scurtă – procedură operațională standard –, pe care o poate urma și cineva care nu a mai făcut-o. Procedurile se revizuiesc când se schimbă sistemele.
ATRIBUȚIA 2
Mentenanța recurentă.
Aplicarea actualizărilor de securitate (patching), verificarea drepturilor de acces, verificarea backup-ului. Nimic spectaculos, dar exact ce se uită primul.
ATRIBUȚIA 3
Instrumentele de lucru.
Un sistem care adună jurnalele de evenimente și semnalează anomaliile (SIEM) – la firmele mici, adesea platforma furnizorului de monitorizare –, un sistem de tichete în care rămâne înregistrată fiecare cerere și fiecare problemă, automatizări pentru activitățile repetitive.
ATRIBUȚIA 4
Investigarea incidentelor.
Când s-a întâmplat ceva, cineva știe să afle ce, cum și cât de departe a ajuns, păstrând dovezile. Specialiștii îi spun DFIR – investigație digitală și răspuns la incidente.
ATRIBUȚIA 5
Escaladarea.
Reguli clare despre când o anomalie devine incident, cine trebuie anunțat și cine decide pasul următor.
DECIDE
Ce decizii îți aparțin pe această capabilitate
Pe SOP, execuția se poate delega aproape integral. Două decizii rămân însă ale tale.
PRIMA DECIZIE
Cine operează și în ce program.
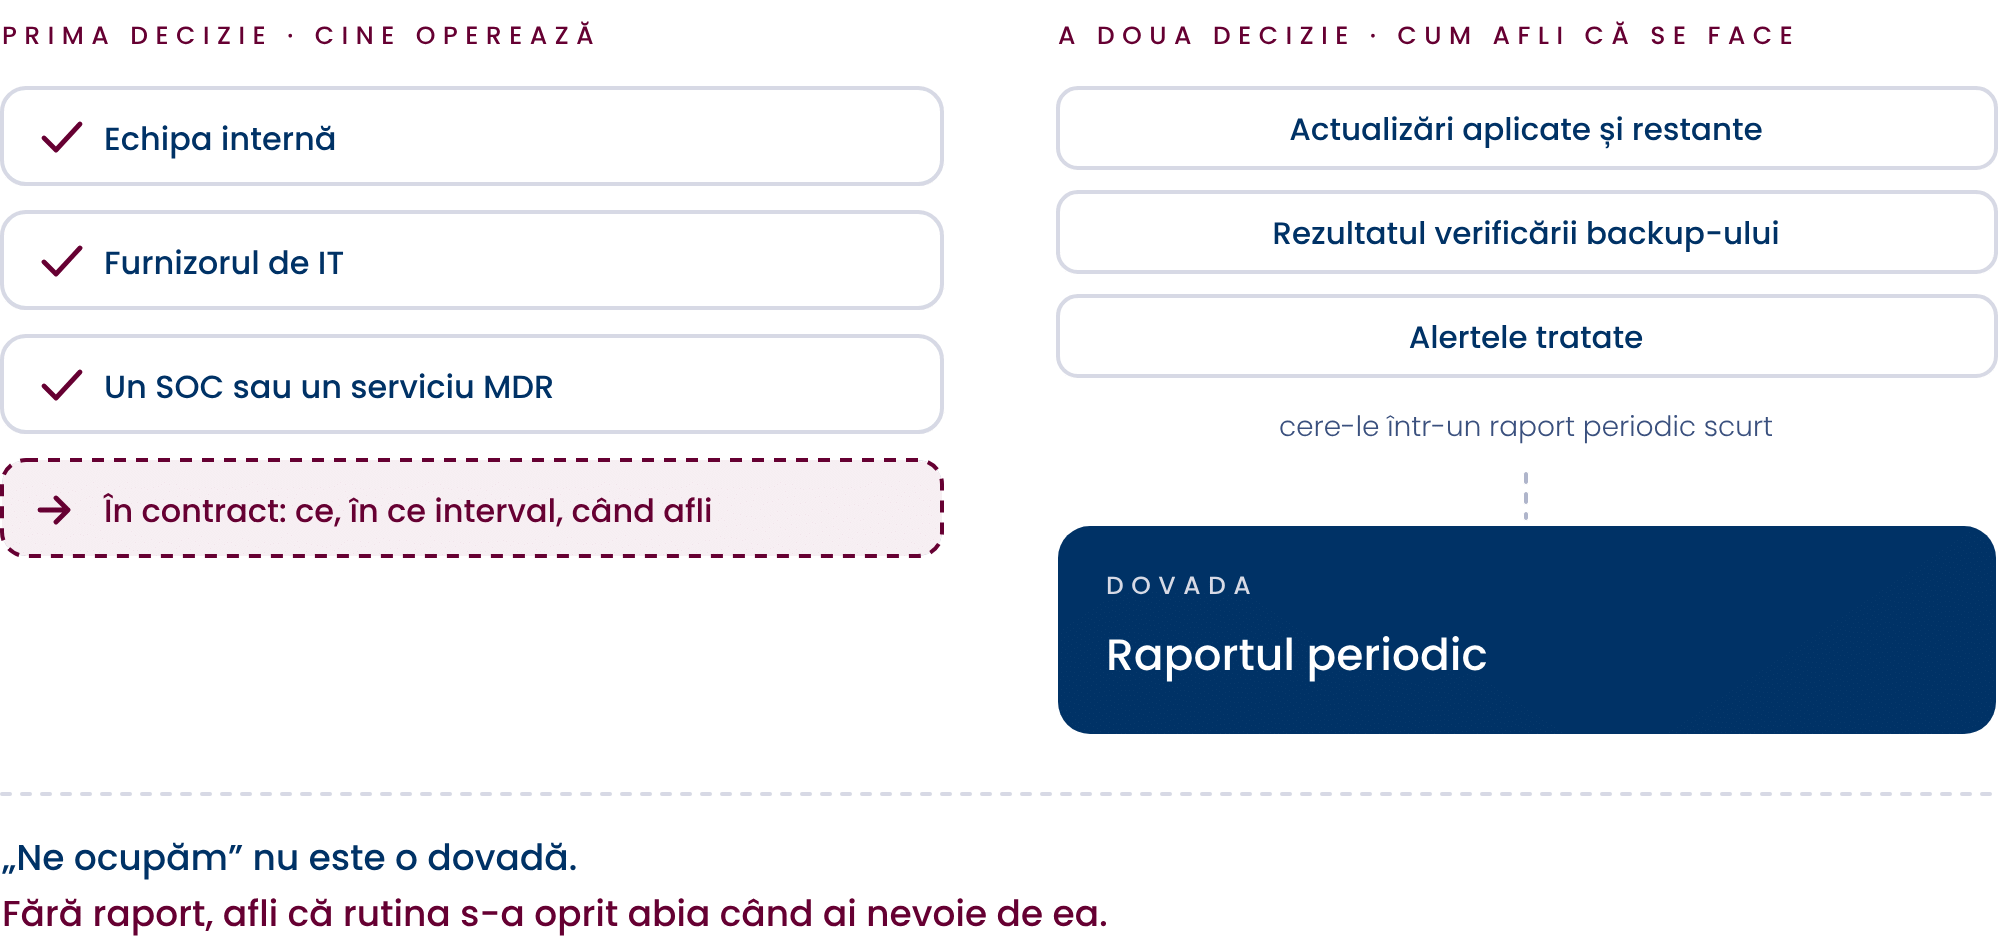
Echipa internă, furnizorul de IT sau un serviciu specializat de monitorizare: un SOC – centru de operațiuni de securitate – ori un serviciu MDR – detecție și răspuns administrate de un furnizor.
Alegerea depinde de cât de repede trebuie să reacționezi și de cât te-ar costa un atac început în afara programului de lucru.
Oricare ar fi alegerea, contractul spune ce se monitorizează, în ce interval se reacționează și când ești anunțat tu.
A DOUA DECIZIE
Cum afli că rutina chiar se face.
„Ne ocupăm” nu este o dovadă. Cere un raport periodic scurt: actualizările aplicate și cele restante, rezultatul verificării backup-ului, alertele tratate.
Fără el, afli că rutina s-a oprit abia când ai nevoie de ea.
EVALUARE RAPIDĂ · GRATUIT
Cum stă firma ta pe SecOps?
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare arie și primele lucruri de verificat.
Nu înlocuiește un audit pe bază de dovezi.
ACȚIONEAZĂ
Primii pași și efortul pe care îl presupun
[ ] Pasul I
Fă lista activităților de securitate recurente și pune un nume în dreptul fiecăreia.
[ ] Pasul II
Cere proceduri scrise pentru cele critice: actualizări, backup, închiderea conturilor, reacția la alerte.
[ ] Pasul III
Verifică, în contractul cu furnizorul, ce activități de securitate intră și ce nu. Ce nu este scris, de regulă, nu se face.
[ ] Pasul IV
Stabilește raportul periodic și citește-l.
ACȚIONEAZĂ
Cum știi că funcționează
Nu te uita la câte instrumente de securitate ai, ci la câte activități recurente au fost făcute la termen și pot fi dovedite.
LA ÎNCEPUT
La începutul drumului, securitatea se face „când e timp”, iar rutina depinde de memoria unui om.
Semnul principal de progres: actualizările critice se aplică tot mai repede după publicare, iar verificarea backup-ului are, de fiecare dată, un rezultat înregistrat.
Semnul secundar: fiecare alertă importantă are un răspuns documentat în sistemul de tichete.
LA MATURITATE
La capătul lui, rutina este scrisă, măsurată și poate fi preluată de oricine din echipă. Așa se construiește o cultură de securitate care nu intră în concediu.
Ce îți cer clienții, partenerii și autoritățile
Multe cerințe de securitate se verifică prin dovezi de operare, nu doar prin documente. Chestionarele partenerilor întreabă cât de repede aplici actualizările critice, dacă backup-ul este verificat, cine urmărește alertele și dacă monitorizarea funcționează și în afara programului. Răspunsul credibil vine din rapoartele SecOps.
Pentru firmele care intră sub incidența ei, legislația privind securitatea rețelelor și a informațiilor cere gestionarea vulnerabilităților și a incidentelor, iar legislația privind protecția datelor cere, în anumite condiții, notificarea incidentelor în termene scurte. Fără o rutină de operare, aceste termene sunt greu de respectat.
HARTA sCUB
Cum se leagă de restul hărții
SecOps este capabilitatea care ține în mișcare funcțiunile Protect, Detect și Respond.
Aplică zilnic măsurile de protecție, urmărește alertele generate de detecție și pornește investigația când apare un incident.
Menține, în timp, configurările stabilite de ARE.
Datele de operare – actualizări, alerte, verificări – ajung, prin GRC, în raportul către top management.
EXPLICAȚII · TERMENI
Patching: aplicarea actualizărilor care corectează vulnerabilitățile.
SIEM: platformă care adună jurnalele de evenimente din toate sistemele, le corelează și semnalează anomaliile.
SOC: centru de operațiuni de securitate – echipa, internă sau externă, care urmărește permanent alertele.
MDR: serviciu de detecție și răspuns administrat de un furnizor extern, care monitorizează și reacționează în numele tău.
EDR: protecție instalată pe calculatoare și servere, care urmărește comportamentul suspect și poate izola un echipament compromis.
DFIR: investigarea digitală a unui incident și răspunsul la el, cu păstrarea dovezilor.
ÎNTREBĂRI
Întrebări frecvente
Furnizorul de IT nu face deja toate acestea?
Face, de obicei, o parte. Mentenanța generală – imprimante, conturi, instalări – nu este același lucru cu operarea securității.
Verifică în contract dacă intră actualizările de securitate, verificarea backup-ului, urmărirea alertelor și investigarea incidentelor și cum îți raportează pentru fiecare.
Am nevoie de monitorizare permanentă?
Depinde de ce pierzi dacă un atac început vineri seara este observat abia luni. Pentru multe firme, un serviciu MDR este varianta realistă: nu construiești o echipă proprie, dar cineva urmărește alertele și în afara programului.
Serviciul se sprijină, de regulă, pe un program instalat pe calculatoare și servere (EDR – detecție și răspuns pe echipamente), care înregistrează activitatea și poate izola un echipament compromis.
Pentru altele, alertarea bine configurată, cu un responsabil de gardă, poate fi suficientă la început.
Cât de repede trebuie aplicate actualizările?
Cele critice, cât mai repede după publicare, mai ales pe sistemele expuse pe internet. Restul, după un calendar stabilit.
Ritmul exact îl stabilește echipa tehnică, pe baza riscului; pentru tine contează ca excepțiile să fie cunoscute și aprobate, nu descoperite după un incident.
Ce se întâmplă dacă furnizorul care operează securitatea își încheie contractul?
Dacă procedurile, conturile de administrare și documentația sunt ale firmei, un furnizor nou poate prelua activitatea.
Dacă stau doar la furnizorul vechi, pornești aproape de la zero. Prevede în contract predarea lor la încheierea relației.
MAI DEPARTE
Articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
ARE – Security Architecture & Engineering
(Arhitectură și inginerie de securitate)
VULN – Vulnerability Detection & Cyber Threat Intelligence (Vulnerabilități & Threat Intel)
Vezi unde ai goluri și de unde să începi
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare capabilitate și primele lucruri de verificat. Nu înlocuiește un audit pe bază de dovezi.