Acasă / Companii / Capabilități / Vulnerability
– DIMENSIUNEA 3 · Capabilități –
VULN – Vulnerability Detection & Cyber Threat Intelligence
(Vulnerabilități & Threat Intel)
Capabilitatea VULN este competența care găsește punctele slabe ale sistemelor firmei, urmărește ce amenințări vizează efectiv firme ca a ta și spune ce trebuie reparat primul.

CE FACE
Știi ce vulnerabilități ai și le repari în ordinea în care te pot costa – întâi pe cele pe care atacatorii le folosesc deja.
DECIZIA TA
Cine caută vulnerabilitățile și urmărește amenințările – de regulă, un furnizor – și în cât timp trebuie reparate cele critice.
PRIMUL PAS
Cere furnizorului de IT sau de securitate cel mai recent raport de vulnerabilități pentru sistemele tale și întreabă care dintre ele sunt deja folosite de atacatori.
ROLUL
De ce contează pentru afacerea ta
Orice firmă are vulnerabilități: programe neactualizate, echipamente uitate, servicii expuse pe internet fără să fie nevoie. Problema apare când nimeni nu le caută.
O vulnerabilitate pe care nu o cunoști nu intră pe lista de reparații.
Nu orice vulnerabilitate este la fel de urgentă. Lista găsită la o scanare are, adesea, sute de rânduri, iar echipa nu le poate repara pe toate deodată. Diferența o face informația despre amenințări: ce slăbiciuni folosesc deja atacatorii, ce campanii vizează sectorul tău, ce tehnologie din firmă este acum în vizorul lor.
VULN răspunde la două întrebări: unde suntem expuși și ce reparăm primul?
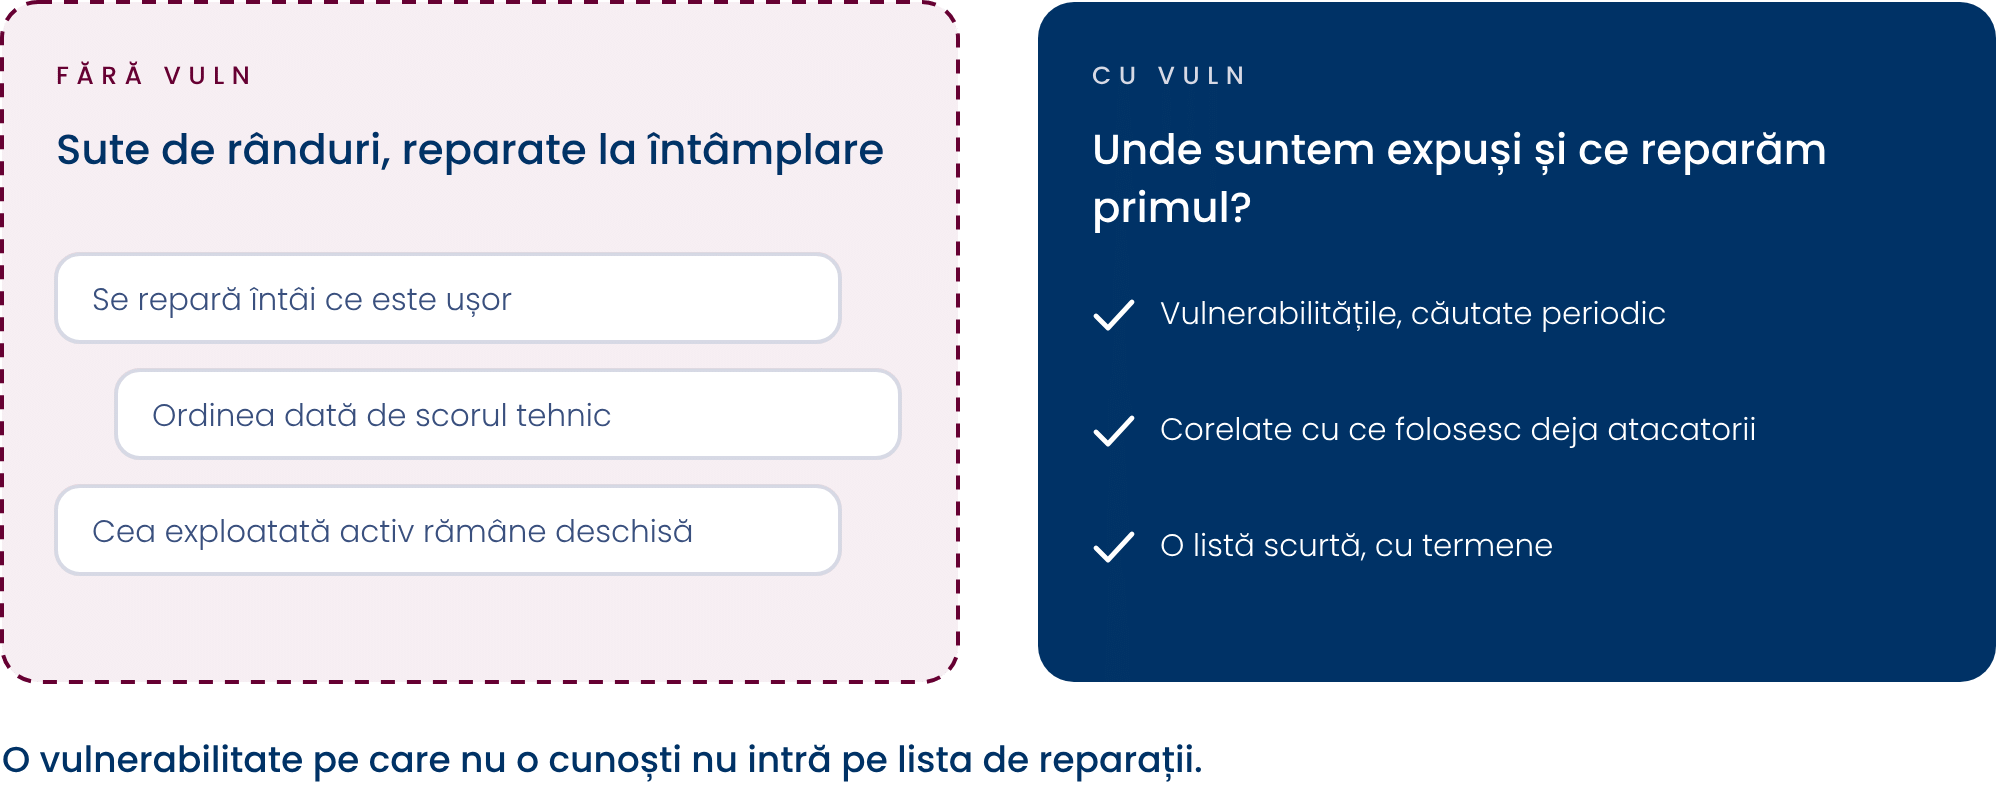
! Amânarea costă prin reparații făcute la întâmplare: se repară întâi ce este ușor, iar vulnerabilitatea exploatată activ rămâne deschisă exact în perioada în care atacatorii o caută.
SCENARIU
Cum se întâmplă în practică
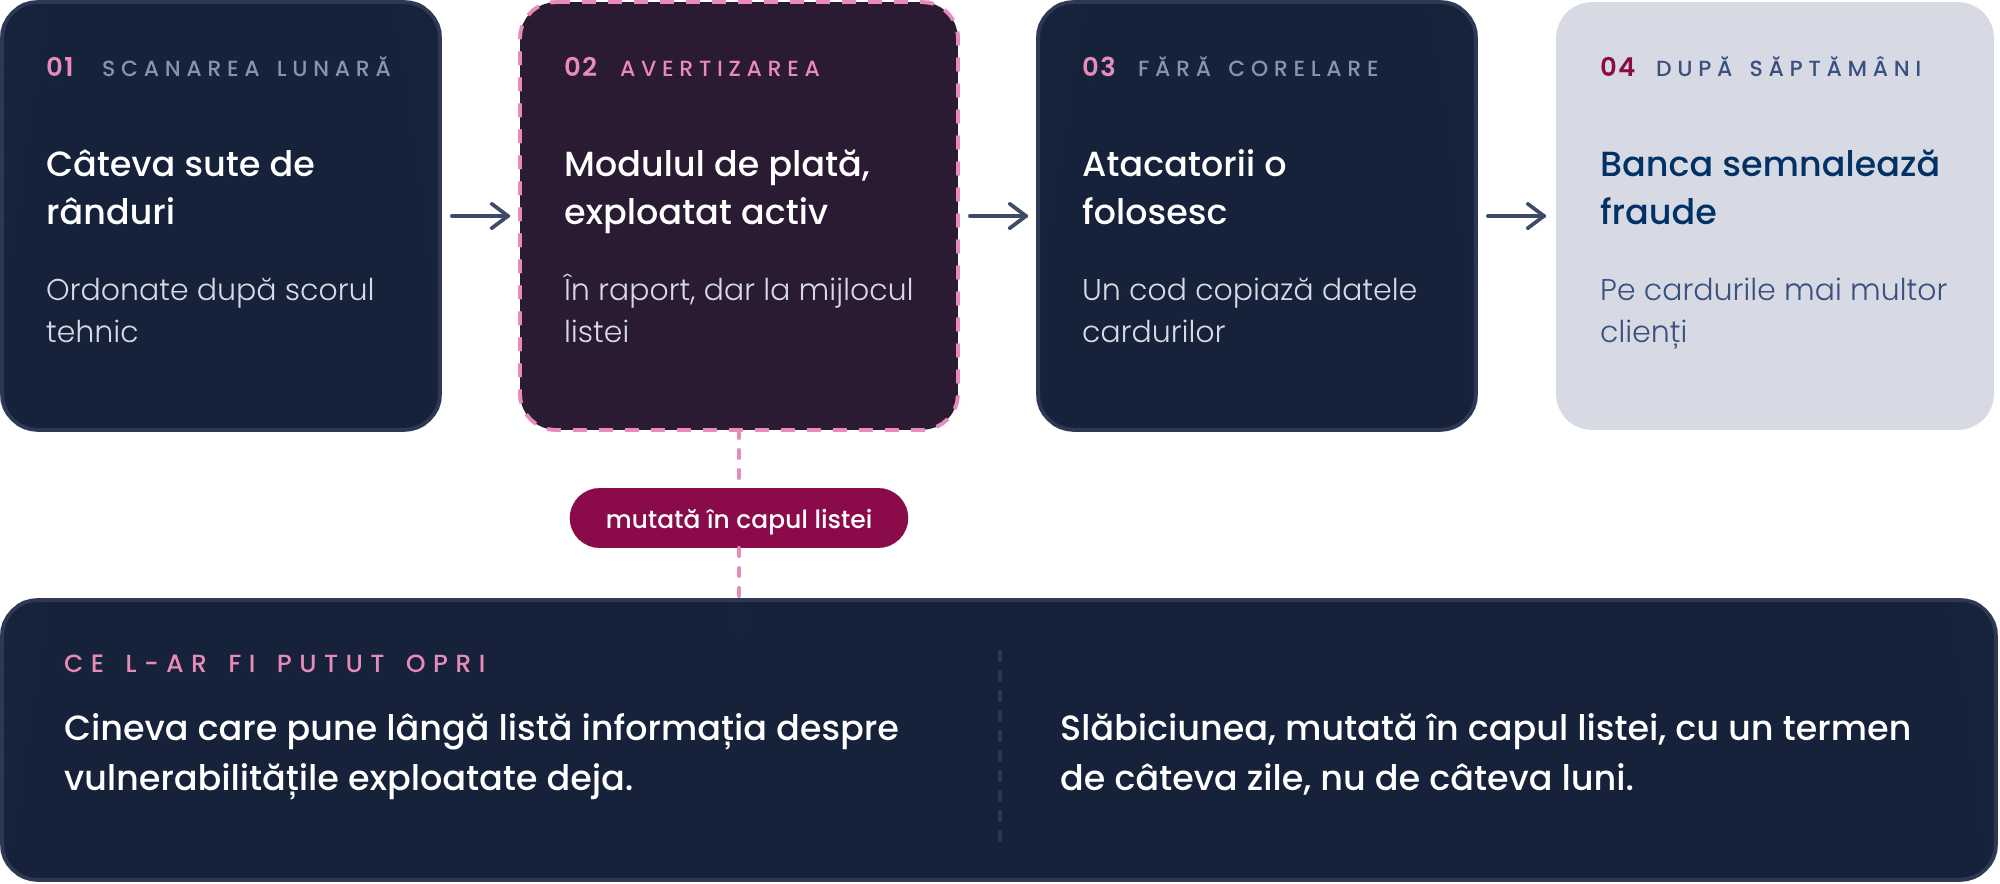
Un distribuitor de piese auto vinde și online, printr-un magazin construit pe o platformă populară, cu mai multe module adăugate în timp. Furnizorul de IT face o scanare de vulnerabilități o dată pe lună și trimite raportul: câteva sute de rânduri, ordonate după scorul tehnic. Echipa repară, pe rând, ce apare în capul listei.
Într-una dintre luni, autoritatea națională de securitate cibernetică avertizează că o slăbiciune a unui modul de plată este folosită activ împotriva magazinelor online. Modulul există în magazinul distribuitorului, iar slăbiciunea apare și în raport, dar la mijlocul listei, cu un scor mediu. Nimeni nu face legătura. Atacatorii o folosesc pentru a adăuga, în pagina de plată, un cod care copiază datele cardurilor. Furtul este descoperit după câteva săptămâni, când banca semnalează plăți frauduloase pe cardurile mai multor clienți.
Ce l-ar fi putut opri: cineva care pune lângă lista de vulnerabilități informația despre cele exploatate deja și mută acea slăbiciune în capul listei, cu un termen de reparare de câteva zile, nu de câteva luni.
Scenariu ilustrativ, construit pe un tipar de fraudă des întâlnit. Nu descrie o companie anume.
RECUNOAȘTE
Verifică singur, în câteva minute
Răspunde sincer, fără să întrebi pe nimeni din IT:
-> Dacă mai multe răspunsuri sunt „nu” sau „nu știu”, capabilitatea VULN merită un loc pe lista ta de priorități.
[DA/NU] Știi când au fost căutate ultima dată vulnerabilitățile în sistemele firmei – inclusiv în cele vizibile de pe internet?
[DA/NU] Primești un raport al vulnerabilităților găsite și înțelegi care sunt cele mai grave pentru afacerea ta?
[DA/NU] Știi în cât timp trebuie reparată o vulnerabilitate critică și cine verifică dacă termenul a fost respectat?
[DA/NU] Furnizorul de IT sau de securitate îți spune, din proprie inițiativă, când o slăbiciune din sistemele tale începe să fie folosită de atacatori?
[DA/NU] Urmărește cineva, din firmă sau de la furnizor, alertele publicate de autoritatea națională de securitate cibernetică?
ÎNȚELEGE
Ce acoperă, în cuvinte simple
ATRIBUȚIA 1
Descoperirea vulnerabilităților.
Sistemele firmei – calculatoare, servere, aplicații, servicii cloud și tot ce este vizibil de pe internet – sunt verificate periodic, cu instrumente automate, pentru puncte slabe cunoscute: programe neactualizate, configurări greșite, servicii expuse fără motiv. Verificarea pornește din inventarul activelor, ca să nu rămână sisteme uitate.
ATRIBUȚIA 2
Prioritizarea după riscul real.
Lista găsită nu se repară în ordinea scorului tehnic, ci după trei întrebări: este slăbiciunea folosită deja de atacatori, cât de expus este sistemul și cât de important este pentru afacere. Rezultatul este o listă scurtă, cu termene de reparare, predată echipei de arhitectură și inginerie (ARE), care aplică remedierile.
ATRIBUȚIA 3
Informațiile despre amenințări.
Surse publice, alerte ale autorităților, informații de la furnizorii de securitate și din sector. Din ele se află ce metode și ce slăbiciuni folosesc atacatorii acum și se extrag semnele concrete ale unui atac – adrese, fișiere, domenii –, numite indicatori de compromitere (IOC).
ATRIBUȚIA 4
Căutarea activă a atacatorilor.
În loc să aștepte o alertă, cineva caută în jurnalele firmei urmele unor metode de atac cunoscute sau ale exploatării unei vulnerabilități abia anunțate. Se numește threat hunting și găsește compromiteri pe care alertele automate nu le declanșează.
DECIDE
Ce decizii îți revin pe această capabilitate
Pe VULN, execuția se poate delega aproape integral. Două decizii rămân însă ale tale.
PRIMA DECIZIE
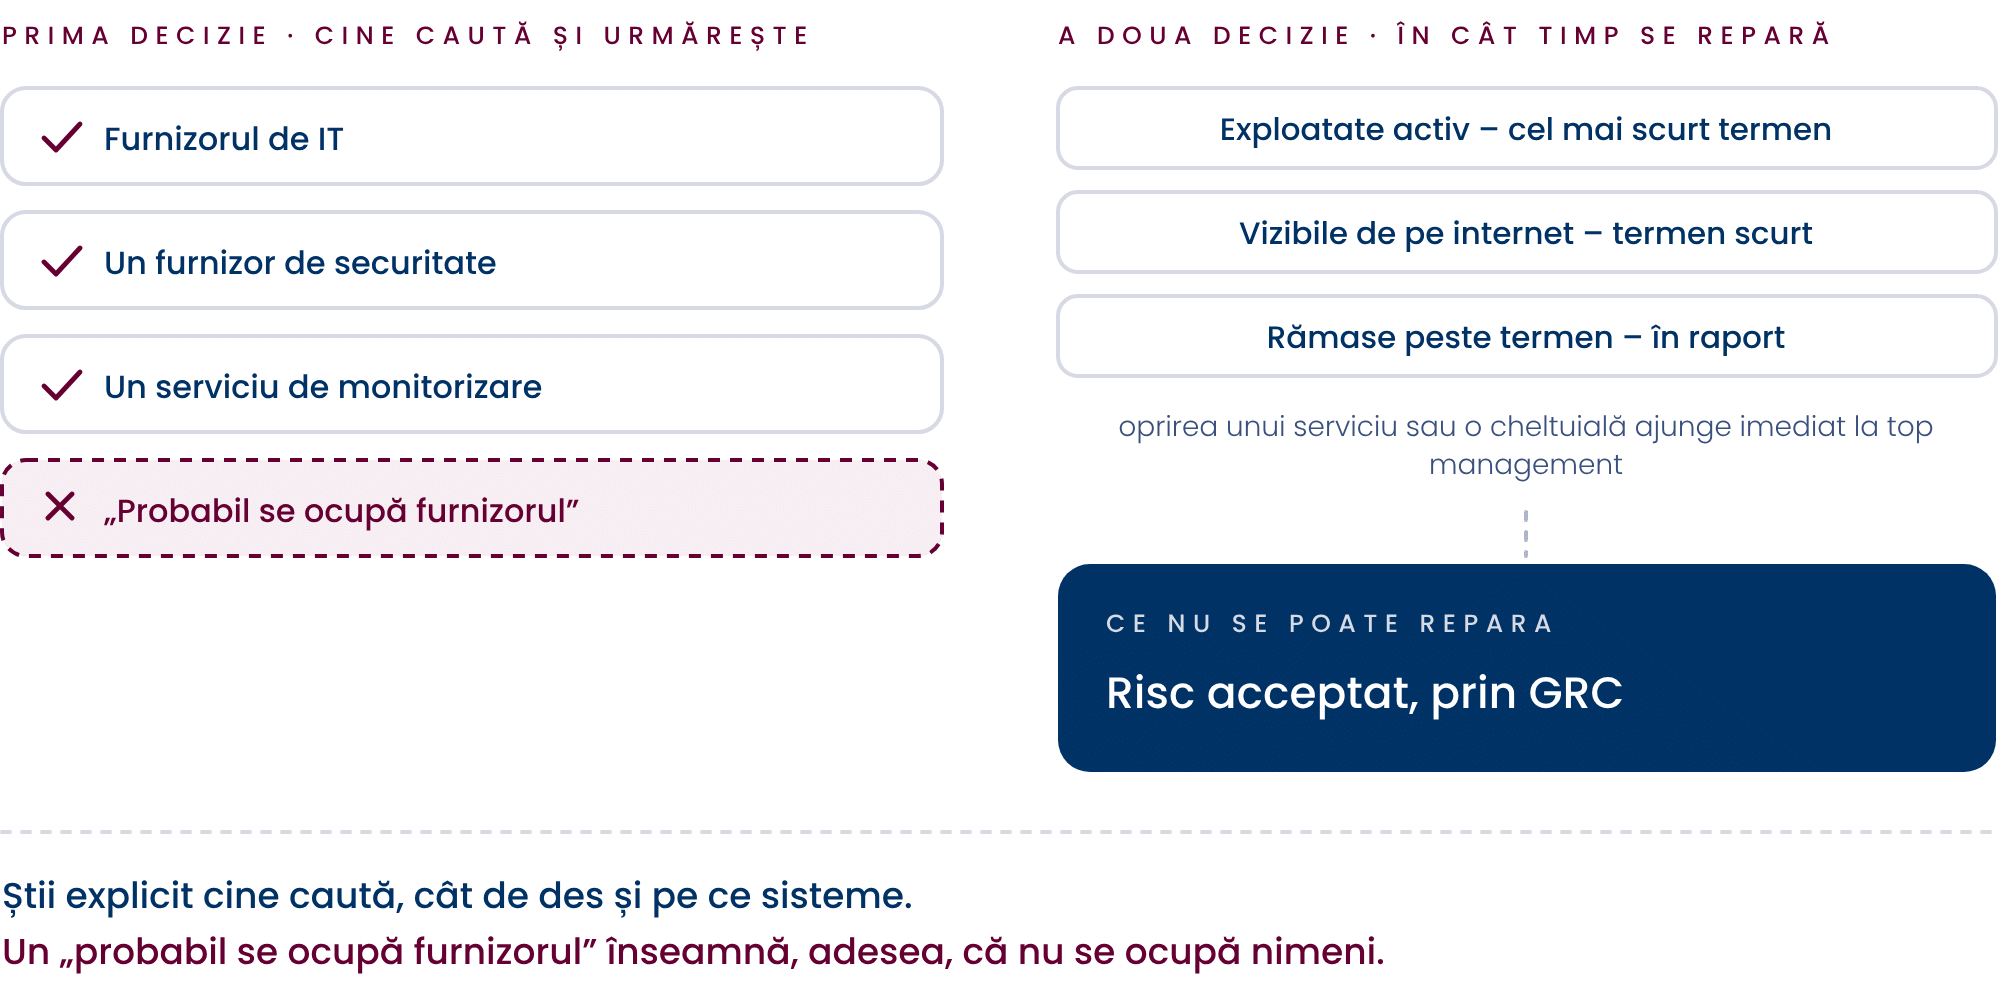
Cine caută vulnerabilitățile și cine urmărește amenințările.
De regulă, scanarea și informațiile despre amenințări vin de la furnizorul de IT, de la un furnizor de securitate sau sunt incluse într-un serviciu de monitorizare.
Decizia ta este să știi, explicit, cine le face, cât de des și pe ce sisteme. Un „probabil se ocupă furnizorul” înseamnă, adesea, că nu se ocupă nimeni.
A DOUA DECIZIE
În cât timp se repară ce s-a găsit.
Stabilește termene după gravitate – mai scurte pentru vulnerabilitățile exploatate activ și pentru sistemele vizibile de pe internet – și cere să vezi, în raportul periodic, ce a rămas deschis peste termen. Când o reparație cere oprirea unui serviciu sau o cheltuială, decizia trebuie să ajungă imediat la top management, nu în raportul următor.
Iar o vulnerabilitate care nu poate fi reparată se acceptă explicit, ca risc, prin GRC.
EVALUARE RAPIDĂ · GRATUIT
Cum stă firma ta pe Vulnerability?
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare arie și primele lucruri de verificat.
Nu înlocuiește un audit pe bază de dovezi.
ACȚIONEAZĂ
Primii pași și efortul pe care îl presupun
[ ] Pasul I
Cere furnizorului ultimul raport de vulnerabilități și întreabă ce sisteme a acoperit. Dacă nu există unul recent, cere o primă scanare, inclusiv a sistemelor vizibile de pe internet.
[ ] Pasul II
Stabilește, în scris, termene de reparare pe niveluri de gravitate și cine aplică reparațiile. Vulnerabilitățile exploatate activ primesc cel mai scurt termen.
[ ] Pasul III
Abonează un responsabil la alertele autorității naționale de securitate cibernetică și ale asociației profesionale din domeniu și stabilește cui le direcționează.
[ ] Pasul IV
Cere ca raportul periodic să arate trei lucruri: vulnerabilități găsite, reparate și rămase deschise peste termen. Dacă alegi un serviciu de monitorizare, include aceste cerințe în contract.
ACȚIONEAZĂ
Cum știi că funcționează
Nu te uita la câte vulnerabilități are raportul, ci la cât de repede se închid cele care contează.
LA ÎNCEPUT
La începutul drumului, nimeni nu știe ce vulnerabilități are firma, iar actualizările se aplică atunci când are cineva timp.
Semnul principal de progres: vulnerabilitățile exploatate activ și cele din sistemele vizibile de pe internet se repară în termenele stabilite, iar lista celor rămase deschise peste termen scade de la un raport la altul.
Semnul secundar: amenințările semnalate pentru sectorul tău ajung la timp la echipa tehnică și duc la o schimbare concretă – o reparație grăbită, o regulă nouă, un mesaj către angajați.
LA MATURITATE
La capătul lui, firma își verifică periodic toate sistemele, repară întâi ce folosesc atacatorii și află din timp când o tehnologie pe care o folosește intră în vizorul lor.
Ce îți cer clienții, partenerii și autoritățile
Clienții mari, partenerii și asigurătorii întreabă tot mai des cum gestionezi vulnerabilitățile: cât de des scanezi, în cât timp repari ce este critic, cine verifică. Un răspuns cu un raport recent și termene respectate cântărește mai mult decât o declarație.
Pentru firmele care intră sub incidența ei, legislația privind securitatea rețelelor și a informațiilor cere tratarea și divulgarea vulnerabilităților și încurajează schimbul de informații despre amenințări. Versiunile recente ale standardelor internaționale de management al securității includ atât gestionarea vulnerabilităților tehnice, cât și culegerea de informații despre amenințări. Dovada: rapoartele de scanare, termenele de reparare respectate și deciziile luate pe baza informațiilor despre amenințări.
HARTA sCUB
Cum se leagă de restul hărții
VULN îi spune restului programului unde ești expus și ce repari primul.
Pornește din inventarul făcut la Identify și îi predă arhitecturii și ingineriei (ARE) lista de reparat, cu priorități și termene.
Dă funcțiunii Detect și operațiunilor zilnice (SecOps) contextul despre atacatori: ce metode și ce indicatori să urmărească.
Testarea independentă (OFS) verifică dacă vulnerabilitățile raportate ca reparate chiar au dispărut și primește de aici scenariile de atac relevante.
Prin GRC, vulnerabilitățile nereparate și amenințările relevante ajung în registrul riscurilor, iar prin aria Oameni, în instruirea angajaților.
EXPLICAȚII · TERMENI
Scanare de vulnerabilități: verificare automată a punctelor slabe cunoscute.
Vulnerabilitate exploatată activ: slăbiciune pe care atacatorii o folosesc deja, nu doar una teoretică.
Threat intelligence: informații despre atacatori, metodele și țintele lor, folosite pentru apărare.
Indicator de compromitere (IOC): semn tehnic concret că un atac a avut loc – o adresă, un fișier, un domeniu.
Threat hunting: căutarea activă, în jurnale, a urmelor unui atacator.
ÎNTREBĂRI
Întrebări frecvente
Firma mea e prea mică pentru a fi o țintă. De ce aș avea nevoie de VULN?
Multe atacuri nu aleg firma, ci vulnerabilitatea: atacatorii caută automat, pe internet, sistemele care au o anumită slăbiciune și le atacă pe toate.
Contează mai puțin mărimea firmei și mai mult dacă slăbiciunea este reparată.
Nu ai nevoie de o echipă, ci de cineva care caută și urmărește asta pentru tine.
Furnizorul meu de IT face deja actualizările. Nu este suficient?
Este o parte importantă. Actualizările automate nu acoperă, de regulă, tot: echipamentele de rețea, aplicațiile instalate separat, modulele site-ului, sistemele uitate sau configurările greșite.
Scanarea arată ce a rămas descoperit, iar informația despre amenințări arată ce trebuie reparat imediat, nu la următoarea fereastră de mentenanță.
De unde pot primi gratuit informații despre amenințări?
Autoritatea națională de securitate cibernetică publică alerte și recomandări, inclusiv despre vulnerabilitățile exploatate activ, iar unele asociații profesionale le transmit membrilor, adaptate sectorului. Sunt un început bun.
Ce lipsește, de regulă, este pasul următor: cineva care verifică dacă alerta privește sistemele tale.
Cum verific dacă furnizorul meu chiar acoperă VULN?
Cere-i ultimul raport de vulnerabilități și un exemplu recent: o slăbiciune exploatată activ, relevantă pentru tine, și în cât timp a fost reparată.
Dacă răspunsul este general – „le reparăm pe toate” sau „urmărim toate amenințările” –, capabilitatea există, probabil, doar în ofertă.
MAI DEPARTE
Articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
SOP – Security Operations
(Operațiuni de securitate)
OFS – Offensive Security & Assurance
(Securitate ofensivă și testare independentă)
Vezi unde ai goluri și de unde să începi
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare capabilitate și primele lucruri de verificat. Nu înlocuiește un audit pe bază de dovezi.