METODOLOGIE DE SECURITATE CIBERNETICĂ
Securitatea cibernetică a organizației tale, măsurată – nu presupusă.
sCUB este o metodologie de evaluare și consolidare a securității cibernetice. Îți arată unde ești expus, cât de bine funcționează fiecare control de securitate și în ce ordine merită să investești – indiferent de domeniul în care activezi.
Chestionar gratuit pentru ownerii afacerilor
CUM ARATĂ sCUB: 6 ARII × 6 FUNCȚIUNI × 6 CAPABILITĂȚI
Trei întrebări care, împreună, descriu postura de securitate
sCUB nu pornește de la o listă de măsuri, ci de la trei întrebări puse despre același control de securitate:
01
Unde acționează?
6 ARII DE EXPUNERE
PEO – Oameni (People)
IAC – Identitate și Acces (Identity & Access)
HWI – Echipamente și infrastructură (Hardware & Infrastructure)
APP – Software și aplicații (Software & Applications)
DAT – Date și informații (Data & Information)
TPE – Terți și furnizori (Third Parties)
02
Ce categorie de măsură este?
6 FUNCȚIUNI
GV – Govern (Legislativ)
ID – Identificare (Identify)
PR – Protecție (Protect)
DE – Detecție (Detect)
RS – Răspuns (Respond)
RC – Restabilire (Recover)
Preluate din NIST Cybersecurity Framework.
03
Cine sau ce îl livrează?
6 CAPABILITĂȚI
GRC – Guvernanță, risc și conformitate (Governance, Risk & Compliance)
ARE – Arhitectură și inginerie de securitate (Security Architecture & Engineering)
SecOps – Operațiuni de securitate (Security Operations)
VULN – Vulnerability Detection & Cyber Threat Intelligence (Vulnerabilități & Threat Intel)
OFS – Securitate ofensivă și testare (Offensive Security)
RES – Reziliență și continuitate (Resilience & Continuity)
Răspunsurile sunt cele trei dimensiuni ale framework-ului: șase arii de expunere, șase funcțiuni și șase capabilități. Un control căruia îi lipsește una dintre cele trei coordonate nu poate fi evaluat – iar în practică, tocmai acestea sunt controalele care rămân ani la rând neimplementate sau neaplicate.
DOUĂ DIRECȚII
Un singur framework, două trasee
Metodologia este una singură.
O prezint însă pe două trasee, pentru că un director și un specialist pun întrebări diferite despre același control. Aici găsești imaginea de ansamblu; detaliile, pe traseul potrivit rolului tău. Pe ambele, scopul este același: o cultură de securitate care se vede în ce fac oamenii, nu doar în documente.
Problema nu este că nu faci nimic. Este că nu poți demonstra ce faci.
Declarat vs Măsurat
Aproape orice organizație are deja măsuri de securitate. Antivirus, backup, o politică de parole, poate un firewall configurat de cineva acum câțiva ani.
Ce lipsește aproape peste tot este altceva: o imagine coerentă a ceea ce este acoperit, cine răspunde de fiecare măsură și cât de bine funcționează ea în practică. Fără această imagine, două întrebări rămân fără răspuns – de ce cheltuim aici și nu în altă parte și de unde știm că măsura pentru care am plătit încă funcționează.
Decalajul nu este între organizațiile care investesc și cele care nu investesc. Este între cele care își pot măsura postura de securitate și cele care doar o presupun.
EXEMPLU
Cum se citește un control pe cele trei dimensiuni
Iau un control pe care aproape orice organizație sper că îl are: backup-ul datelor.
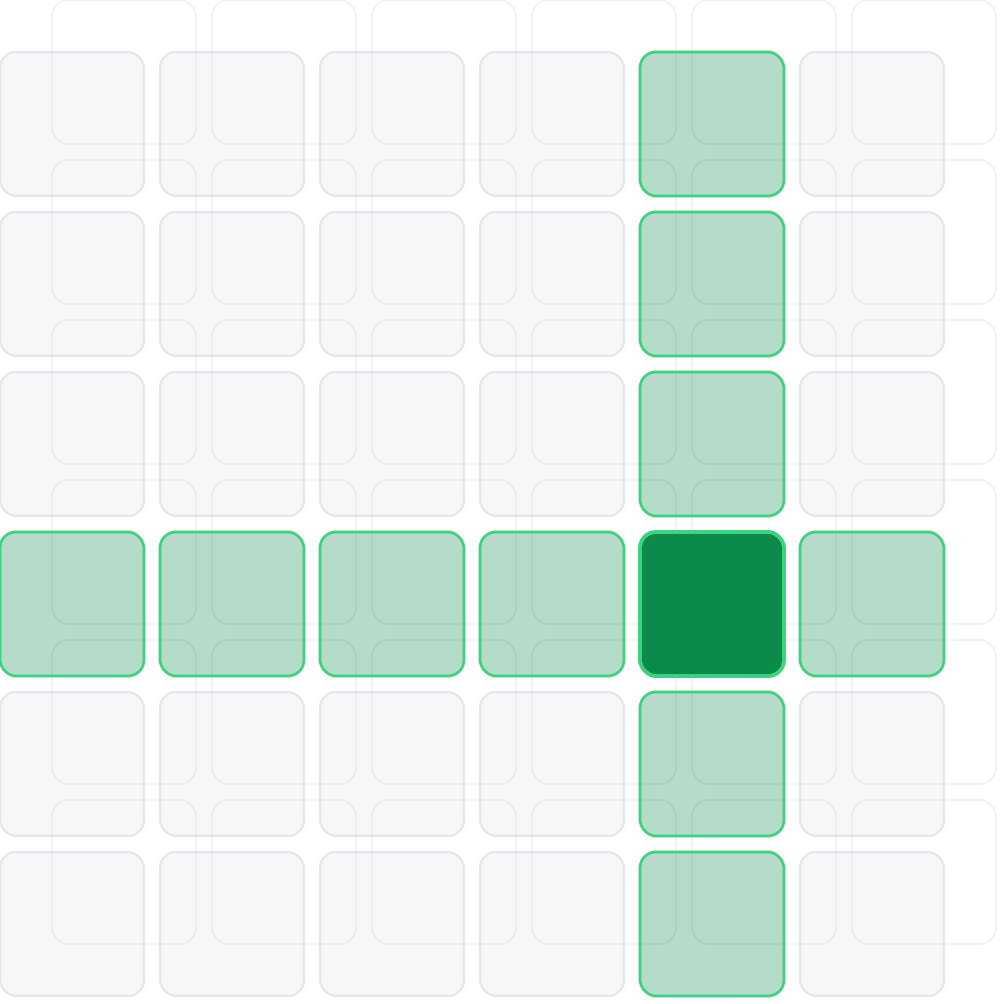
CONTROL: BACKUP-UL DATELOR
Aria este DAT – Date și informații (Data & Information)
Controlul “backup-ul datelor” acționează asupra datelor, nu asupra echipamentelor.
Dacă este înregistrat în evaluare ca „avem un server de backup”, controlul este încadrat pe aria greșită, iar nimeni nu mai verifică ce date sunt efectiv salvate.
Funcțiunile sunt PR – Protect, pentru crearea și izolarea copiei, și RC – Recover, pentru restaurare.
Cele două se evaluează separat: o copie făcută corect, dar din care nimeni nu a restaurat vreodată, are o funcțiune îndeplinită și una nu.
Capabilitatea principală este RES – Resilience & Continuity, cu sprijin din SOP – Security Operations, care operează zilnic controlul, și din ARE – Security Architecture & Engineering, care proiectează izolarea copiei.
Fără un proprietar desemnat, controlul riscă să existe doar pe hârtie și să se degradeze fără să observe cineva.
Îți prezint același control, pe cele trei coordonate, cu trei moduri de a eșua.
6 Arii
Cele șase arii de expunere
Împart suprafața de expunere în zone distincte, de la comportamentul oamenilor până la furnizorii cu acces privilegiat.
Se evaluează separat, pentru că sursele de risc și măsurile care le reduc diferă de la o zonă la alta.
6 Funcțiuni
Cele șase funcțiuni
Arată categoria măsurii de securitate desfășurate, indiferent de arie.
Sunt preluate din NIST Cybersecurity Framework, deci rezultatul evaluării se corelează direct cu acel cadru.
6 Capabilități
Cele șase capabilități
Arată cine sau ce livrează efectiv fiecare control, de la mandat până la operare și testare independentă.
Este dimensiunea care lipsește din multe framework-uri.
Securitatea nu se declară.
Se măsoară.
Fiecare control de securitate primește un nivel de maturitate. Nivelul nu este o părere și nici o autoevaluare optimistă: se stabilește pe baza unor indicatori clari și a dovezilor care îl susțin.
Măsurarea nu se face regulat. Este o măsurare periodică, pe aceeași scală și cu aceleași criterii. Așa vezi dacă o investiție a produs efect sau doar a consumat buget.
Rezultatul practic: poți arăta, nu doar afirma, în ce stadiu se află cultura de securitate a organizației tale.
CUM SE APLICĂ
Ciclul C-U-B-E-S
sCUB nu se aplică printr-un proiect cu început și sfârșit, ci printr-un ciclu de cinci etape. Aceleași etape, în aceeași ordine, la o organizație mică și la una mare. Diferă amploarea fiecărei etape, nu succesiunea lor.
C —>
C – COMMIT
Mandat
Conducerea stabilește cine deține rezultatul, ce buget are, ce roluri se atribuie și ce obiective își asumă explicit.
U —>
U – UNCOVER
Diagnoză
Se măsoară starea reală: ce controale există, cât de bine funcționează și ce fac oamenii efectiv, nu ce declară. Rezultatul este linia de bază.
B —>
B – BUILD
Proiectare
Fiecare control de securitate cibernetică primește un proprietar, un indicator și o cadență de verificare.
E —>
E – EMBED
Integrare
Securitatea intră în procesele curente și în deciziile de zi cu zi, nu rămâne un set paralel de reguli.
S —>
S – SUSTAIN
Susținere
Prin măsurare periodică, programul se ajustează, iar ieșirea din această etapă devine intrarea în următorul ciclu.
METODOLOGIE DE SECURITATE CIBERNETICĂ
De unde începi, în funcție de rolul tău
Metodologia este aceeași. Diferă întrebarea cu care vii și limbajul în care are sens răspunsul.
Conduci o companie?
Ești proprietar, administrator sau director și vrei să știi cât de expusă este afacerea, cât te costă să rămână așa și ce decizii îți revin ție, nu echipei tehnice.
Pe acest traseu, fiecare element al metodologiei este tradus în consecințe de business.
Lucrezi în securitate sau în IT?
Ai nevoie de specificație, nu de introducere: taxonomia completă, maparea la standarde, metricile și modul în care validezi practic un control.
Pe acest traseu, terminologia rămâne în forma consacrată în industrie.
REZULTATE
Ce obții concret
01 O hartă a posturii de securitate, nu un procent. Se citește pe trei dimensiuni și arată golurile, dezechilibrele și concentrările de risc.
02 Un traseu de maturizare cibernetică ordonat, nu o listă de recomandări generice din care alegi la întâmplare.
03 Trasabilitate la standarde recunoscute, utilă în audituri, în cerințe contractuale și în discuția cu asigurătorul.
04 Un limbaj comun între conducere, echipa tehnică și orice auditor, consultant sau furnizor extern.
05 Un program care rezistă mai bine la plecarea unei persoane, pentru că fiecare control are proprietar, indicator și cadență de verificare.
Ce NU este sCUB
[-] sCUB nu este o schemă de certificare. Nu primești o diplomă la final și nimeni nu îți poate cere o „certificare sCUB”.
[-] sCUB nu înlocuiește un audit acreditat. Te poate pregăti pentru el, dar nu îl parcurge în locul tău.
[-] sCUB nu garantează conformitatea legală și nici securitate absolută. Nicio metodologie nu poate face asta.
[-] sCUB nu înlocuiește evaluarea de risc a organizației tale. Maturitatea arată cât de bine este condus un control, nu dacă acel control este cel de care ai nevoie.
BLOG
Ultimele articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
Conduci o companie? Începe cu o primă imagine de ansamblu
Dacă conduci o companie, Quick audit îți arată macro, pe unele controale, în câteva minute, cum stai pe fiecare arie de expunere – pe baza răspunsurilor tale. Este un punct de plecare, nu un verdict: nu verifică dovezi și nu acordă un nivel de maturitate.
Pentru experți nu există chestionar: specificația completă este pe traseul pentru experți.