Acasă > Companii > Funcțiuni
– DIMENSIUNEA 2 · FUNCȚIUNI –
Ce fel de măsuri ai și ce se întâmplă când nu mai sunt suficiente
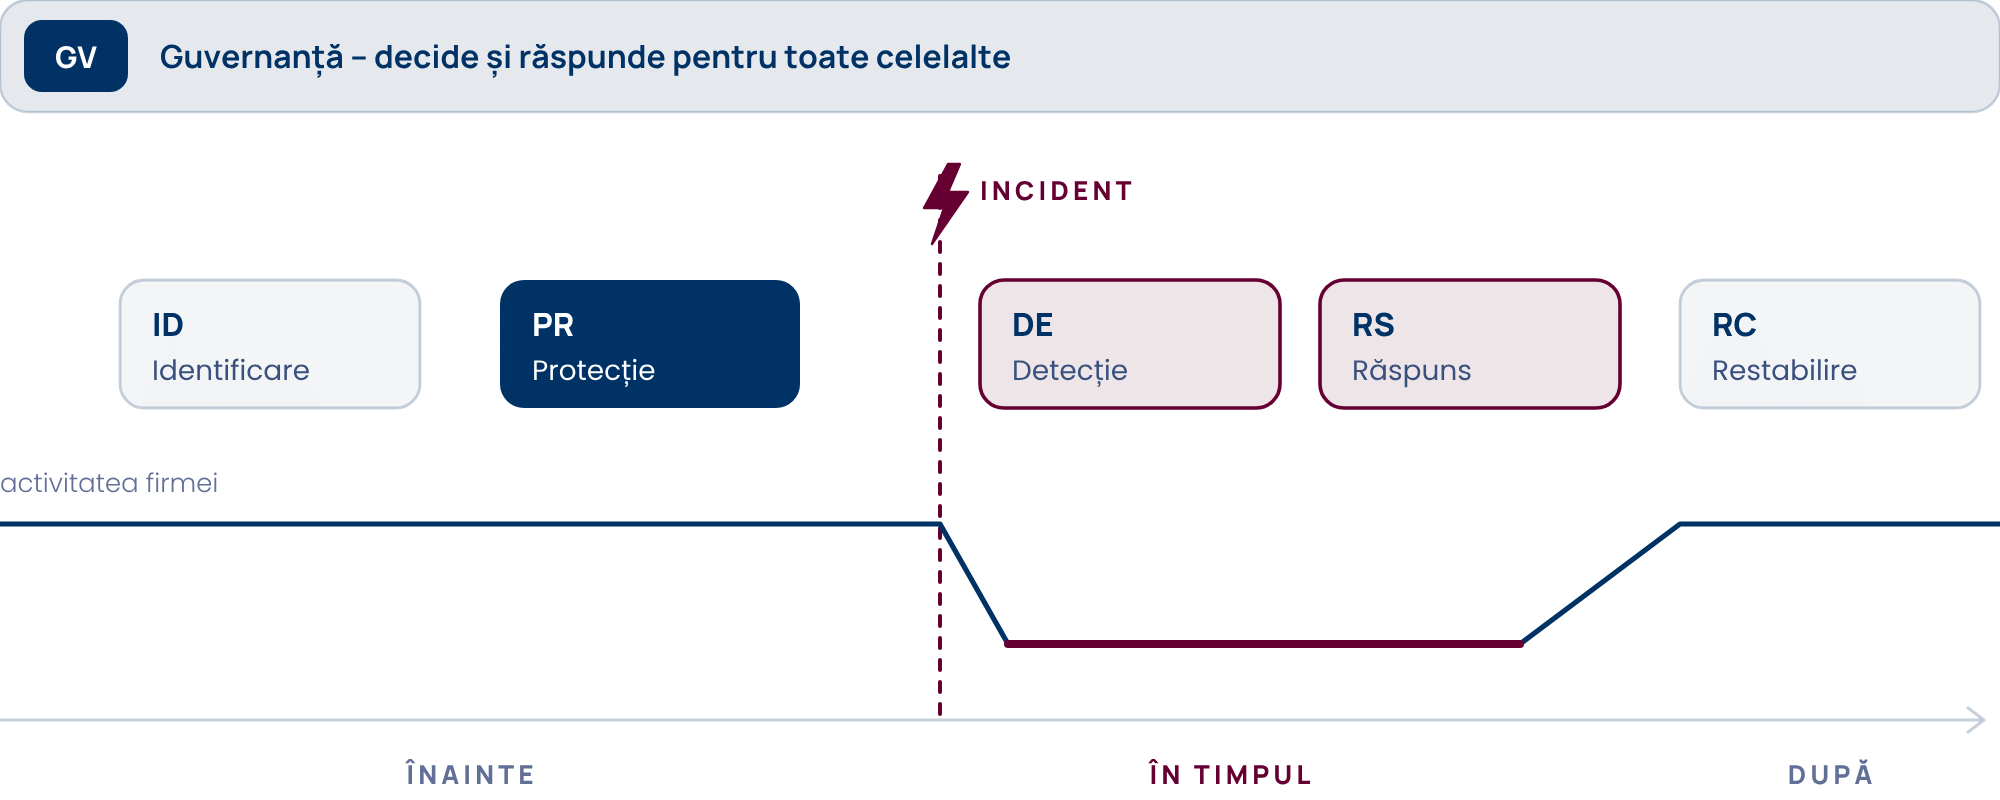
Șase tipuri/categorii de activitate, de la decizia conducerii până la restabilirea activității după un incident. Protecția este doar una dintre ele.
Întreabă pe cineva ce măsuri de securitate are firma și vei auzi aproape mereu aceleași lucruri: antivirus, firewall, parole, backup. Aproape toate sunt măsuri de protecție – adică încearcă să împiedice un incident.
Nimic greșit în asta. Doar că protecția nu răspunde la trei întrebări pe care le pui abia în ziua în care ceva se întâmplă: cum afli că ai fost atacat, ce faci în primele ore de după și cât de repede revin sistemele la normal.
Funcțiunile sCUB urmăresc întregul drum, de la decizia despre ce merită protejat până la ziua în care activitatea revine la normal. Sunt preluate din NIST Cybersecurity Framework 2.0 – standardul de securitate cibernetică publicat de institutul american de standarde (NIST) și folosit pe scară largă – și tradus aici în termenii afacerii tale.
CELE ȘASE FUNCȚIUNI
Șase funcțiuni, fiecare cu întrebarea la care răspunde pentru tine.
GV – Govern
Cine decide, cine răspunde și cum afli tu ce se întâmplă. Fără ea, celelalte măsuri nu au un responsabil și nici un buget asumat.
ID – Identify (Identificare)
Ce deții, cât de important este pentru activitate și ce îl amenință. Nu poți proteja ce nu știi că ai.
PR – Protect (Protecție)
Măsurile care împiedică un incident să se producă. Aici merge de obicei cea mai mare parte a bugetului – și este bine, cu condiția să nu meargă tot.
DE – Detect (Detecție)
Cum afli că ceva nu este în regulă. Diferența dintre a afla în câteva ore și a afla după luni este adesea diferența dintre o problemă internă și una publică.
RS – Respond (Răspuns)
Ce faci în primele ore: cine decide, pe cine anunți, ce oprești. Improvizația sub presiune poate costa mai mult decât incidentul în sine.
RC – Recover (Restabilire)
Cât de repede revii la facturare, producție și livrare. Este funcțiunea pe care o înțelegi imediat, pentru că se măsoară în zile pierdute.
DE CE CONTEAZĂ
De ce nu este suficient doar “să te protejezi”
Orice măsură de protecție poate fi ocolită la un moment dat.
Nu pentru că ar fi slabă, ci pentru că atacatorii se adaptează, oamenii obosesc și sistemele se schimbă.
Întrebarea nu este dacă protecția va fi depășită vreodată, ci ce se întâmplă în ziua aceea.
Două firme cu aceeași protecție pot avea rezultate complet diferite după același incident.
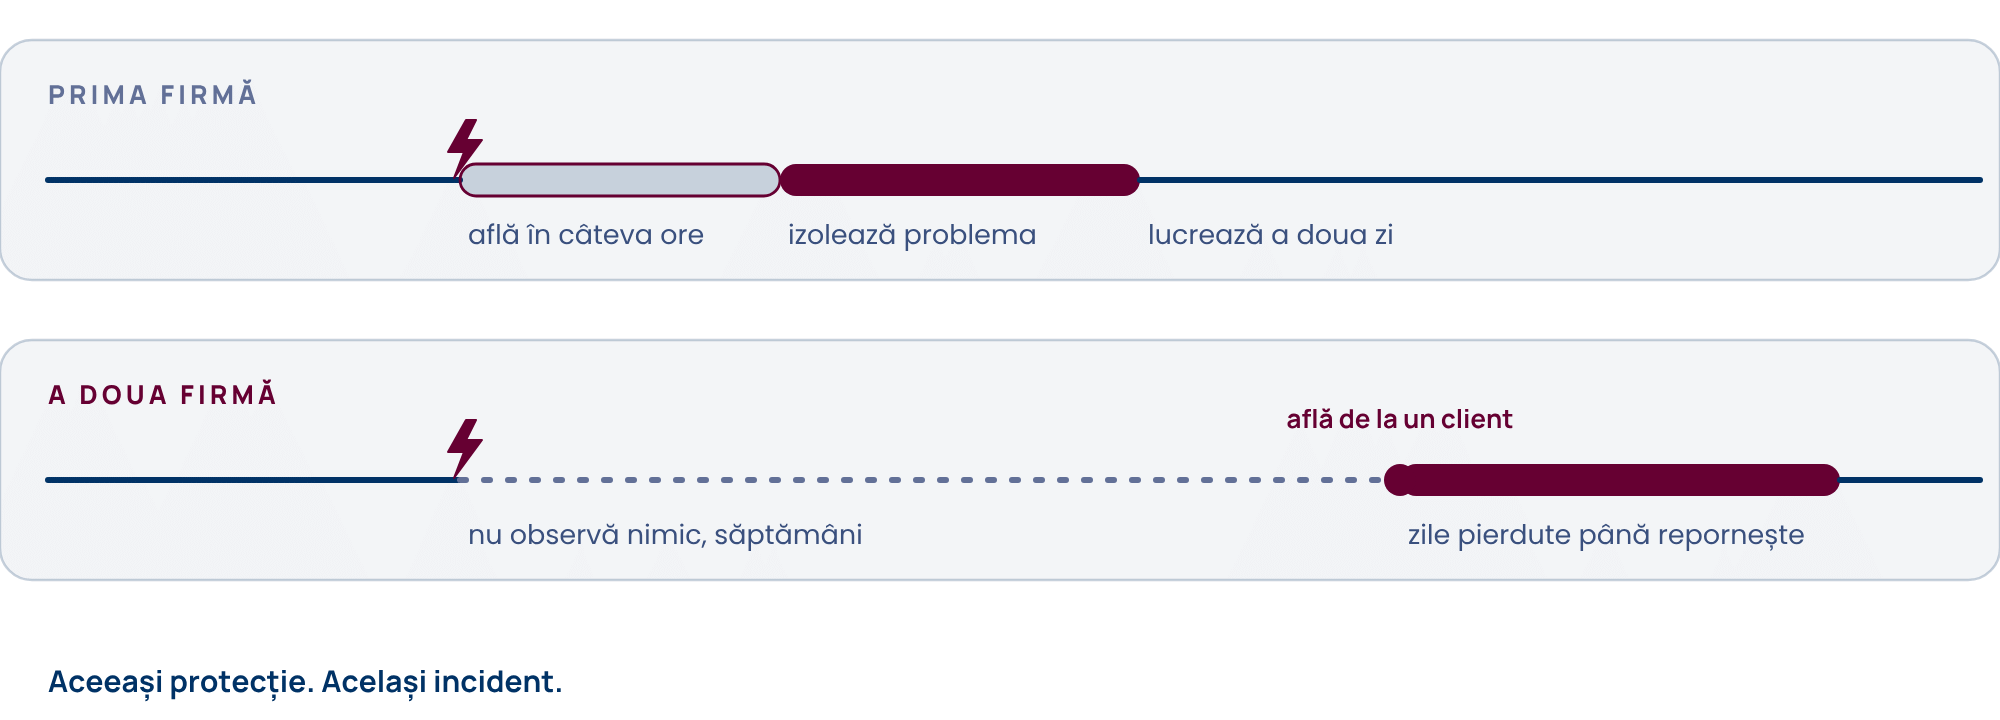
Diferența nu a fost în protecție, ci în celelalte funcțiuni.
Împărțirea pe funcțiuni îți arată unde ai investit și unde ai lăsat goluri.
De cele mai multe ori, golurile nu sunt în protecție.
TIPAR FRECVENT
Dezechilibrul pe care îl întâlnesc cel mai des
Rezultatul este o companie care se apără bine în ziua obișnuită, dar care, în ziua proastă, află târziu, reacționează improvizat și repornește greu.
Echilibrul nu înseamnă bani împărțiți egal. Înseamnă că pe fiecare funcțiune există măcar un minim funcțional și un om care răspunde de ea.
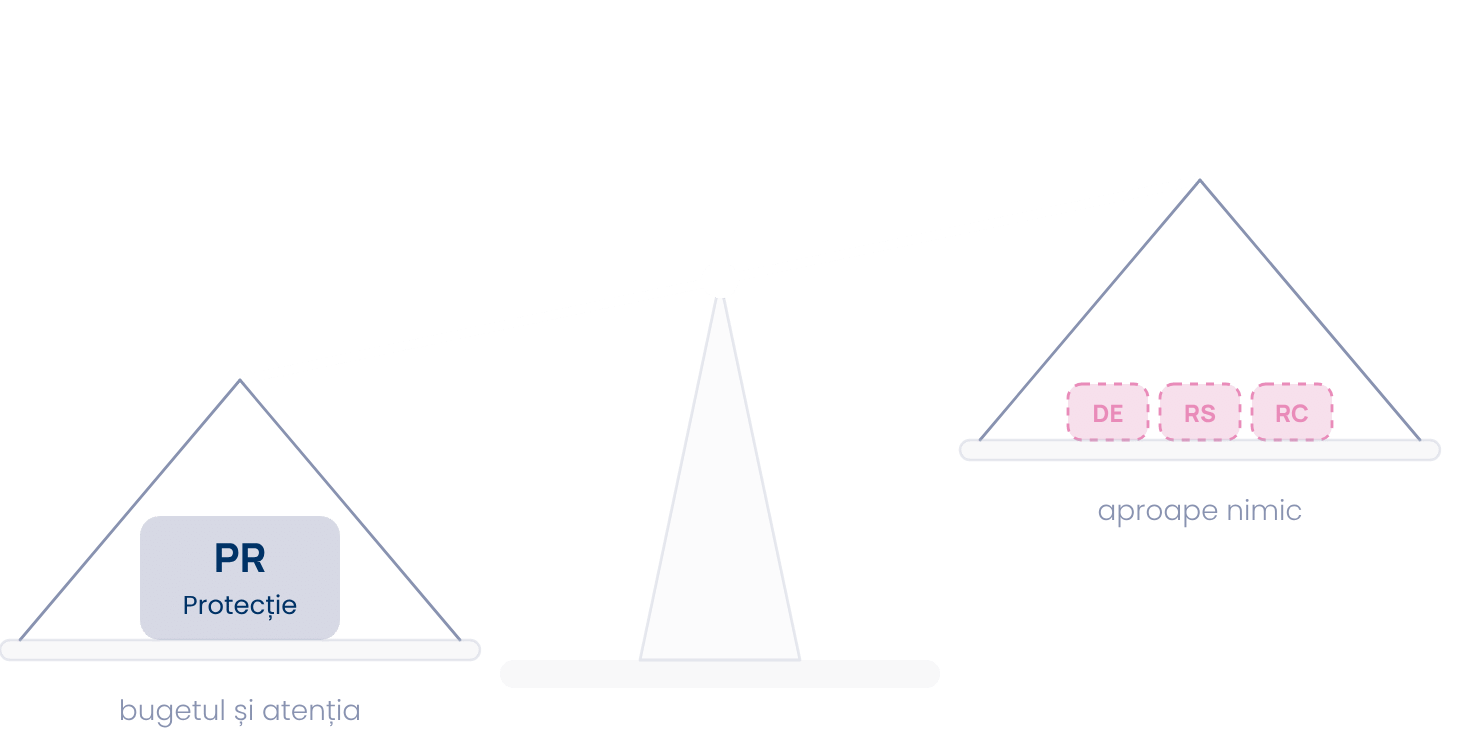
În multe companii mici și mijlocii, imaginea arată așa:
PR Protecția primește bugetul și atenția aproape integral.
DE Detecția se rezumă la antivirus.
RS Răspunsul la incident nu este scris nicăieri sau există doar în mintea unei singure persoane.
RC Backup-ul există, dar nimeni nu a încercat să restaureze din el.
ÎN PRACTICĂ
Cum folosești funcțiunile
01
Pleacă de la un scenariu concret: „Mâine dimineață, sistemul de facturare nu pornește.” Parcurge-l împreună cu echipa, pe rând, prin cele șase funcțiuni.
02
Pentru fiecare funcțiune, pune o singură întrebare: cine face asta la noi și de unde știm că funcționează? Un răspuns vag este un gol.
03
Notează golurile fără să le rezolvi pe loc. Scopul primului pas este imaginea completă, nu soluția.
04
Stabilește ordinea după impactul asupra activității. Dacă reluarea activității după un incident îți ia prea mult, restabilirea trece înaintea unei noi măsuri de protecție.
REZULTATE
Ce obții
√ Un răspuns clar la întrebarea „ce facem dacă…”, înainte să ai nevoie de el.
√ Un buget echilibrat între a preveni, a afla la timp și a restabili rapid activitatea.
√ Roluri stabilite și exersate pentru ziua proastă, nu improvizate în ea – semnul unei culturi de securitate reale.
√ Argumente concrete în discuția cu un partener care întreabă tot mai des cât de repede detectezi un incident, cum răspunzi și în cât timp îți reiei activitatea.
DECIZIILE TALE
Ce decizii îți revin pe această dimensiune
Două decizii sunt ale tale și nu pot fi delegate.
Prima decizie
Cât timp îți permiți să stai fără activitate.
Din răspunsul tău rezultă cât de bine trebuie pregătite răspunsul și restabilirea la incidente de securitate cibernetică.
A doua decizie
Cine are autoritatea să decidă în timpul unui incident.
De exemplu, să oprească un sistem care aduce bani, ca să limiteze paguba. Dacă nu stabilești asta dinainte, decizia se ia sub presiune, de cine se nimerește.
CELELALTE DIMENSIUNI
Funcțiunile descriu ce fel de măsuri ai.
Ariile îți arată unde se aplică
Capabilitățile – cine le execută.
Legătura dintre cele trei dimensiuni este explicată pe pagina dedicate fiecărei dimensiuni.
ÎNTREBĂRI
Întrebări frecvente
Am backup. Înseamnă că restabilirea este acoperită?
Doar parțial. Un backup din care nu s-a restaurat niciodată este o presupunere, nu o garanție.
Restabilirea înseamnă să știi ce repornești primul, în cât timp și cine decide – iar asta afli doar exersând.
Am nevoie de o echipă care să monitorizeze permanent?
Nu neapărat. Pentru multe companii mici și mijlocii, detecția se cumpără ca serviciu sau se sprijină pe alertele pe care sistemele existente le pot produce deja, dacă sunt activate și păstrate suficient timp.
Important este ca cineva să le citească și să știe ce face cu ele.
Cât de des trebuie exersat planul de răspuns?
La intervale regulate și ori de câte ori se schimbă ceva important: un sistem nou, un furnizor nou, oameni noi în roluri-cheie.
Un plan neexersat riscă să se învechească fără să observe cineva.
Ce legătură are asta cu obligația de a raporta incidentele?
Directă. Legislația privind protecția datelor și, pentru companiile care intră sub incidența ei, cea privind securitatea rețelelor și a informațiilor impun termene scurte de notificare.
Termenele curg din momentul în care afli de incident.
Fără detecție și fără un plan de răspuns, afli târziu și reacționezi improvizat, exact când ți se cere o notificare clară.
Află de unde să începi
La unele întrebări s-ar putea să vrei să verifici un detaliu cu echipa tehnică – și asta este deja o informație utilă.
Evaluarea rapidă nu verifică dovezi și nu îți acordă un nivel de maturitate: este un punct de plecare, nu un verdict.