Acasă / Companii / Funcțiuni / Detecție
– DIMENSIUNEA 2 · Funcțiuni –
DE – Detect (Detecție)
Funcțiunea Detect asigură că posibilele atacuri și compromiteri cibernetice sunt descoperite și analizate. În practică: observi la timp semnalele că ceva funcționează anormal și decizi repede dacă este un incident.

CE FACE
Scurtează timpul dintre momentul în care atacatorul intră și momentul în care afli.
DECIZIA TA
Cine citește alertele și ce se întâmplă cu ele, inclusiv noaptea și în weekend.
PRIMUL PAS
Întreabă cine primește astăzi alertele de securitate și ce a făcut cu ultima.
RECUNOAȘTE
De ce contează pentru afacerea ta
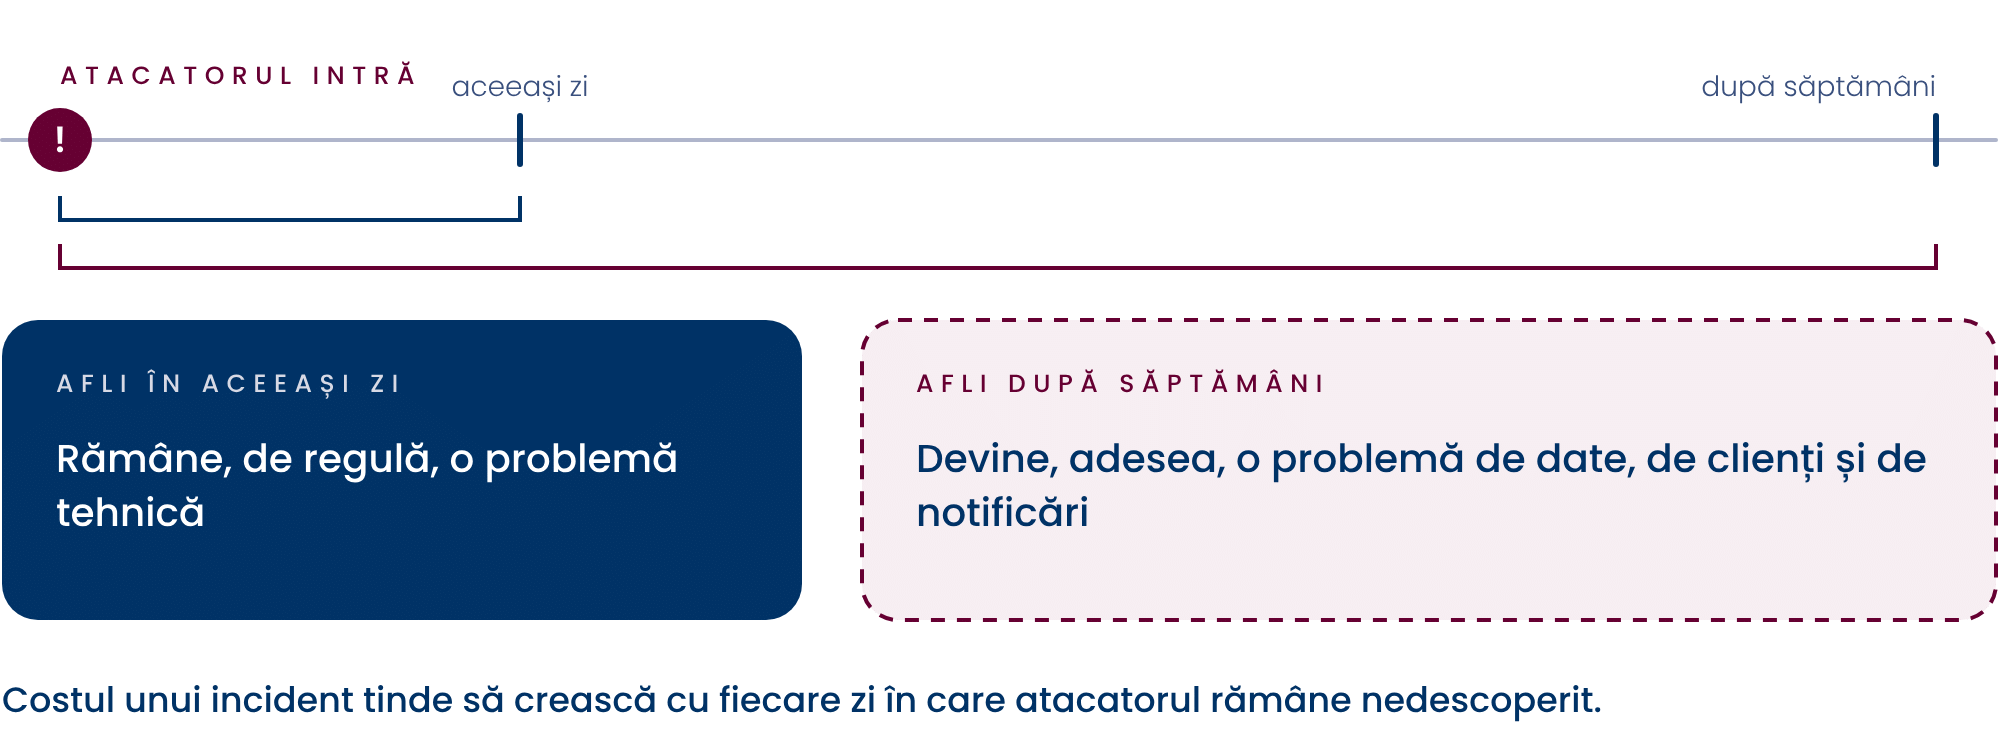
Costul unui incident tinde să crească cu fiecare zi în care atacatorul rămâne nedescoperit. În acest timp își extinde accesul, copiază date și, în cazul ransomware, caută backup-ul înainte să blocheze totul.
Un atac descoperit în aceeași zi rămâne, de regulă, o problemă tehnică. Unul descoperit după săptămâni devine, adesea, o problemă de date, de clienți și de notificări.
Detecția funcționează și atunci când protecția a cedat. Orice măsură de protecție poate fi ocolită.
Detecția poate prinde ce a scăpat și îți arată, în plus, dacă investițiile în protecție funcționează sau doar există.
! Amânarea costă în informație pierdută: fără jurnale de evenimente păstrate, e posibil ca, nici după un incident, să nu mai poți afla când și pe unde a intrat atacatorul.
RECUNOAȘTE
Cum se întâmplă în practică
O firmă de comerț are antivirus pe toate calculatoarele și un firewall care generează alerte. Alertele ajung însă pe adresa unui fost tehnician al furnizorului de IT și nu le citește nimeni. Jurnalele de conectare – înregistrările despre cine s-a conectat, când și de unde – se păstrează doar câteva zile.
Un atacator intră cu parola furată a unui angajat și rămâne în rețea câteva săptămâni. Se conectează noaptea, dintr-o țară în care firma nu are activitate, și copiază treptat baza de date a clienților. Semnalele există, dar nu le vede nimeni.
Firma află abia când clienții încep să primească e-mailuri de fraudă care conțin datele lor reale.
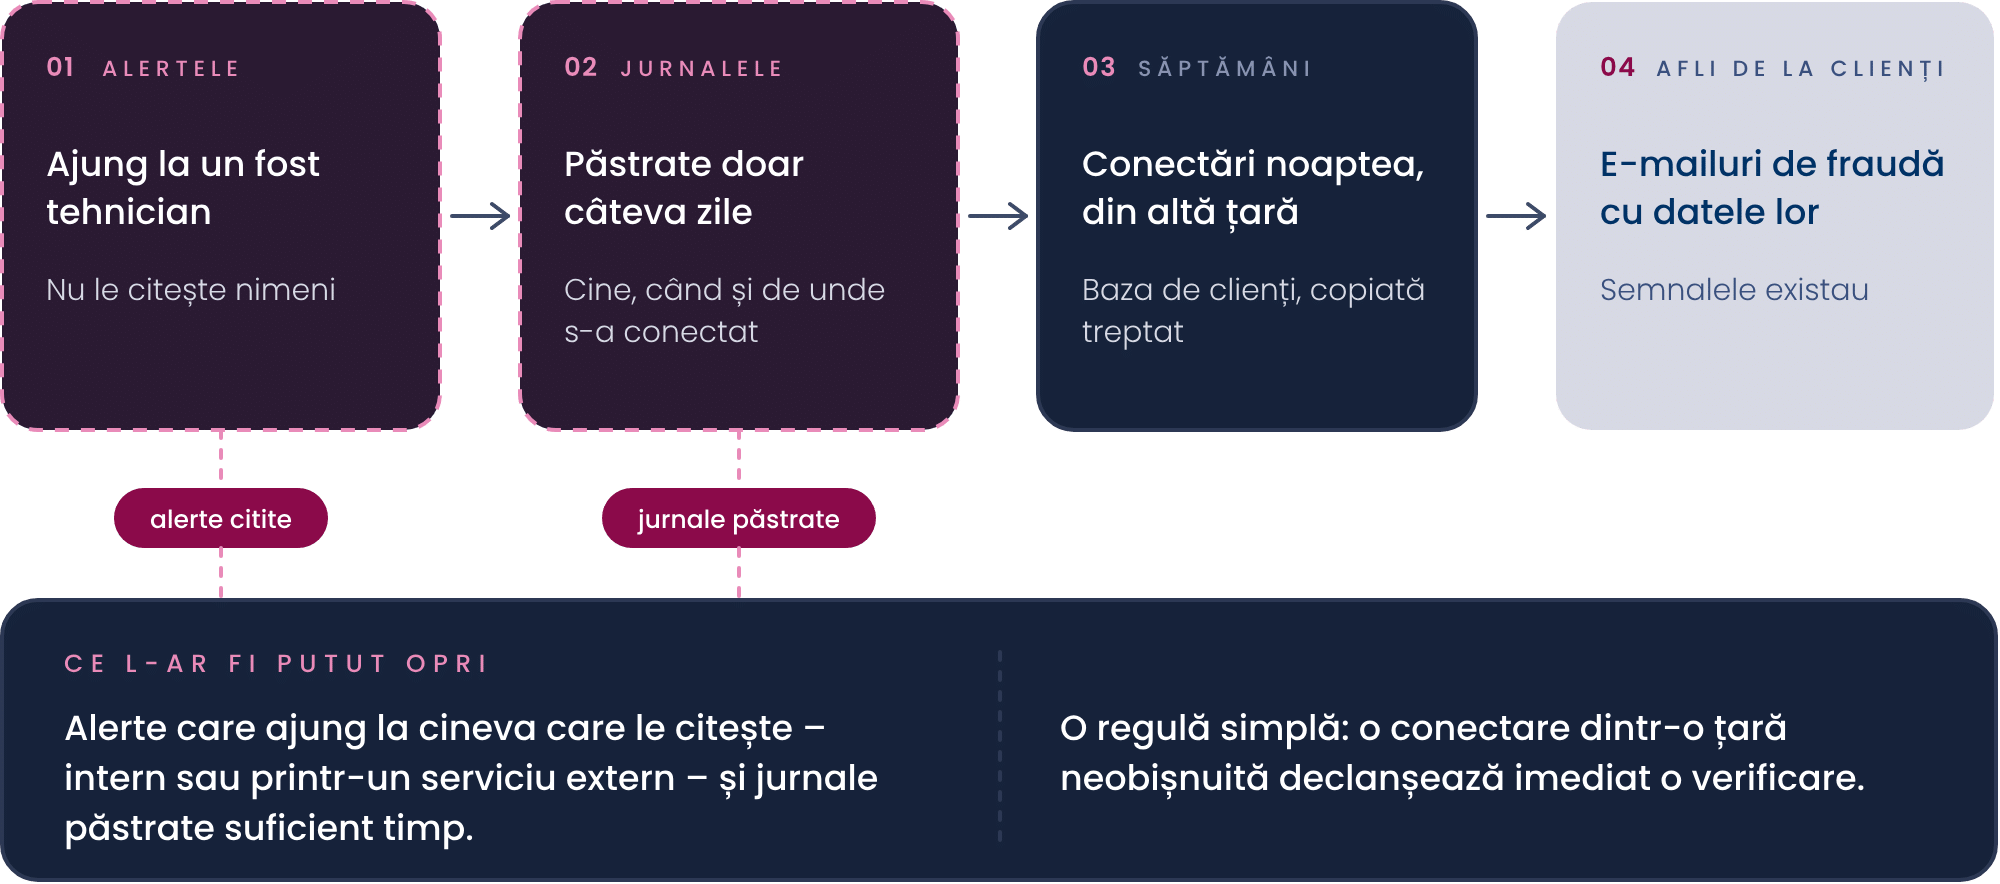
Ce l-ar fi putut opri: alerte care ajung la cineva care le citește – intern sau printr-un serviciu extern de monitorizare –, jurnale păstrate suficient timp și o regulă simplă: o conectare dintr-o țară neobișnuită declanșează imediat o verificare.
Scenariu ilustrativ, construit pe un tipar de fraudă des întâlnit. Nu descrie o companie anume.
RECUNOAȘTE
Verifică singur, în câteva minute
Răspunde sincer, fără să întrebi pe nimeni din IT:
[DA/NU] Știi cine citește alertele de securitate ale firmei și cât de repede reacționează?
[DA/NU] Urmărește cineva alertele și în afara programului de lucru?
[DA/NU] Jurnalele de evenimente – cine s-a conectat, când, de unde, ce a modificat – sunt activate și păstrate suficient timp pentru o investigație?
[DA/NU] Angajații știu cum să raporteze ceva suspect, iar raportările lor sunt tratate ca semnale de detecție?
[DA/NU] Ai aflat vreodată de un incident de la un client sau de la un furnizor, nu din propriile sisteme?
-> Dacă mai multe răspunsuri sunt „nu” sau „nu știu” – ori, la ultima întrebare, „da” –, funcțiunea Detect merită un loc pe lista ta de priorități.
ÎNȚELEGE
Ce acoperă, pe categoriile NIST
01 – Continuous Monitoring
(Monitorizare continuă)
Activele sunt monitorizate pentru a găsi anomalii, indicatori de compromitere și alte evenimente potențial adverse.
NIST enumeră explicit ce se urmărește: rețeaua și serviciile de rețea, activitatea utilizatorilor, activitatea furnizorilor externi, echipamentele și aplicațiile.
Instrumente tipice: EDR – protecție care înregistrează și analizează comportamentul fiecărui calculator –, jurnalele de conectare din e-mail și din cloud și un SIEM – platformă care adună jurnalele din toate sistemele într-un singur loc și le corelează.
02 – Adverse Event Analysis
(Analiza evenimentelor)
Anomaliile și indicatorii de compromitere – semne tehnice că un atac a avut loc, de exemplu o conexiune către o adresă cunoscută ca rău-intenționată – sunt analizate pentru a înțelege ce s-a întâmplat.
Informațiile din mai multe surse se corelează, impactul se estimează, iar incidentul se declară după criterii stabilite dinainte. Declararea pornește funcțiunea de Răspuns.
DECIDE
Ce decizii îți aparțin pe această funcțiune
Pe DE, două decizii sunt exclusiv ale tale.
PRIMA DECIZIE
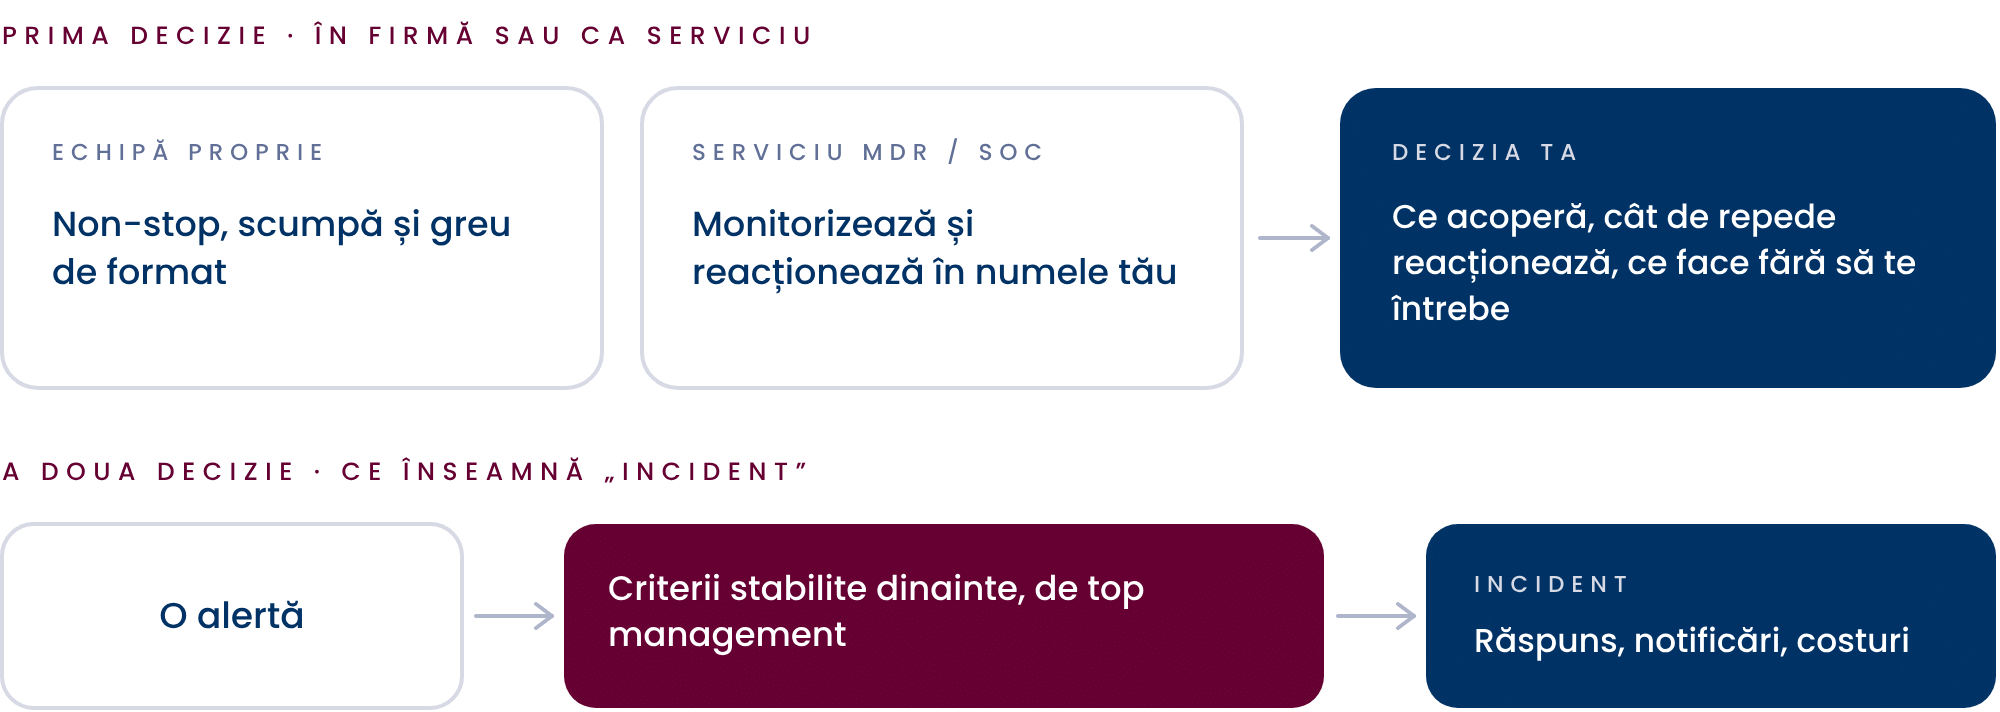
Construiești detecția în firmă sau o cumperi ca serviciu.
O echipă proprie care urmărește alertele non-stop este scumpă și greu de format. Pentru multe firme, varianta realistă este un serviciu extern de tip MDR sau SOC – o echipă specializată care monitorizează și reacționează în numele tău.
Decizia ta: ce acoperă serviciul, cât de repede reacționează și ce are voie să facă fără să te întrebe, de exemplu să izoleze un calculator.
A DOUA DECIZIE
Ce înseamnă „incident” pentru firma ta.
Nu orice alertă este un incident. Criteriile după care o alertă devine incident – și declanșează răspunsul, notificările și costurile asociate – se stabilesc dinainte, de top management, nu în mijlocul crizei.
EVALUARE RAPIDĂ · GRATUIT
Cum stă firma ta pe Detect?
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare arie și primele lucruri de verificat.
Nu înlocuiește un audit pe bază de dovezi.
ACȚIONEAZĂ
Primii pași și efortul pe care îl presupun
01 – Află unde ajung astăzi alertele și cine le citește. Redirecționează-le către o adresă sau un serviciu urmărit efectiv.
02 – Activează și păstrează jurnalele de evenimente pe sistemele importante: e-mail, cloud, conturi de administrator, firewall, VPN. Ora trebuie sincronizată pe toate sistemele, altfel evenimentele nu pot fi corelate.
03 – Stabilește câteva reguli de alertă simple, dar valoroase: conectare dintr-o țară neobișnuită, multe parole greșite la rând, un cont de administrator nou, dezactivarea antivirusului.
04 – Decide dacă monitorizarea continuă o faci intern sau printr-un serviciu extern.
ACȚIONEAZĂ
Cum știi că funcționează
Nu te uita la numărul de alerte, ci la cât de repede afli și cât de repede reacționezi.
Φ SEMNUL PRINCIPAL
Semnul principal de progres: timpul până la detecție – de la intrarea atacatorului până la momentul în care afli – scade, iar o parte tot mai mare dintre incidente este descoperită în propriile sisteme, nu aflată de la clienți sau de la furnizori.
ΠSEMNUL SECUNDAR
Semnul secundar: tot mai multe sisteme importante trimit jurnale către monitorizare, iar alertele false scad, pentru că regulile sunt ajustate.
LA ÎNCEPUT
La începutul drumului, detecția înseamnă antivirus, iar alertele nu le citește nimeni.
LA MATURITATE
La capătul lui, alertele ajung la cineva care reacționează la orice oră, jurnalele permit reconstituirea oricărui incident, iar raportările angajaților sunt tratate ca o sursă de detecție la fel de valoroasă ca tehnologia.
CLIENȚI, CONTRACTE, OBLIGAȚII
Ce îți cer clienții, partenerii și autoritățile
O notificare cere răspunsuri pe care doar detecția le poate da: ce s-a întâmplat, de când și ce date au fost atinse. Legislația privind protecția datelor și, pentru firmele care intră sub incidența ei, legislația privind securitatea rețelelor și a informațiilor impun termene scurte de raportare.
Standardele internaționale de management al securității cer monitorizare și jurnalizare.
Partenerii mari întreabă tot mai des dacă ai monitorizare continuă sau un serviciu extern.
O funcțiune Detect bine ținută produce dovada: jurnalele, alertele tratate, cronologia incidentelor.
HARTA sCUB
Cum se leagă de restul hărții
DE este funcțiunea care leagă protecția de răspuns.
Verifică, în practică, dacă Protecția funcționează și, când declară un incident, pornește Răspunsul.
Folosește inventarul din Identificare ca să știe ce contează.
Se sprijină pe aria Oameni – un angajat care raportează un e-mail suspect este un senzor – și pe jurnalele din Identitate și acces.
Capabilitățile care o susțin: Operațiunile de securitate și CTI, care transformă informațiile despre amenințări în reguli de detecție.
EXPLICAȚII · TERMENI
Jurnale de evenimente (loguri): înregistrări despre cine s-a conectat, când, de unde și ce a modificat.
Indicator de compromitere (IOC): semn tehnic concret că un atac a avut loc – o adresă, un fișier, un domeniu.
EDR: protecție instalată pe calculatoare și servere, care urmărește comportamentul suspect și poate izola un echipament compromis.
SIEM: platformă care adună jurnalele de evenimente din toate sistemele, le corelează și semnalează anomaliile.
MDR: serviciu de detecție și răspuns administrat de un furnizor extern, care monitorizează și reacționează în numele tău.
SOC: centru de operațiuni de securitate – echipa, internă sau externă, care urmărește permanent alertele.
Timpul până la detecție: intervalul dintre intrarea atacatorului și momentul în care afli.
ÎNTREBĂRI
Întrebări frecvente
Antivirusul nu îmi spune deja când sunt atacat?
Doar pentru amenințările pe care le recunoaște.
Un atacator care intră cu o parolă validă și folosește instrumentele obișnuite ale sistemului de regulă nu declanșează antivirusul.
Detecția urmărește comportamentul: cine se conectează, de unde, la ce oră, ce modifică.
Ce diferență este între EDR, SIEM și MDR?
EDR urmărește ce se întâmplă pe fiecare calculator.
SIEM adună jurnalele din toate sistemele și caută legături între ele. MDR este un serviciu: o echipă externă care folosește astfel de instrumente și reacționează în numele tău.
Pentru multe firme mici și mijlocii, un serviciu MDR este adesea punctul realist de pornire.
Cât timp trebuie păstrate jurnalele?
Suficient cât să poți reconstitui un atac descoperit târziu – iar multe atacuri se descoperă după săptămâni.
Durata concretă depinde de obligațiile legale, de cerințele partenerilor și de costul stocării. Se decide dinainte, nu după incident.
Nu risc să fiu inundat de alerte false?
La început, este posibil.
De aceea regulile se ajustează treptat, iar alertele se clasifică după gravitate. O alertă utilă spune ce s-a întâmplat, pe ce sistem și ce trebuie verificat.
Multe alerte ignorate sunt mai periculoase decât câteva, bine alese.
MAI DEPARTE
Articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
PR – Protect (Protecție)
RS – Respond (Răspuns)
Vezi unde ai goluri și de unde să începi
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată și primele lucruri de verificat. Nu înlocuiește un audit pe bază de dovezi.