Acasă / Companii / Funcțiuni / Protect
– DIMENSIUNEA 2 · Funcțiuni –
PR – Protect (Protecție)
Funcțiunea Protect asigură că firma folosește măsuri de protecție pentru a-și gestiona riscurile cibernetice. În practică: controalele care împiedică un risc identificat să devină incident – de la conturi și instruire la date, sisteme și infrastructură.

CE FACE
Reduce probabilitatea ca un incident să se producă și limitează paguba atunci când se produce totuși.
DECIZIA TA
Ce protejezi mai bine, în funcție de riscul identificat, și cine aprobă excepțiile.
PRIMUL PAS
Verifică dacă autentificarea multi-factor (MFA) – a doua confirmare la conectare – este activă pe e-mail și pe accesul de la distanță.
RECUNOAȘTE
De ce contează pentru afacerea ta
Protecția este funcțiunea care reduce cel mai direct numărul incidentelor, nu doar consecințele lor. De aceea primește, firesc, cea mai mare parte a bugetului.
Câteva măsuri de bază – MFA, actualizările la zi, un backup izolat, instruirea oamenilor – blochează o mare parte din atacurile oportuniste.
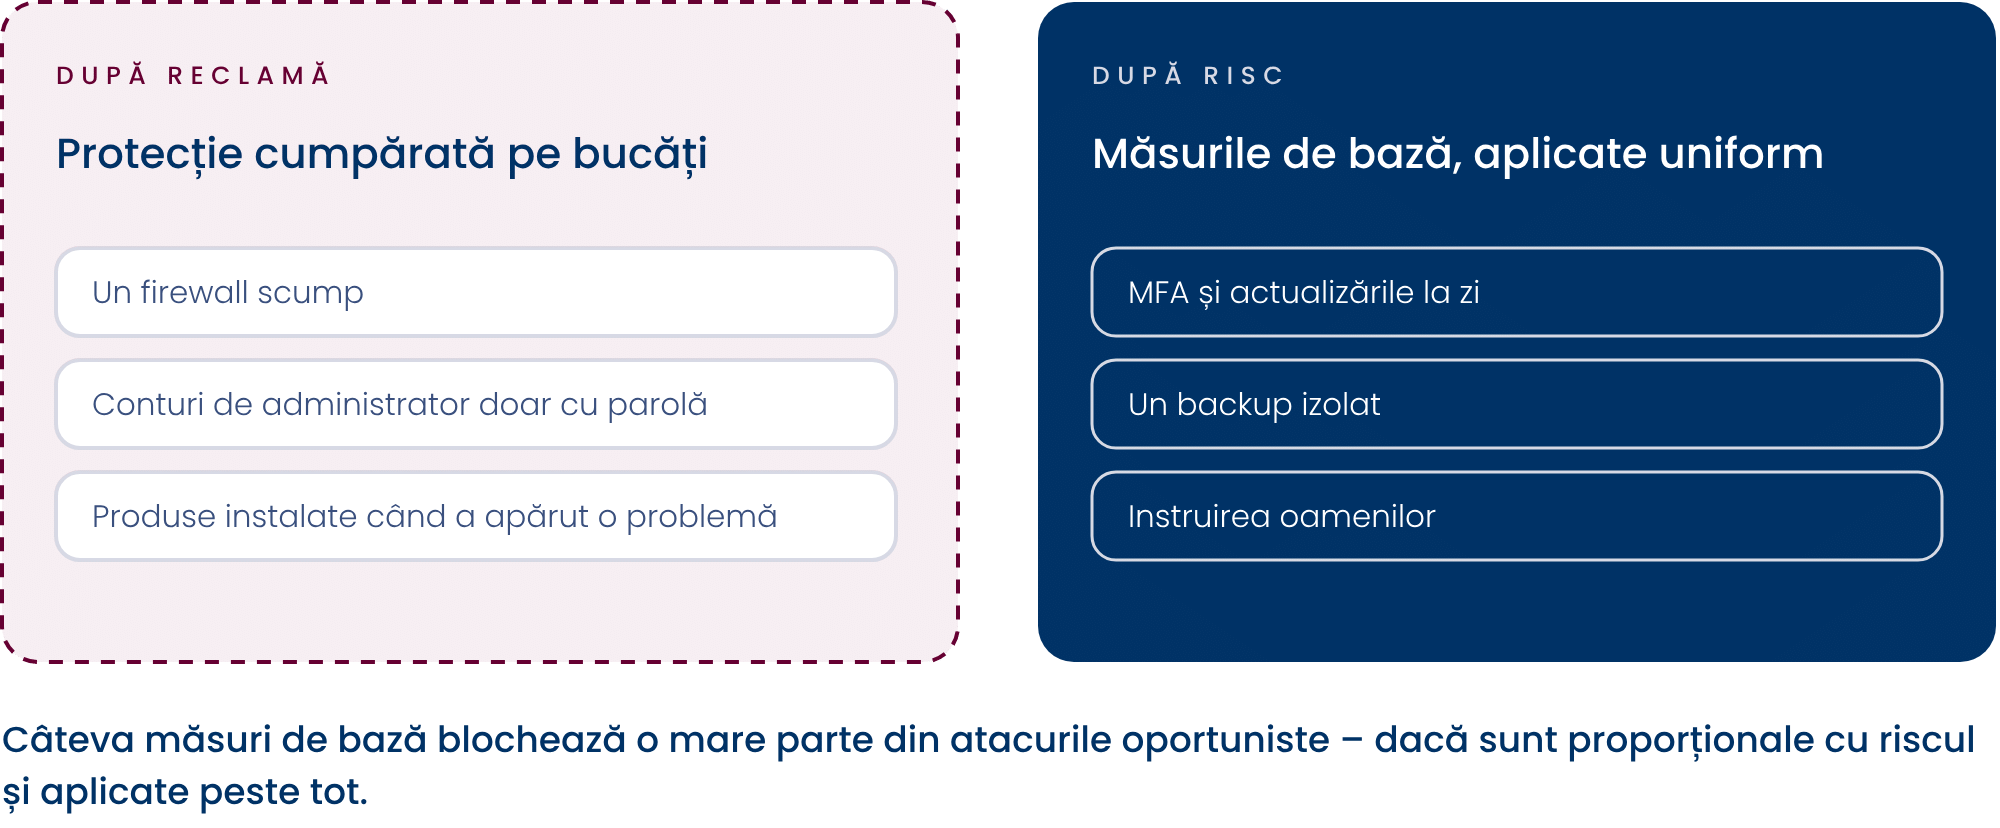
Problema nu este lipsa protecției, ci protecția aleasă după reclamă, nu după risc. O firmă poate avea un firewall scump și, în același timp, conturi de administrator protejate doar cu parolă.
Protecția funcționează când este proporțională cu riscurile identificate și aplicată uniform, nu cumpărată pe bucăți.
! Amânarea are un cost direct: fiecare măsură de bază care lipsește poate fi exact ușa pe care o caută atacurile automatizate.
RECUNOAȘTE
Cum se întâmplă în practică
O firmă de proiectare investește într-un firewall performant și într-un antivirus bun. Angajații lucrează de acasă printr-o conexiune VPN – un tunel criptat către rețeaua firmei –, protejată doar cu parolă, iar echipamentul VPN nu a mai fost actualizat de câteva luni.
Un atacator exploatează o vulnerabilitate publicată a echipamentului VPN, ocolește autentificarea și intră direct în rețea. Firewall-ul nu îl oprește, pentru că traficul vine pe o cale considerată legitimă.
Antivirusul nu îl vede, pentru că atacatorul folosește instrumentele de administrare ale sistemului, nu un program rău-intenționat.
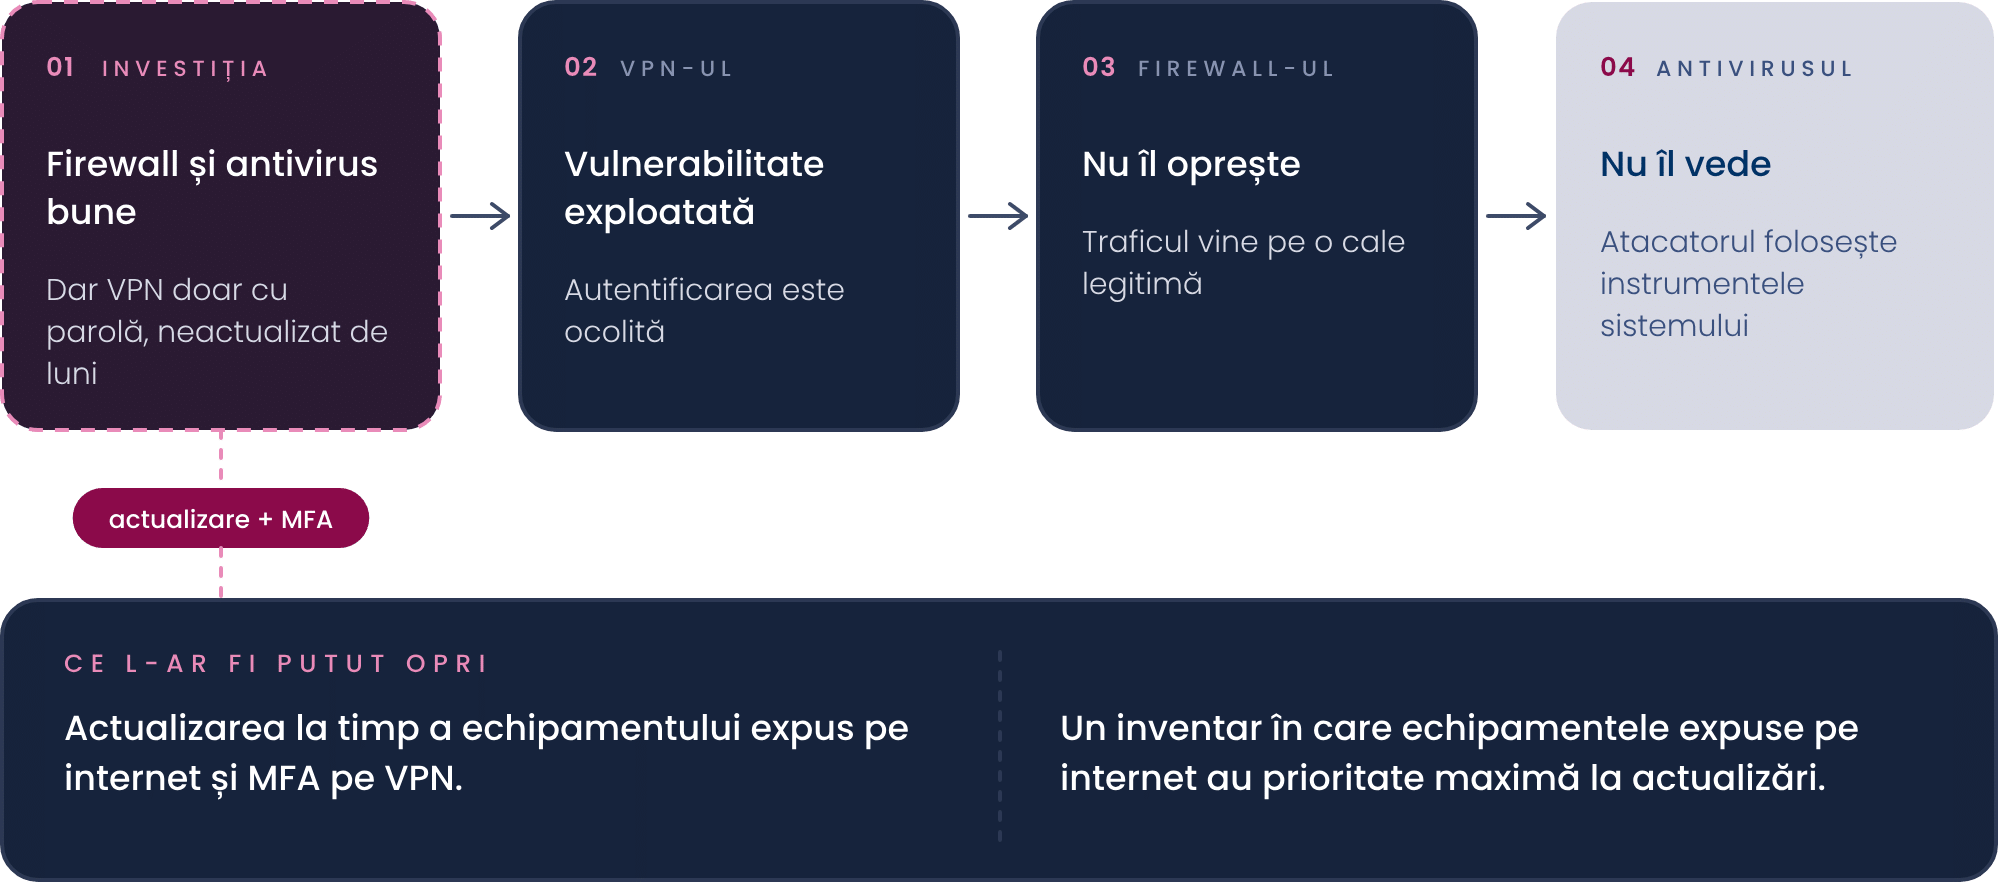
Ce l-ar fi putut opri: actualizarea la timp a echipamentului expus pe internet, MFA pe VPN și un inventar în care echipamentele expuse pe internet au prioritate maximă la actualizări.
Scenariu ilustrativ, construit pe un tipar de fraudă des întâlnit. Nu descrie o companie anume.
RECUNOAȘTE
Verifică singur, în câteva minute
Răspunde sincer, fără să întrebi pe nimeni din IT:
[DA/NU] Toate conturile de e-mail și accesul de la distanță cer MFA?
[DA/NU] Actualizările critice se instalează după o regulă, cu prioritate pe echipamentele expuse pe internet?
[DA/NU] Datele sensibile sunt criptate pe laptopuri și când circulă în afara firmei?
[DA/NU] Există un backup pe care un atacator ajuns în rețea nu îl poate șterge?
[DA/NU] Angajații primesc instruire regulată, adaptată rolului lor?
-> Dacă mai multe răspunsuri sunt „nu” sau „nu știu”, funcțiunea Protect merită un loc pe lista ta de priorități.
ÎNȚELEGE
Ce acoperă, pe categoriile NIST
01 – Identity Management, Authentication, and Access Control
(Identitate, autentificare și controlul accesului)
Accesul la sisteme și la date este limitat la utilizatorii, serviciile și echipamentele autorizate, proporțional cu riscul. Aici intră MFA și privilegiul minim: fiecare cont primește doar drepturile de care are nevoie.
Detalii pe pagina IAC.
02 – Awareness and Training
(Conștientizare și instruire)
Oamenii primesc informarea și instruirea de care au nevoie ca să își facă partea de securitate, adaptate rolului.
Detalii pe pagina PEO.
03 – Data Security
(Securitatea datelor)
Datele sunt gestionate astfel încât să le fie protejate confidențialitatea, integritatea și disponibilitatea: criptare, backup, prevenirea scurgerilor.
Detalii pe pagina DAT.
04 – Platform Security
(Securitatea platformelor)
Echipamentele, sistemele de operare, aplicațiile și serviciile sunt configurate sigur și ținute la zi: configurații standard, fără setări și servicii inutile (hardening), actualizări gestionate (patch management), jurnale de evenimente activate și dezvoltare securizată a software-ului.
05 – Technology Infrastructure Resilience
(Reziliența infrastructurii tehnologice)
Arhitectura rețelei și a sistemelor protejează activele și continuitatea: segmentarea rețelei, redundanța, capacitate suficientă pentru vârfurile de activitate.
DECIDE
Ce decizii îți aparțin pe această funcțiune
Pe PR, două decizii sunt exclusiv ale tale.
PRIMA DECIZIE
Unde protejezi mai mult.
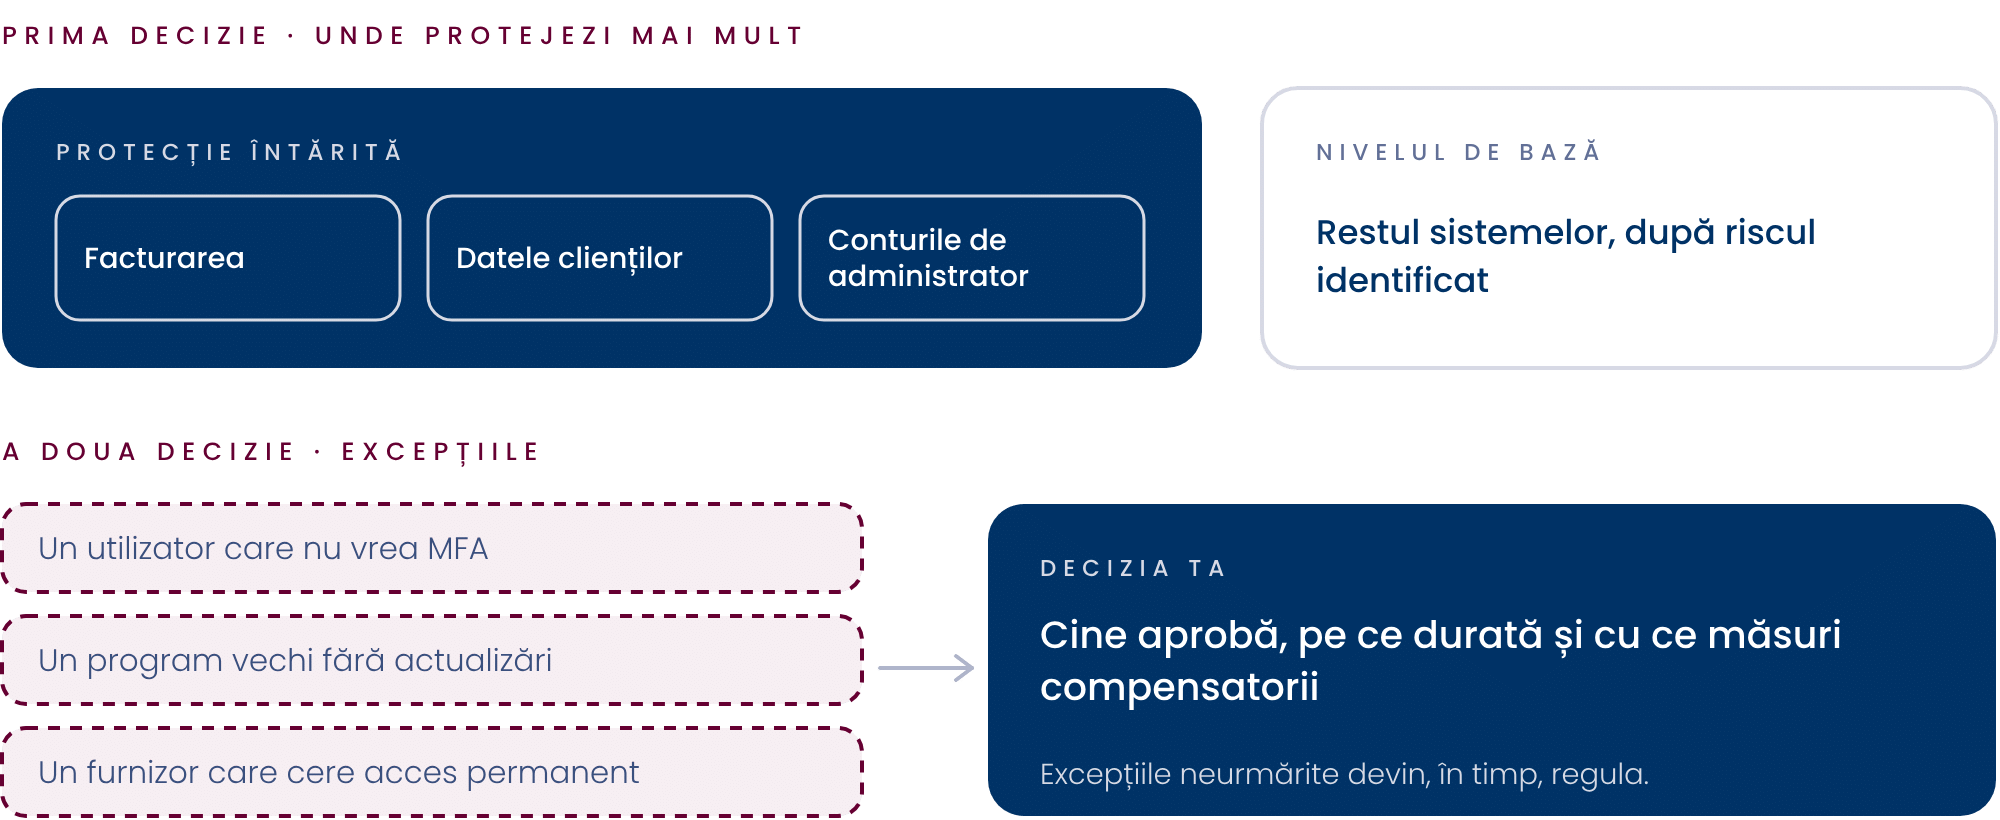
Nu toate sistemele merită același nivel de protecție. Pe baza riscurilor identificate, decizi ce primește protecție întărită – facturarea, datele clienților, conturile de administrator – și ce poate rămâne la nivelul de bază.
Fără această decizie, bugetul se împarte uniform, adică insuficient acolo unde contează.
A DOUA DECIZIE
Excepțiile.
Orice regulă de protecție primește cereri de excepție: un utilizator care nu vrea MFA, un program vechi care nu suportă actualizarea, un furnizor care cere acces permanent.
Cine aprobă excepțiile, pe ce durată și cu ce măsuri compensatorii este decizia ta. Excepțiile neurmărite devin, în timp, regula.
EVALUARE RAPIDĂ · GRATUIT
Cum stă firma ta pe Protect?
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare arie și primele lucruri de verificat.
Nu înlocuiește un audit pe bază de dovezi.
ACȚIONEAZĂ
Primii pași și efortul pe care îl presupun
01 – Activează MFA pe e-mail, pe accesul de la distanță și pe conturile de administrator.
02 – Stabilește regula actualizărilor, cu prioritate pe tot ce este expus pe internet: VPN, firewall, server de e-mail, site.
03 – Verifică dacă există un backup izolat sau imuabil – care nu poate fi modificat sau șters – și dacă restaurarea a fost testată.
04 – Protejează calculatoarele cu o soluție EDR – protecție care urmărește comportamentul suspect și poate izola un calculator, automat sau la comandă.
ACȚIONEAZĂ
Cum știi că funcționează
Nu te uita la câte produse de securitate ai cumpărat, ci la cât de uniform sunt aplicate măsurile de bază.
Φ SEMNUL PRINCIPAL
Semnul principal de progres: acoperirea măsurilor de bază crește – conturi cu MFA, echipamente la zi, calculatoare cu EDR și criptare –, iar excepțiile sunt puține, aprobate și cu termen.
ΠSEMNUL SECUNDAR
Semnul secundar: testele – restaurări, simulări de phishing, teste de penetrare, în care un specialist încearcă să pătrundă în sisteme – confirmă că protecția funcționează, nu doar că există.
LA ÎNCEPUT
La începutul drumului, protecția este o colecție de produse, instalate când a apărut o problemă.
LA MATURITATE
La capătul lui, fiecare măsură are un motiv în registrul riscurilor, un responsabil și un indicator.
CLIENȚI, CONTRACTE, OBLIGAȚII
Ce îți cer clienții, partenerii și autoritățile
Protecția produce cea mai mare parte a dovezilor cerute într-un audit. Legislația privind protecția datelor cere măsuri tehnice și organizatorice adecvate. Pentru firmele care intră sub incidența ei, legislația privind securitatea rețelelor și a informațiilor enumeră explicit măsuri precum MFA – acolo unde este cazul –, criptarea, gestionarea backup-ului și instruirea. Standardele internaționale de management al securității le detaliază ca set de controale.
Partenerii verifică frecvent exact aceste măsuri înainte de a semna un contract. O funcțiune Protect bine ținută produce dovada: rapoarte de acoperire, configurații, rezultatele testelor.
HARTA sCUB
Cum se leagă de restul hărții
PR este funcțiunea care acoperă cele mai multe arii.
Se aplică pe Oameni, prin instruire, pe Identitate și acces, pe Echipamente, pe Aplicații și pe Date.
Primește prioritățile de la Identificare și este verificată, în practică, de Detecție.
Configurarea sigură ține de capabilitatea de Arhitectură și inginerie de securitate, iar întreținerea zilnică, de Operațiunile de securitate.
EXPLICAȚII · TERMENI
MFA (autentificare multi-factor): a doua confirmare la conectare, pe lângă parolă – de exemplu, un cod pe telefon.
Privilegiu minim: fiecare cont primește doar drepturile de care are nevoie.
VPN: tunel criptat prin care angajații se conectează de la distanță la rețeaua firmei.
Hardening: configurarea unui sistem cu setări sigure, fără funcții și servicii inutile.
Patch management: gestionarea actualizărilor de securitate.
EDR: protecție instalată pe calculatoare și servere, care urmărește comportamentul suspect și poate izola un echipament compromis.
Backup imuabil: backup care nu poate fi modificat sau șters, nici măcar cu drepturi de administrator.
Test de penetrare (pentest): atac simulat, autorizat și limitat la un scop scris, făcut pentru a găsi vulnerabilități.
Zero trust: model în care niciun acces nu este de încredere automat; fiecare conexiune se verifică.
ÎNTREBĂRI
Întrebări frecvente
Am firewall și antivirus. Ce îmi mai trebuie?
Sunt două măsuri din mai multe.
Multe atacuri actuale intră cu o parolă furată sau printr-un echipament neactualizat, căi pe care firewall-ul și antivirusul clasic de regulă nu le acoperă.
Măsurile cu cel mai bun raport cost–efect sunt, de regulă, MFA, actualizările și backup-ul izolat.
Ce înseamnă „zero trust” și am nevoie de el?
Este un principiu, nu un produs: niciun utilizator și niciun echipament nu primește încredere automată doar pentru că este „în rețea”; fiecare acces se verifică.
Pentru o firmă mică, primii pași – MFA, privilegiu minim, segmentarea rețelei – aplică deja acest principiu.
Cât din bugetul de securitate ar trebui să meargă în protecție?
Nu există o cifră valabilă pentru toți. Protecția primește, firesc, partea cea mai mare, dar nu tot: o protecție depășită, fără detecție, răspuns și restabilire, lasă firma fără reacție.
Împărțirea se face după riscurile identificate, nu după un procent.
Instruirea angajaților ține tot de protecție?
Da. NIST o include explicit în funcțiunea Protect, alături de măsurile tehnice.
Un om care recunoaște un e-mail de phishing și nu își introduce parola pe o pagină falsă este o măsură de protecție la fel de reală ca un firewall – și adesea mai ieftină.
MAI DEPARTE
Articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
ID – Identify (Identificare)
DE – Detect (Detecție)
Vezi unde ai goluri și de unde să începi
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată și primele lucruri de verificat. Nu înlocuiește un audit pe bază de dovezi.