Acasă / Companii / Funcțiuni / Govern
– DIMENSIUNEA 2 · Funcțiuni –
GV – Govern
Funcțiunea Govern asigură că strategia, așteptările și politica firmei privind riscul cibernetic sunt stabilite, comunicate și monitorizate. În practică: cine decide, cine răspunde și cum ajunge securitatea pe masa conducerii.

CE FACE
Transformă securitatea dintr-un subiect tehnic într-o decizie a conducerii, cu buget, reguli și responsabili.
DECIZIA TA
Ce nivel de risc accepți și cine răspunde, nominal, de securitate.
PRIMUL PAS
Numește un responsabil pentru securitate și stabilește cum și cât de des îți raportează.
RECUNOAȘTE
De ce contează pentru afacerea ta
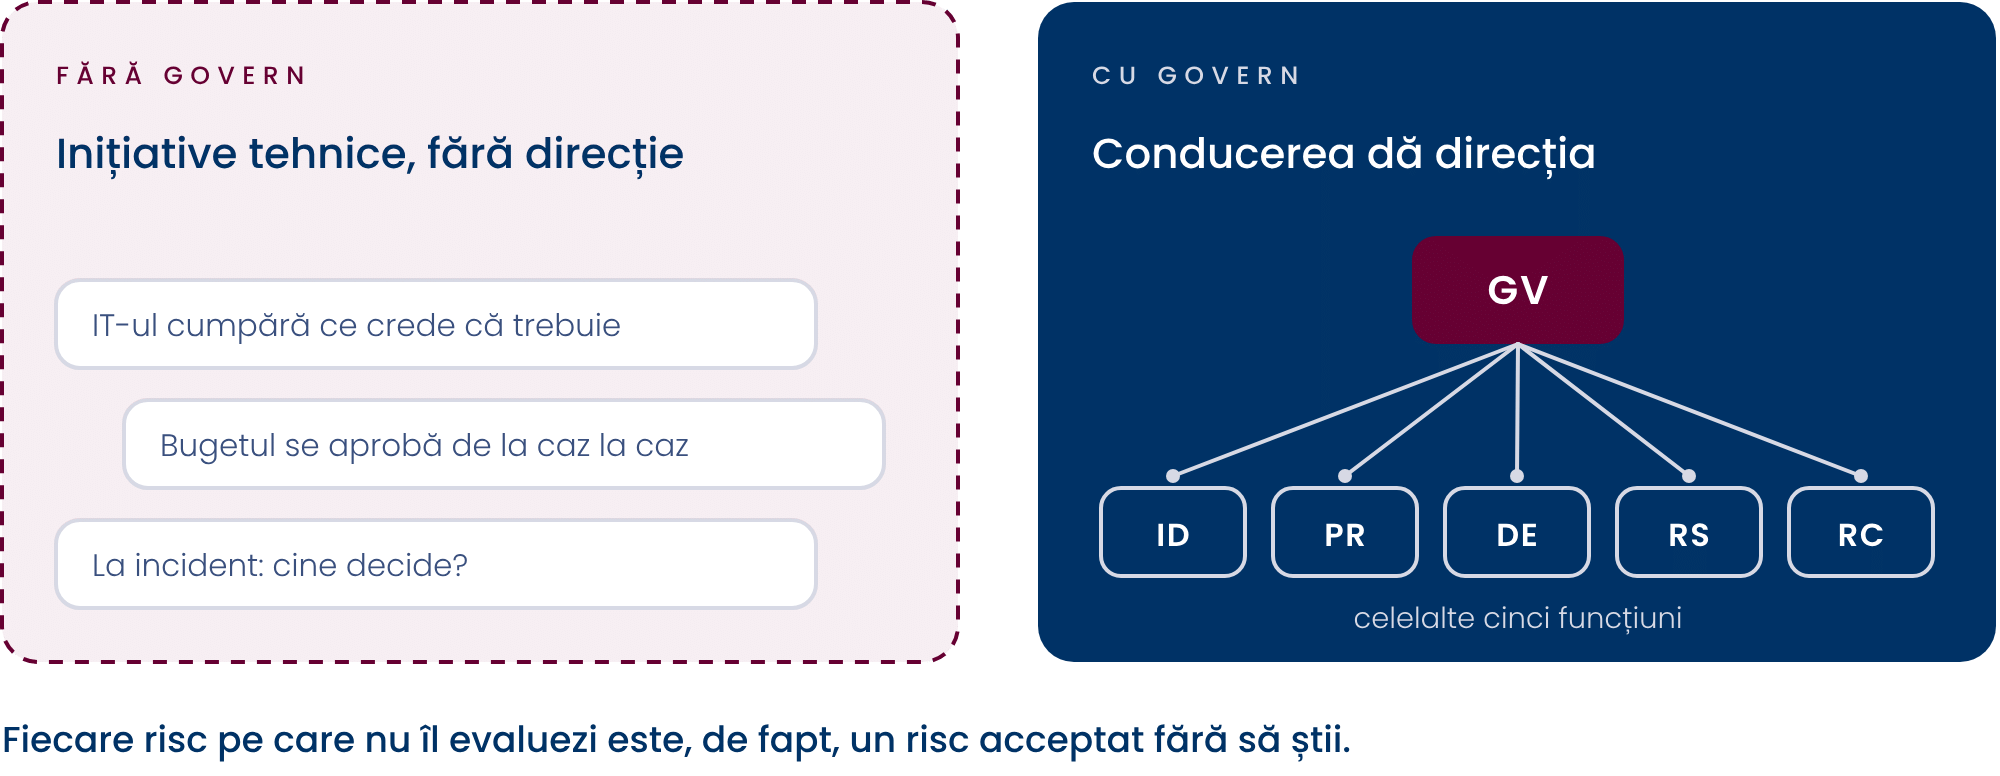
Fără GV, securitatea riscă să fie o sumă de inițiative tehnice pe care nu le-a cerut nimeni formal.
Echipa IT cumpără ce crede că trebuie, bugetul se aprobă de la caz la caz, iar când apare un incident nu este clar cine decide.
NIST a introdus Govern ca funcțiune separată în versiunea 2.0 a Cybersecurity Framework tocmai pentru că, fără ea, celelalte cinci nu au direcție.
Răspunderea nu se poate delega complet. Pentru firmele care intră sub incidența ei, legislația privind securitatea rețelelor și a informațiilor pune răspunderea pentru măsurile de securitate direct pe conducere.
Partenerii întreabă și ei, tot mai des, cine din conducere răspunde de securitate.
! Amânarea costă prin decizii luate implicit: fiecare risc pe care nu îl evaluezi este, de fapt, un risc acceptat fără să știi.
RECUNOAȘTE
Cum se întâmplă în practică
O firmă de distribuție are un furnizor de IT bun și un angajat care „se ocupă de calculatoare”. Nimeni nu a stabilit însă ce înseamnă securitate suficientă, cine aprobă cheltuielile și cine decide într-o criză.
Într-o luni dimineață, serverul de facturare este blocat de ransomware – un program care criptează fișierele și cere bani pentru deblocarea lor. Furnizorul de IT propune oprirea întregii rețele. Directorul comercial se opune, pentru că are livrări programate. Contabilul întreabă dacă trebuie anunțată autoritatea pentru protecția datelor.
Primele ore trec în discuții despre cine are dreptul să decidă, iar atacul se extinde.
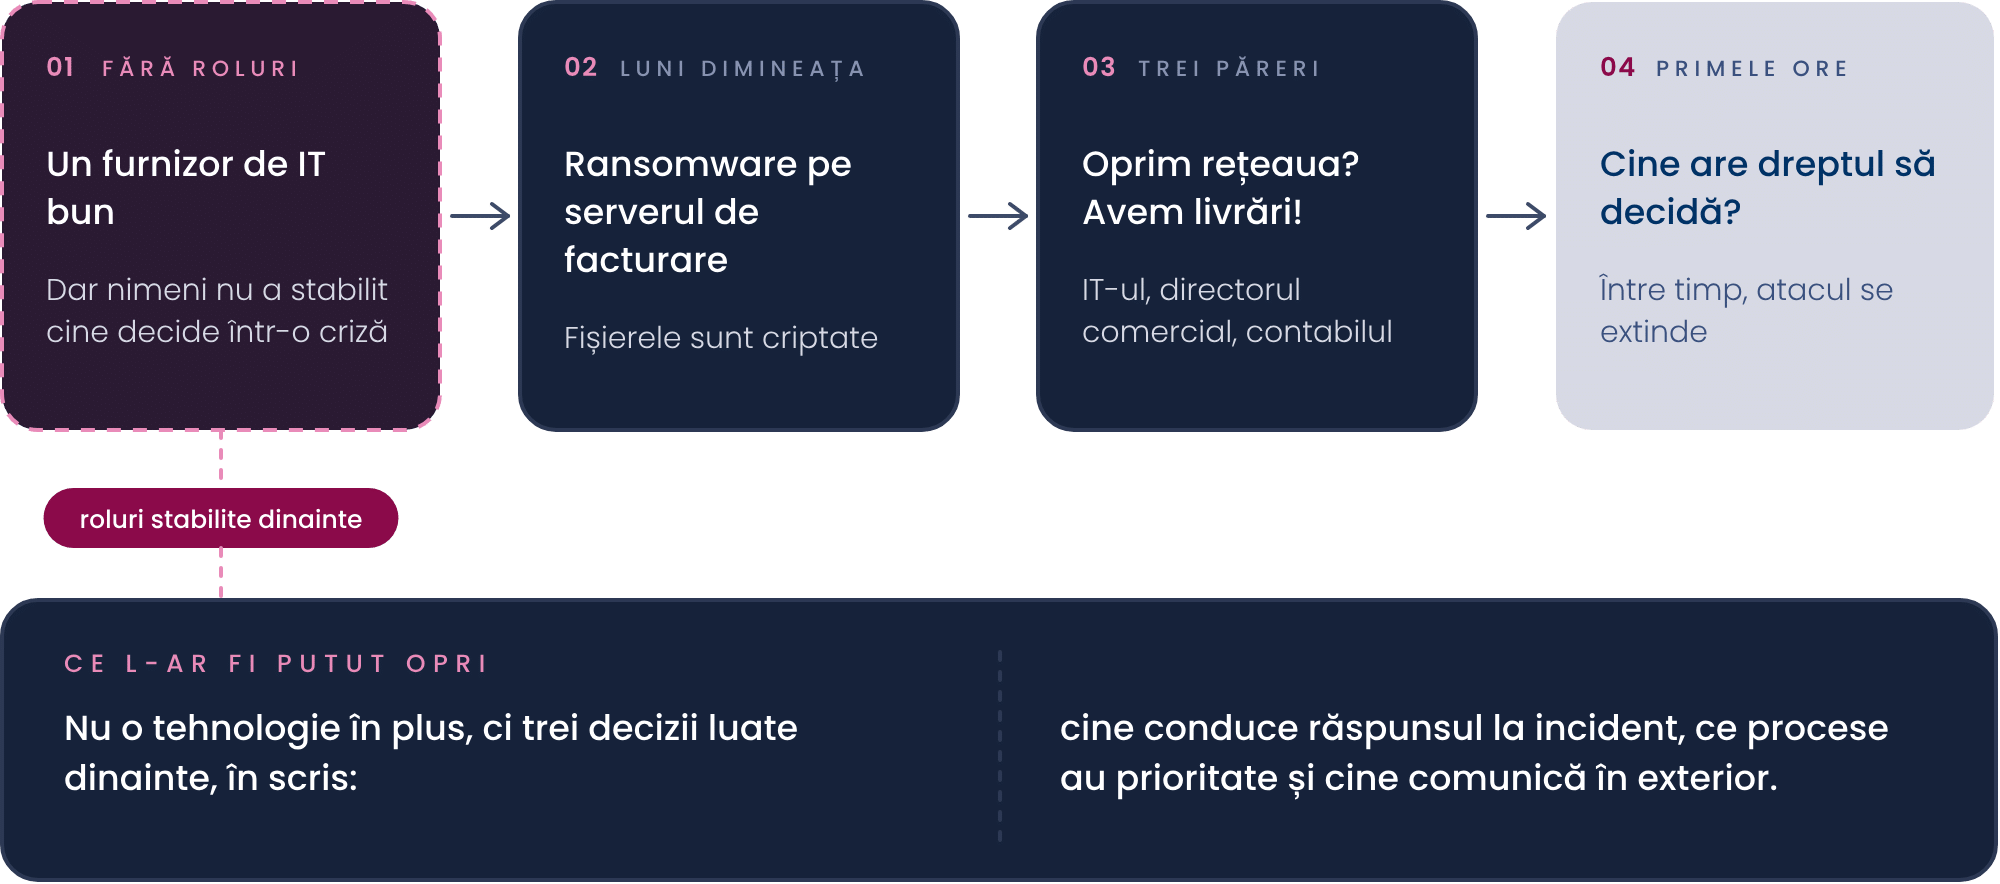
Ce ar fi limitat paguba: nu o tehnologie în plus, ci trei decizii luate dinainte, în scris – cine conduce răspunsul la incident, ce procese au prioritate și cine comunică în exterior.
Scenariu ilustrativ, construit pe un tipar de fraudă des întâlnit. Nu descrie o companie anume.
RECUNOAȘTE
Verifică singur, în câteva minute
Răspunde sincer, fără să întrebi pe nimeni din IT:
[DA/NU] Există o persoană numită, cu nume și prenume, care răspunde de securitatea cibernetică a firmei?
[DA/NU] Ai stabilit, în scris, ce riscuri accepți și pe care nu le accepți?
[DA/NU] Există o politică de securitate aprobată de top management și cunoscută de angajați?
[DA/NU] Primești, la intervale regulate, un raport despre starea securității, nu doar vești când apare o problemă?
[DA/NU] Știi ce obligații legale și contractuale de securitate are firma ta?
-> Dacă mai multe răspunsuri sunt „nu” sau „nu știu”, funcțiunea Govern merită un loc pe lista ta de priorități.
ÎNȚELEGE
Ce acoperă, pe categoriile NIST
01 – Organizational Context
(Contextul organizației)
Înțelegi misiunea firmei, ce așteaptă clienții, partenerii și autoritățile, de ce furnizori depinzi și ce obligații legale și contractuale ai.
Din acest context rezultă ce înseamnă „suficient de sigur” pentru tine.
02 – Risk Management Strategy
(Strategia de management al riscului)
Stabilești prioritățile, constrângerile și apetitul de risc – cât risc ești dispus să accepți pentru a-ți atinge obiectivele – și le folosești în deciziile de zi cu zi.
03 – Roles, Responsibilities, and Authorities
(Roluri, responsabilități și autoritate)
Fiecare rol de securitate are un titular, iar conducerea își asumă explicit răspunderea. Inclusiv cine are autoritatea să oprească un sistem în timpul unui incident.
04 – Security Policy
(Politica de securitate)
Regulile firmei sunt scrise, comunicate, aplicate și revizuite când se schimbă riscurile, tehnologia sau activitatea.
05 – Oversight
(Supraveghere)
Rezultatele activităților de securitate ajung la top management și sunt folosite pentru a ajusta strategia, nu doar arhivate.
06 – Cybersecurity Supply Chain Risk Management
(Riscul cibernetic din lanțul de aprovizionare)
Furnizorii și partenerii sunt aleși, contractați și urmăriți și după criterii de securitate, ca parte a deciziilor conducerii.
DECIDE
Ce decizii îți aparțin pe această funcțiune
Pe GV, aproape toate deciziile sunt ale tale. Două nu le poate lua nimeni în locul tău.
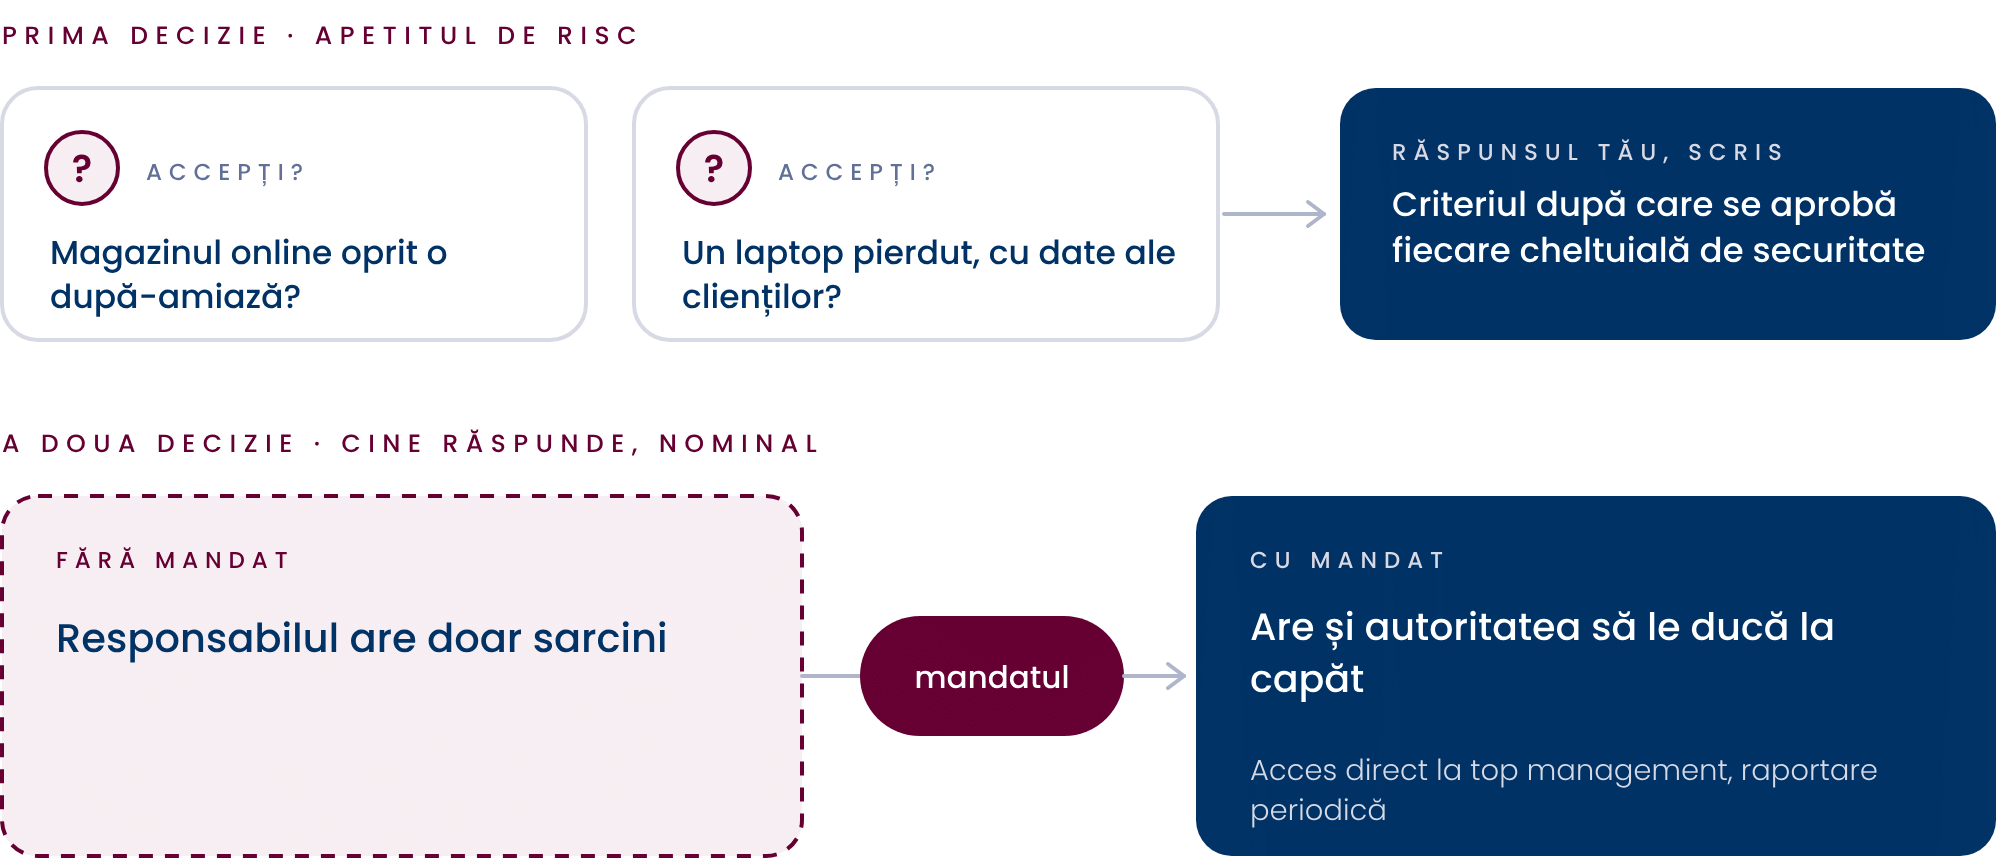
PRIMA DECIZIE
Apetitul de risc.
Cât risc accepți ca să îți atingi obiectivele? Este acceptabil ca magazinul online să stea oprit o după-amiază? Dar ca un laptop pierdut să conțină date ale clienților?
Echipa tehnică îți poate estima riscurile, dar nu poate decide care sunt acceptabile.
Răspunsul tău, scris, devine criteriul după care se aprobă fiecare cheltuială de securitate.
A DOUA DECIZIE
Cine răspunde, nominal.
Un responsabil pentru securitate – intern, eventual sprijinit de un consultant extern – cu mandat, acces direct la top management și obligația de a raporta periodic.
Fără mandat, responsabilul are doar sarcini; cu mandat, are și autoritatea să le ducă la capăt.
EVALUARE RAPIDĂ · GRATUIT
Cum stă firma ta pe Govern?
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare arie și primele lucruri de verificat.
Nu înlocuiește un audit pe bază de dovezi.
ACȚIONEAZĂ
Primii pași și efortul pe care îl presupun
01 – Numește un responsabil pentru securitate și scrie-i mandatul. Ce decide singur, ce îți aduce spre aprobare, cât de des raportează.
02 – Fă lista obligațiilor: legile aplicabile, cerințele din contractele cu partenerii, condițiile asigurării.
03 – Scrie o politică de securitate scurtă, pe care oamenii chiar o pot citi. Câteva pagini clare valorează mai mult decât un manual pe care nu îl deschide nimeni.
04 – Stabilește raportarea periodică: câțiva indicatori, aceiași de fiecare dată.
ACȚIONEAZĂ
Cum știi că funcționează
Nu te uita la câte politici există, ci la câte decizii de securitate ia efectiv conducerea.
Φ SEMNUL PRINCIPAL
Semnul principal de progres: securitatea apare pe agenda conducerii la intervale regulate, cu indicatori, iar deciziile – riscuri acceptate, bugete aprobate, excepții – sunt scrise și au un titular.
ΠSEMNUL SECUNDAR
Semnul secundar: politica este revizuită când se schimbă ceva important, iar angajații o cunosc.
LA ÎNCEPUT
La începutul drumului, securitatea este „treaba IT-ului”, bugetul se aprobă după incidente, iar regulile există doar în mintea cuiva.
LA MATURITATE
La capătul lui, conducerea își asumă riscurile explicit, fiecare rol are un titular, iar securitatea face parte din felul în care firma ia decizii.
Aici începe, de fapt, cultura de securitate.
CLIENȚI, CONTRACTE, OBLIGAȚII
Ce îți cer clienții, partenerii și autoritățile
Pe GV se concentrează majoritatea cerințelor de responsabilitate ale conducerii.
Pentru firmele care intră sub incidența ei, legislația privind securitatea rețelelor și a informațiilor cere ca organele de conducere să aprobe măsurile de securitate, să le supravegheze implementarea și să urmeze instruiri.
Standardele internaționale de management al securității încep tot cu angajamentul conducerii, politica și rolurile.
Partenerii cer, de regulă, o politică aprobată și numele responsabilului.
O funcțiune Govern bine ținută produce dovada: mandatul, politica, rapoartele către top management, deciziile de acceptare a riscului.
HARTA sCUB
Cum se leagă de restul hărții
GV este funcțiunea care dă direcție celorlalte cinci funcțiuni.
Stabilește ce trebuie Identificat și protejat primul, cât se investește în Detecție și cine conduce Răspunsul.
Se leagă direct de aria Terți și furnizori, prin riscul din lanțul de aprovizionare, și de capabilitatea GRC, care pregătește deciziile și le ține în viață.
Diferența dintre GV și GRC este explicată pe pagina Capabilități.
EXPLICAȚII · TERMENI
Apetit de risc: cât risc accepți pentru a-ți atinge obiectivele.
Politică de securitate: setul de reguli aprobat de top management.
Lanț de aprovizionare: furnizorii și partenerii de care depinde activitatea.
MFA (autentificare multi-factor): a doua confirmare la conectare, pe lângă parolă – de exemplu, un cod pe telefon.
Ransomware: program care criptează fișierele și cere bani pentru deblocarea lor.
ÎNTREBĂRI
Întrebări frecvente
Firma mea e mică. Chiar am nevoie de Govern?
Nu de o structură complicată, dar de decizii, da.
Într-o firmă mică, GV poate însemna un responsabil numit, o politică de câteva pagini și o discuție periodică despre riscuri.
Contează ca deciziile să fie luate conștient și scrise, nu cât de mare este structura.
Poate fi responsabilul de securitate chiar furnizorul de IT?
Poate executa multe, dar nu ar trebui să își evalueze singur propria muncă și nu poate decide ce riscuri accepți.
Soluția frecventă: un responsabil intern, din conducere sau aproape de ea, sprijinit tehnic de furnizor sau de un consultant.
Ce conține o politică de securitate utilă?
Puține lucruri, clare: cine răspunde de ce, regulile de bază pentru oameni (parole, MFA – adică a doua confirmare la conectare –, raportarea incidentelor), cum se acordă accesul, cum se face backup-ul și ce se întâmplă în caz de incident.
Restul se detaliază în proceduri, pe măsură ce programul crește.
Cât de des ar trebui să discut despre securitate cu echipa?
Regulat, nu doar după incidente.
Ritmul depinde de mărimea firmei și de expunerea ei.
Important este ca discuția să folosească aceiași indicatori de fiecare dată, ca să vezi tendința, nu doar starea de moment.
MAI DEPARTE
Articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
Toate funcțiunile
ID – Identify (Identificare)
Vezi unde ai goluri și de unde să începi
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată și primele lucruri de verificat. Nu înlocuiește un audit pe bază de dovezi.