Acasă / Companii / Funcțiuni / Identify
– DIMENSIUNEA 2 · Funcțiuni –
ID – Identify (Identificare)
Funcțiunea Identify asigură că riscurile cibernetice curente ale firmei sunt înțelese. În practică: știi ce deții – date, echipamente, aplicații, servicii, oameni și furnizori –, cât de important este fiecare pentru activitate și ce îl amenință.

CE FACE
Îți dă harta pe care se sprijină toate celelalte decizii: ce ai, cât contează și ce riscuri reale are.
DECIZIA TA
Ce este critic pentru afacere și ce riscuri tratezi primele.
PRIMUL PAS
Cere inventarul sistemelor și al datelor importante și verifică dacă fiecare are un responsabil.
RECUNOAȘTE
De ce contează pentru afacerea ta
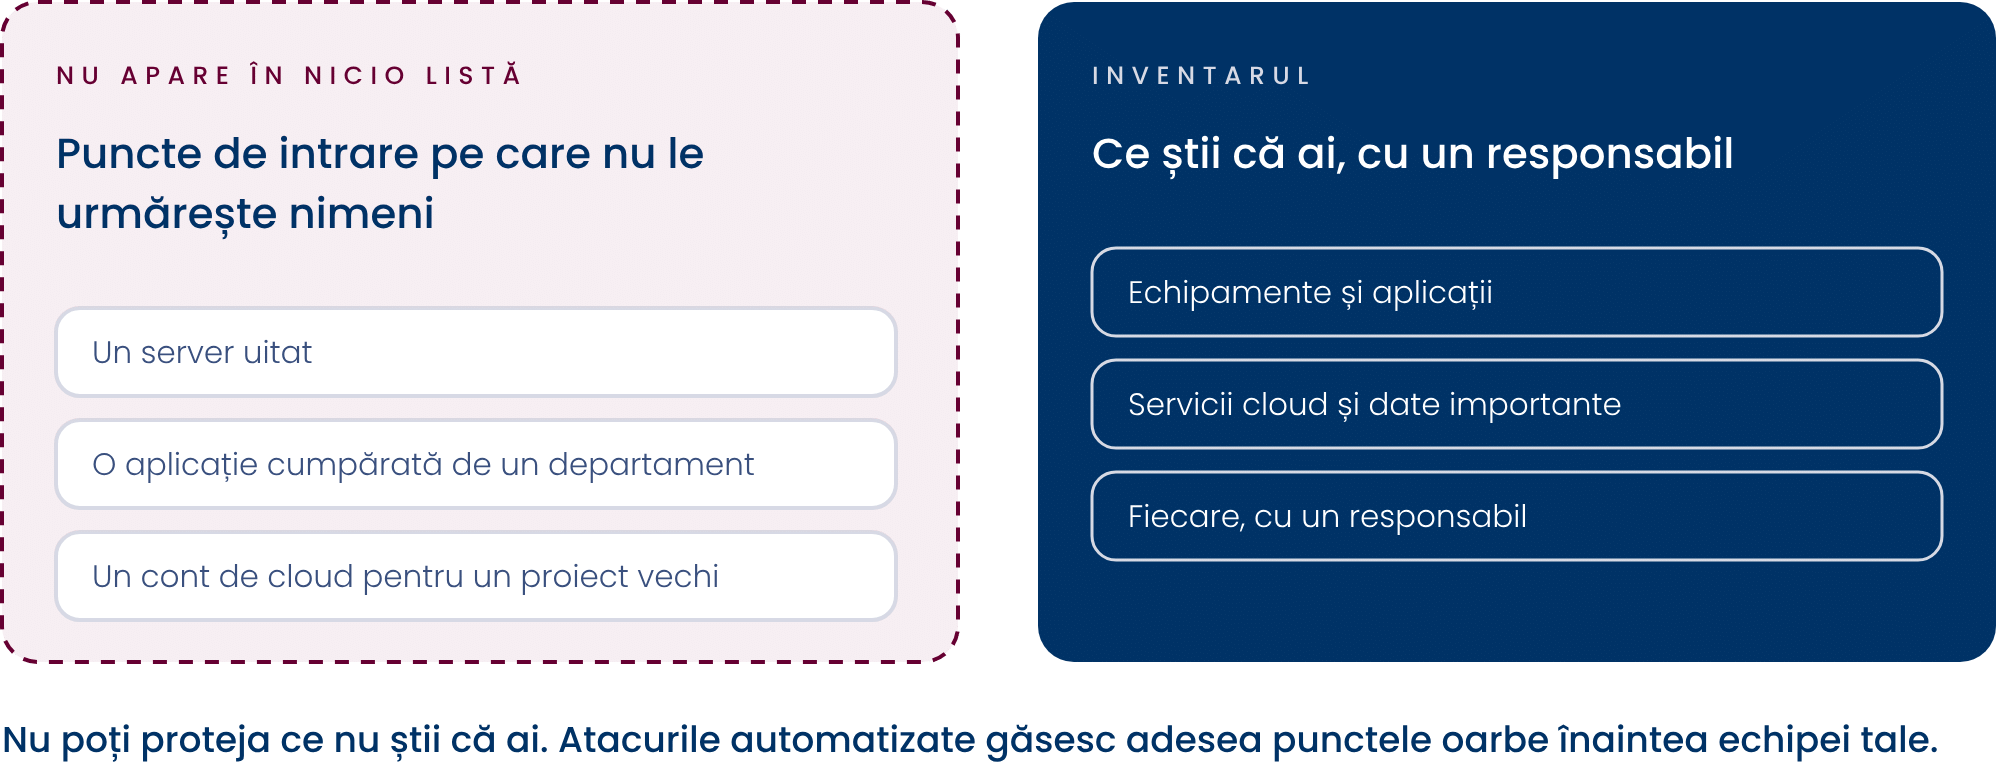
Nu poți proteja ce nu știi că ai. Un server uitat, o aplicație cumpărată de un departament fără să știe nimeni, un cont de cloud deschis pentru un proiect vechi – toate pot deveni puncte de intrare pe care nimeni nu le actualizează și nimeni nu le urmărește. Atacurile automatizate le găsesc adesea înaintea echipei tale.
Fără evaluarea riscului, bugetul riscă să se aloce după impresie. Se cumpără ce a recomandat ultimul furnizor sau ce a cerut cel mai insistent cineva, nu ce reduce cel mai mult pierderea posibilă.
Evaluarea riscului transformă fiecare cerere de buget într-un argument: ce protejează, de ce și ce s-ar pierde dacă nu faci nimic.
! Amânarea costă prin puncte oarbe: cu fiecare sistem adăugat fără inventar, harta devine mai incompletă și mai greu de refăcut.
RECUNOAȘTE
Cum se întâmplă în practică
O firmă de contabilitate își mută aplicațiile în cloud. Serverul vechi, care rulase ani de zile programul de arhivă, nu mai este folosit, dar nu este oprit: „poate mai avem nevoie de el”. Rămâne conectat la internet, cu accesul de la distanță deschis, și nu mai primește actualizări.
Pentru că nu apare în nicio listă, nu apare nici în scanarea de vulnerabilități – verificarea automată a punctelor slabe cunoscute – pe care furnizorul de IT o face periodic. Un atacator îl găsește printr-o scanare a internetului, intră printr-o vulnerabilitate publicată și ajunge la arhiva cu datele clienților.
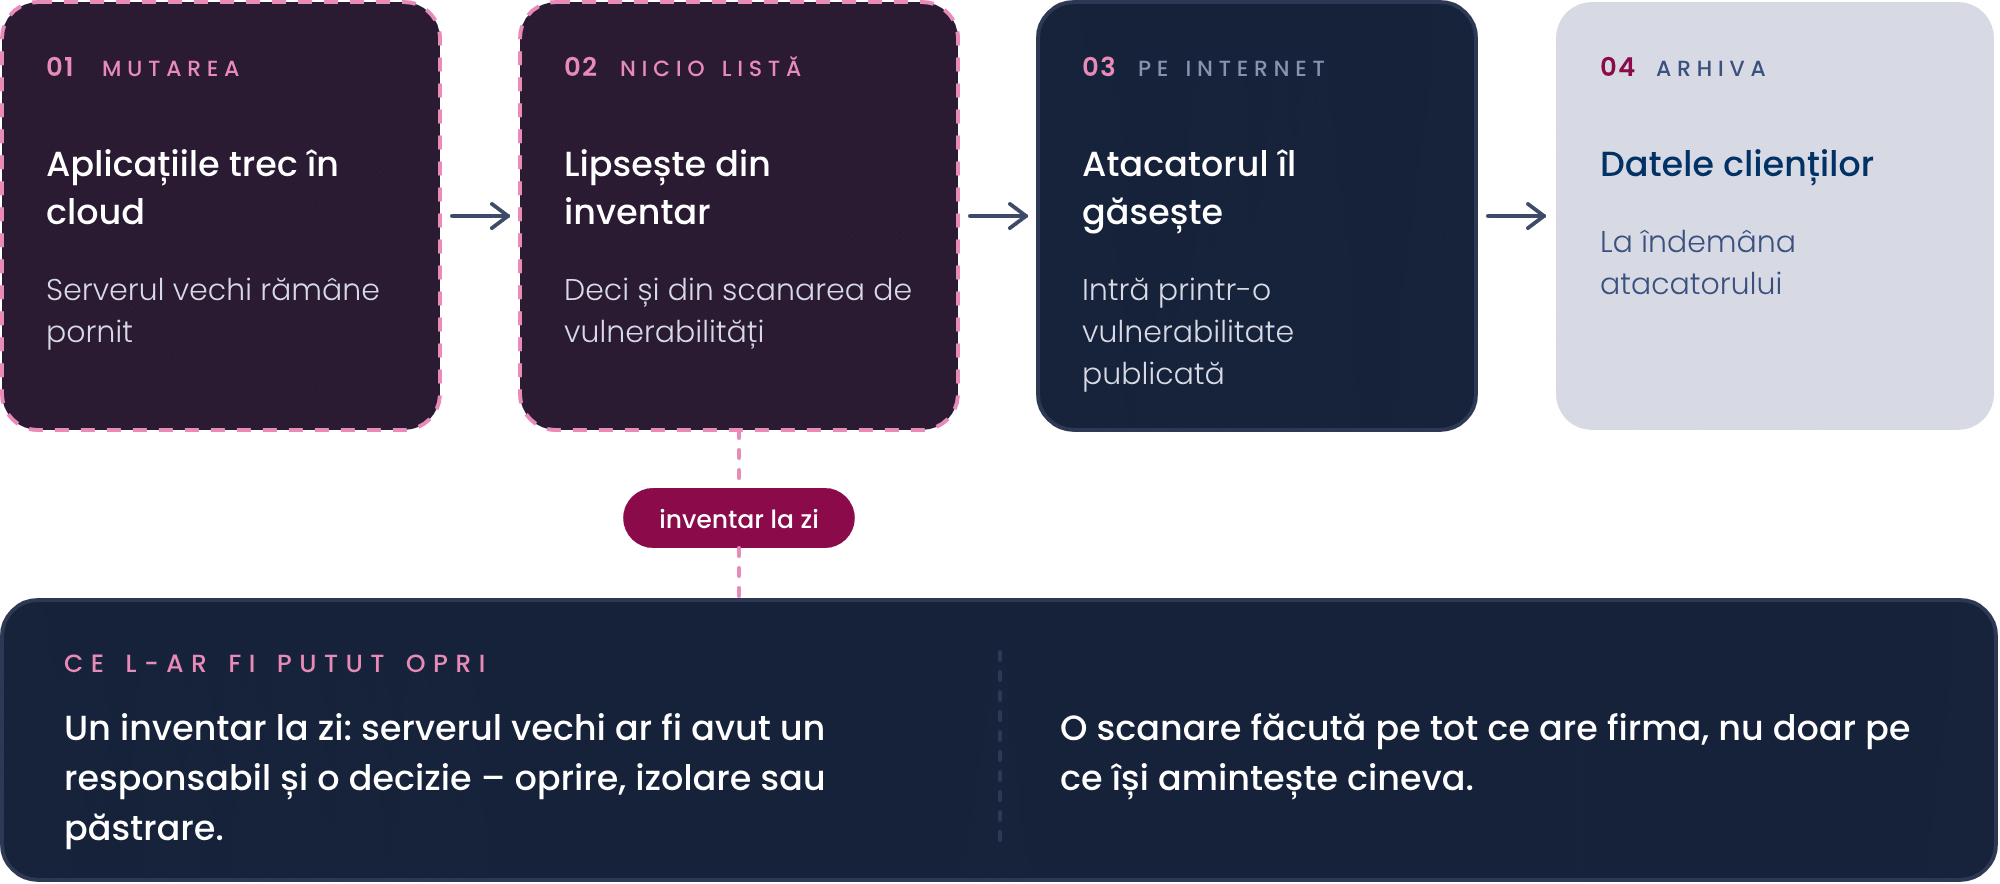
Ce l-ar fi putut opri: un inventar ținut la zi, în care serverul vechi ar fi avut un responsabil și o decizie – oprire, izolare sau păstrare –, și o scanare făcută pe tot ce are firma, nu doar pe ce își amintește cineva.
Scenariu ilustrativ, construit pe un tipar de fraudă des întâlnit. Nu descrie o companie anume.
RECUNOAȘTE
Verifică singur, în câteva minute
Răspunde sincer, fără să întrebi pe nimeni din IT:
[DA/NU] Există o listă a sistemelor, aplicațiilor și serviciilor cloud ale firmei, ținută la zi?
[DA/NU] Știi unde sunt datele cele mai sensibile și cine răspunde de ele?
[DA/NU] S-a făcut vreodată o evaluare a riscurilor, cu probabilitate și impact, nu doar o listă de temeri?
[DA/NU] Se caută periodic vulnerabilități în sistemele firmei, iar rezultatele ajung la cineva care decide?
[DA/NU] După un incident sau un test, se schimbă ceva concret în felul în care lucrați?
-> Dacă mai multe răspunsuri sunt „nu” sau „nu știu”, funcțiunea Identify merită un loc pe lista ta de priorități.
ÎNȚELEGE
Ce acoperă, pe categoriile NIST
01 – Asset Management
(Gestionarea activelor)
Activele care susțin activitatea – date, echipamente, aplicații, sisteme, servicii, oameni – sunt inventariate și gestionate în funcție de importanța lor.
Inventarul cuprinde și serviciile cloud, conturile de furnizor și fluxurile de date către parteneri.
02 – Risk Assessment
(Evaluarea riscului)
Înțelegi riscul pentru firmă, pentru active și pentru oameni: ce vulnerabilități ai, ce amenințări vizează firme ca a ta, cât de probabil este fiecare scenariu și ce impact ar avea. Aici intră și scanarea periodică a vulnerabilităților.
Rezultatul este un registru al riscurilor – lista lor, cu prioritate, tratament și titular.
03 – Improvement
(Îmbunătățire)
Lecțiile din evaluări, teste, exerciții și incidente reale devin schimbări concrete, în toate funcțiunile.
În versiunea 2.0 a NIST Cybersecurity Framework, îmbunătățirea stă la Identificare, pentru că fiecare lecție schimbă harta riscurilor.
DECIDE
Ce decizii îți aparțin pe această funcțiune
Pe ID, două decizii sunt exclusiv ale tale.
PRIMA DECIZIE
Ce este critic pentru afacere.
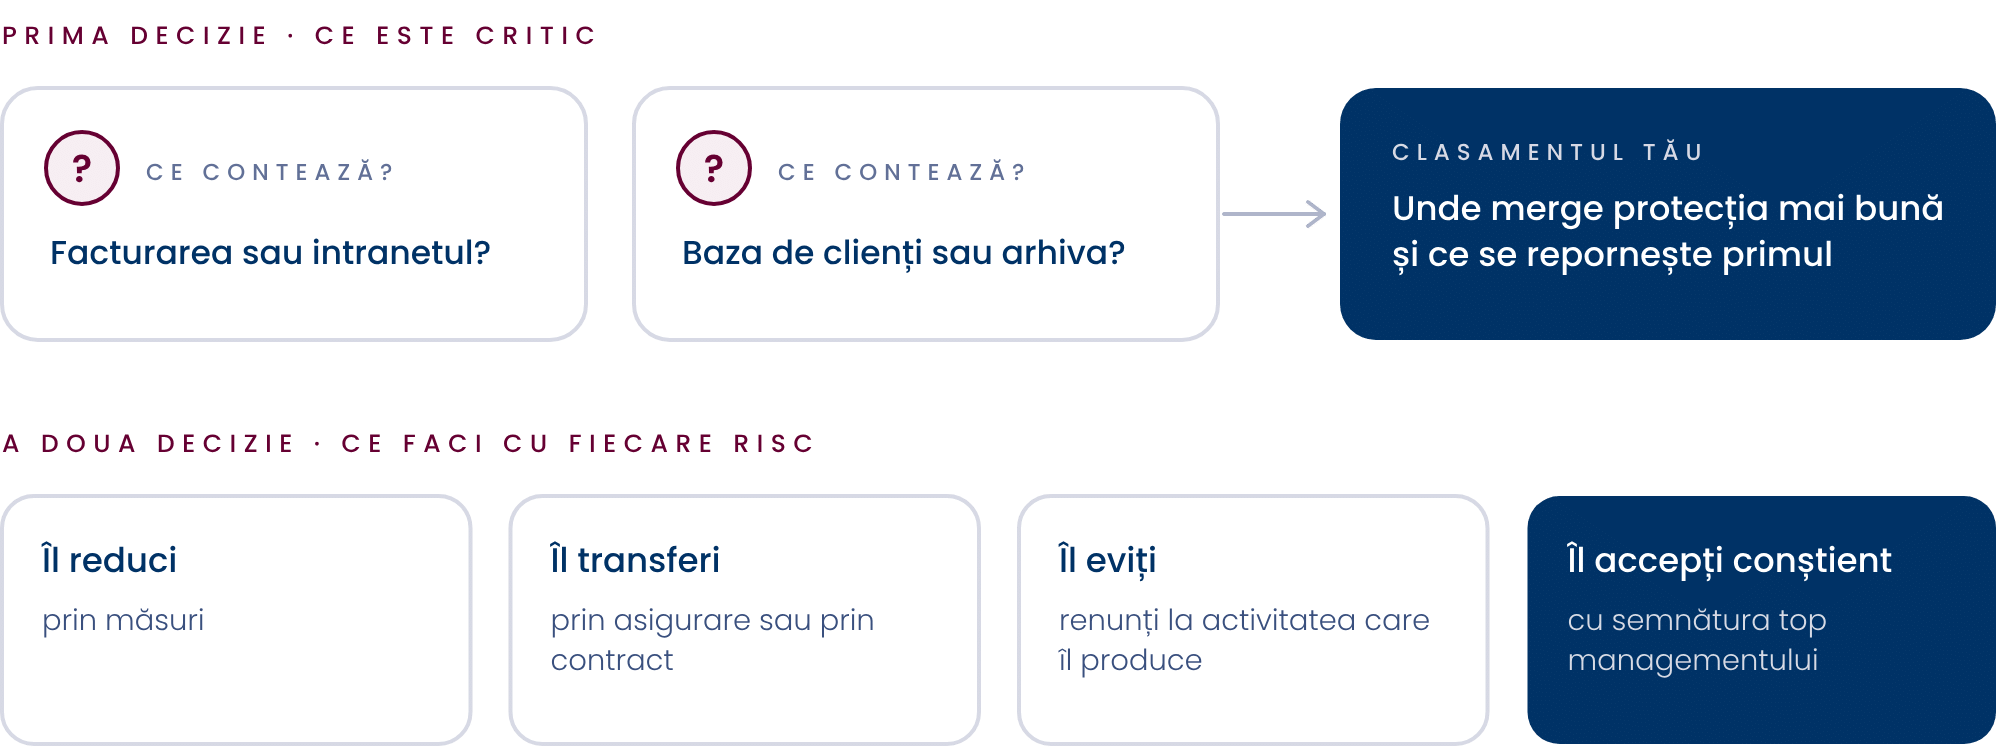
Echipa tehnică poate inventaria tot, dar nu poate ierarhiza singură. Facturarea contează mai mult decât intranetul? Baza de clienți mai mult decât arhiva?
Clasamentul tău decide unde merge protecția mai bună și ce se repornește primul după un incident.
A DOUA DECIZIE
Ce faci cu fiecare risc important.
Pentru fiecare risc din registru există patru variante: îl reduci prin măsuri, îl transferi prin asigurare sau prin contract, îl eviți renunțând la activitatea care îl produce sau îl accepți conștient.
Alegerea este a ta, iar un risc acceptat are nevoie de semnătura cuiva din top management.
EVALUARE RAPIDĂ · GRATUIT
Cum stă firma ta pe Identify?
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare arie și primele lucruri de verificat.
Nu înlocuiește un audit pe bază de dovezi.
ACȚIONEAZĂ
Primii pași și efortul pe care îl presupun
01 – Cere inventarul: echipamente, aplicații, servicii cloud și date importante, fiecare cu un responsabil.
02 – Marchează ce este critic pentru afacere.
03 – Fă o primă evaluare a riscurilor pentru activele critice: ce le amenință, cât de probabil și cu ce impact.
04 – Stabilește raportarea periodică: câțiva indicatori, aceiași de fiecare dată.
ACȚIONEAZĂ
Cum știi că funcționează
Nu te uita la cât de lung este inventarul, ci la cât de complet și de actual este.
Φ SEMNUL PRINCIPAL
Semnul principal de progres: scanările nu mai găsesc echipamente sau servicii necunoscute, iar fiecare activ critic are un responsabil.
ΠSEMNUL SECUNDAR
Semnul secundar: registrul riscurilor este revizuit periodic, iar lecțiile din incidente și teste devin acțiuni cu termen și titular.
LA ÎNCEPUT
La începutul drumului, inventarul este o foaie de calcul veche, iar riscurile se discută doar după un incident.
LA MATURITATE
La capătul lui, inventarul se actualizează automat, evaluarea riscului se repetă la intervale regulate și la fiecare schimbare importantă, iar fiecare cerere de buget pornește de la registrul riscurilor.
CLIENȚI, CONTRACTE, OBLIGAȚII
Ce îți cer clienții, partenerii și autoritățile
Evaluarea riscului este fundația aproape oricărei cerințe de securitate. Legislația privind protecția datelor cere un nivel de securitate corespunzător riscului, iar legislația privind securitatea rețelelor și a informațiilor cere, pentru firmele care intră sub incidența ei, măsuri bazate pe analiza riscurilor. Standardele internaționale de management al securității pornesc tot de la inventarul activelor și de la evaluarea riscului.
Auditorii și partenerii care fac verificări cer, de regulă, inventarul și registrul riscurilor printre primele documente.
O funcțiune Identify bine ținută le produce pe amândouă.
HARTA sCUB
Cum se leagă de restul hărții
ID este funcțiunea care desenează harta folosită de celelalte funcțiuni.
Primește direcția de la GV: ce contează pentru afacere și cât risc accepți.
Îi spune Protecției ce să protejeze primul, Detecției ce să urmărească și Restabilirii ce să repornească întâi.
Inventarul acoperă toate cele șase arii, de la Oameni la Furnizori, iar îmbunătățirile care pornesc de aici se întorc în toate funcțiunile.
EXPLICAȚII · TERMENI
Activ: orice are valoare pentru firmă – date, echipamente, aplicații, servicii, oameni.
Scanare de vulnerabilități: verificare automată a punctelor slabe cunoscute.
Registrul riscurilor: lista riscurilor, cu prioritate, tratament și titular.
Shadow IT: aplicații și servicii folosite în firmă fără știrea echipei IT.
ÎNTREBĂRI
Întrebări frecvente
Nu este suficientă lista de mijloace fixe de la contabilitate?
Este un început, dar nu cuprinde aplicațiile, serviciile cloud, datele sau conturile, iar echipamentele mici lipsesc adesea din ea.
Inventarul de securitate răspunde la altă întrebare: ce poate fi atacat și cât contează pentru afacere.
Cât de des se refac inventarul și evaluarea riscului?
Inventarul se actualizează continuu, ideal automat.
Evaluarea riscului se revizuiește periodic și la orice schimbare importantă: un sistem nou, un furnizor nou, o activitate nouă, un incident.
Pot face evaluarea riscului fără un consultant?
Prima variantă, da, dacă o faci structurat: active critice, amenințări, probabilitate, impact.
Un specialist aduce cunoașterea amenințărilor actuale și un ochi din afară. Mai important este să începi cu o evaluare imperfectă decât să aștepți una perfectă.
Ce înseamnă shadow IT și de ce mă privește?
Sunt aplicațiile și serviciile folosite în firmă fără știrea echipei IT: un cont de stocare online, un abonament la o aplicație, un laptop personal folosit pentru serviciu.
Nu apar în inventar, deci nu sunt protejate și nici urmărite.
Inventarul și regulile de aprobare le aduc la lumină.
MAI DEPARTE
Articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
GV – Govern
PR – Protect (Protecție)
Vezi unde ai goluri și de unde să începi
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată și primele lucruri de verificat. Nu înlocuiește un audit pe bază de dovezi.