Acasă / Companii / Capabilități / Offensive Security
– DIMENSIUNEA 3 · Capabilități –
OFS – Offensive Security & Assurance
(Securitate ofensivă)
Capabilitatea OFS este competența care verifică, independent și în condiții controlate, dacă măsurile de securitate ale firmei rezistă unui atac real, simulând comportamentul unui atacator.

CE FACE
Dovada că protecția funcționează în practică, nu doar că există pe hârtie.
DECIZIA TA
Ce se testează, de către cine, și ce faci cu ce găsește testul.
PRIMUL PAS
Alege sistemul a cărui compromitere te-ar costa cel mai mult și comandă pentru el un test de penetrare, cu scopul definit în scris.
ROLUL
De ce contează pentru afacerea ta
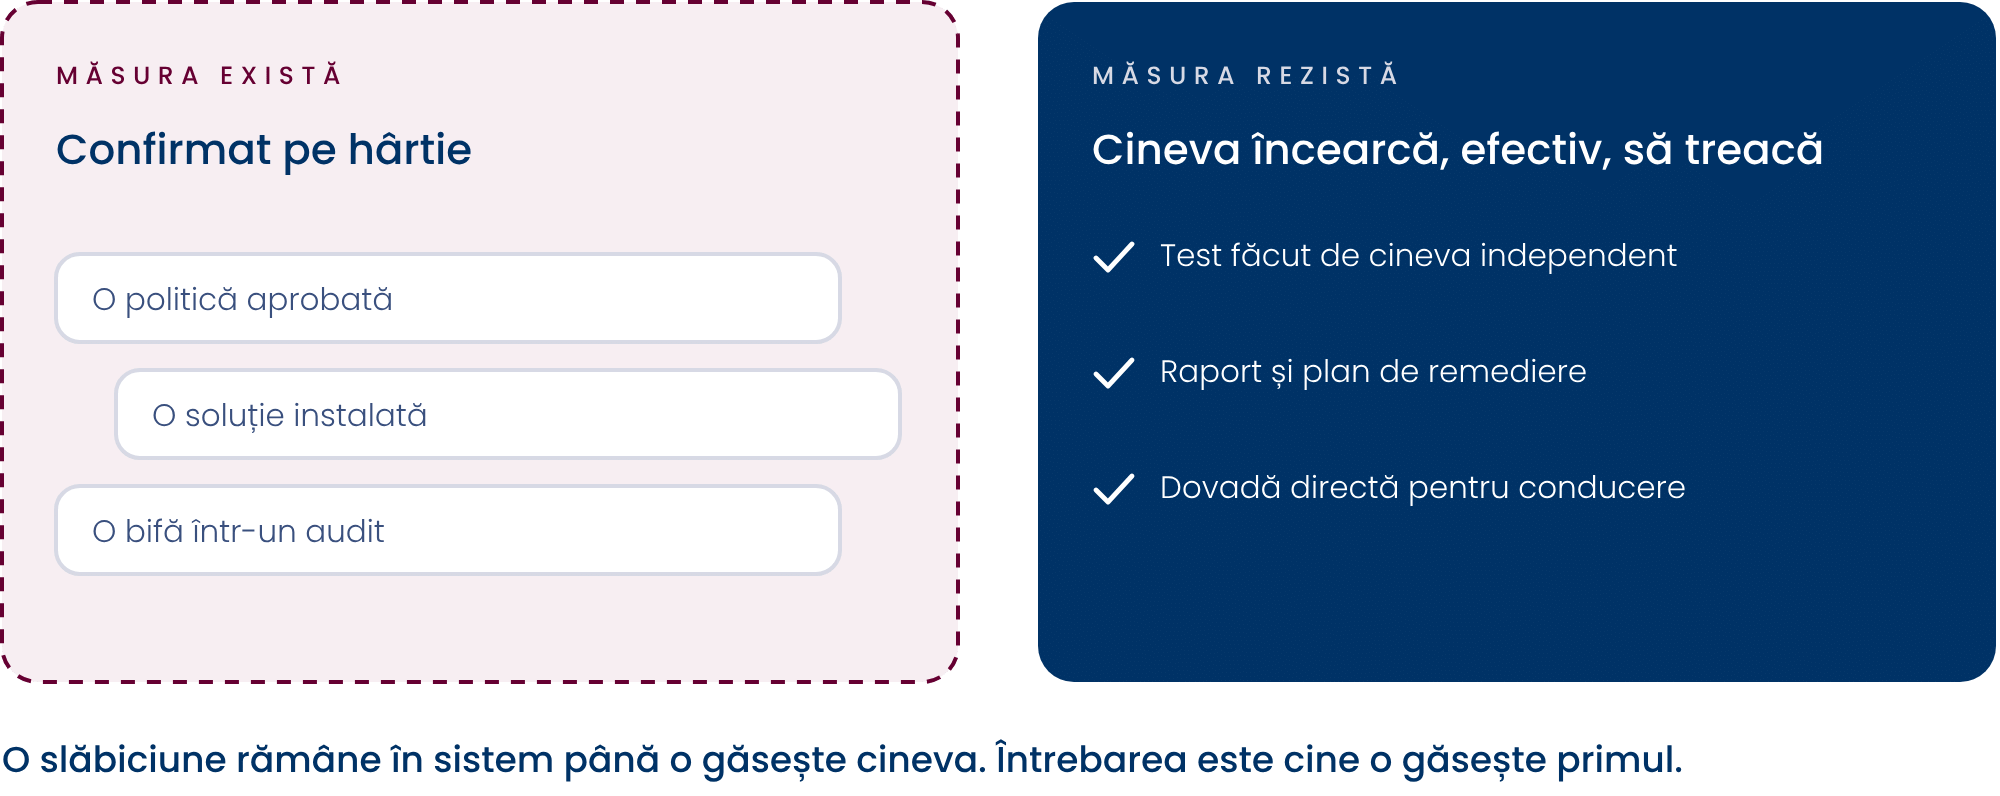
Restul programului arată ce ai implementat. OFS arată ce rezistă. O politică aprobată, o soluție instalată, o bifă într-un audit confirmă că măsura există.
Un test făcut de cineva care încearcă, efectiv, să treacă de ea îți arată cel mai direct dacă funcționează. Pentru conducere, este una dintre puținele dovezi directe despre securitate.
O slăbiciune rămâne în sistem până o găsește cineva. Întrebarea este cine o găsește primul.
Un test comandat de top management o găsește în condiții controlate, cu un raport și un plan de remediere. Un atacator o găsește fără să te anunțe.
! Amânarea costă prin încredere nejustificată: investești în măsuri pe care nu le-ai verificat niciodată și riști să afli cât valorează abia la un incident.
SCENARIU
Cum se întâmplă în practică
O firmă de producție alimentară trece cu bine auditul unui partener important. Auditorul verifică documentele: politica cere autentificarea multi-factor (MFA) – a doua confirmare la conectare – pentru toate conturile, iar configurarea arată că este activată. Bifa este pusă.
Ce nu a verificat nimeni: contul folosit de un program vechi de raportare fusese exceptat „temporar”, cu ani în urmă, pentru că programul nu suporta MFA. Contul are drepturi largi, iar parola nu a mai fost schimbată de atunci. Un atacator care încearcă parole des întâlnite pe conturile expuse îl găsește și intră.
Ce l-ar fi putut opri: un test de penetrare, care caută exact astfel de excepții. Excepția ar fi apărut în raport ca prioritate de remediere, înainte să o găsească atacatorul.
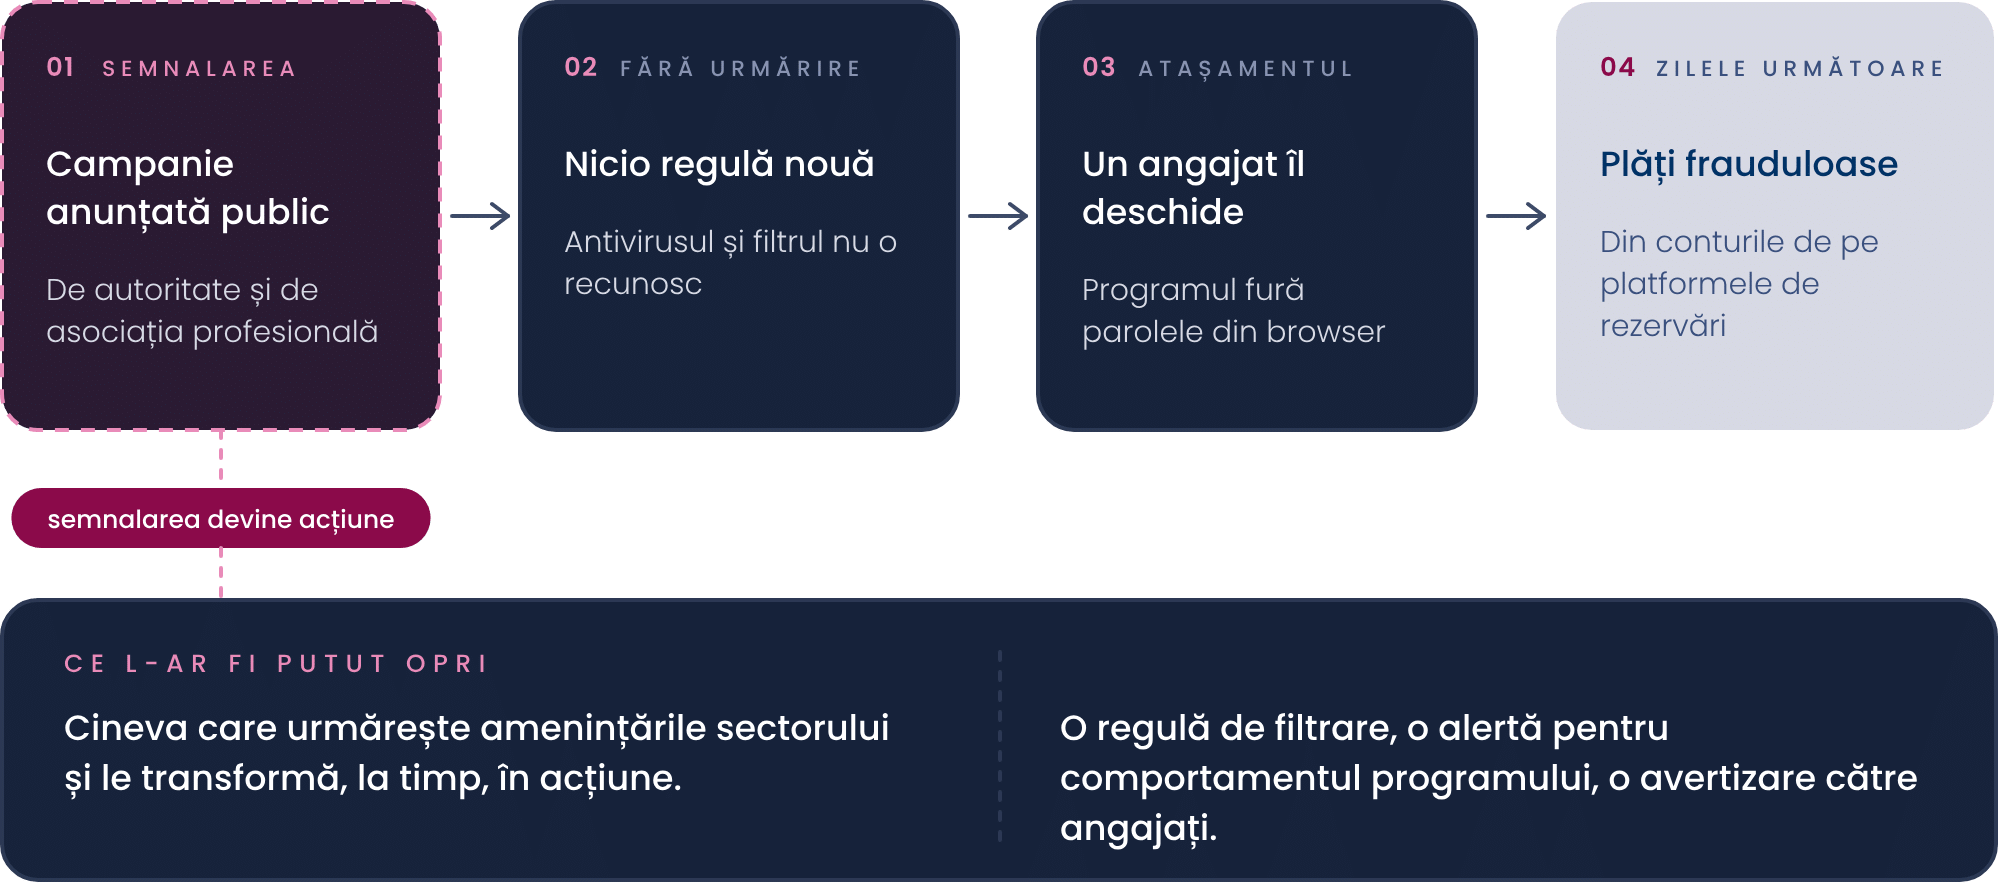
Scenariu ilustrativ, construit pe un tipar de fraudă des întâlnit. Nu descrie o companie anume.
RECUNOAȘTE
Verifică singur, în câteva minute
Răspunde sincer, fără să întrebi pe nimeni din IT:
-> Dacă mai multe răspunsuri sunt „nu” sau „nu știu”, capabilitatea OFS merită un loc pe lista ta de priorități.
[DA/NU] A testat vreodată cineva din afara firmei dacă sistemele tale rezistă unui atac, nu doar dacă măsurile există?
[DA/NU] Cel care a făcut ultimul test era independent de cel care a instalat și operează sistemele?
[DA/NU] Știi ce vulnerabilități a găsit ultimul test și care dintre ele au fost reparate?
[DA/NU] Au fost testate și sistemele expuse pe internet – site-ul, magazinul online, accesul de la distanță?
[DA/NU] Ai verificat vreodată, printr-o simulare, cât de repede observă echipa sau furnizorul un atac?
ÎNȚELEGE
Ce acoperă, în cuvinte simple
ATRIBUȚIA 1
Testele de penetrare.
Specialiști autorizați de top management încearcă să treacă de apărare, pe un scop stabilit în scris: ce sisteme, ce metode, în ce interval.
Rezultatul este un raport cu vulnerabilitățile găsite, ordonate după gravitate, și cu recomandări de remediere. Se repetă periodic și după schimbări importante.
ATRIBUȚIA 2
Exercițiile red team.
Un exercițiu mai amplu, care urmărește un obiectiv de business – de exemplu, accesul la plăți – pe orice cale: tehnică, prin angajați sau prin furnizori.
Arată cât de departe ar ajunge un atacator hotărât.
ATRIBUȚIA 3
Exercițiile purple team.
Echipa care atacă și echipa care apără lucrează împreună: la fiecare tehnică de atac se verifică dacă a fost observată, iar detecția se ajustează pe loc.
Exercițiul nu doar măsoară detecția, ci o și îmbunătățește.
ATRIBUȚIA 4
Validarea independentă a măsurilor critice.
Pentru măsurile de care depinzi cel mai mult – backup-ul, MFA, separarea rețelei – cineva independent verifică, periodic, că funcționează așa cum se declară.
DECIDE
Ce decizii îți revin pe această capabilitate
Pe OFS, execuția se cumpără, de regulă, din afară. Două decizii rămân însă ale tale.
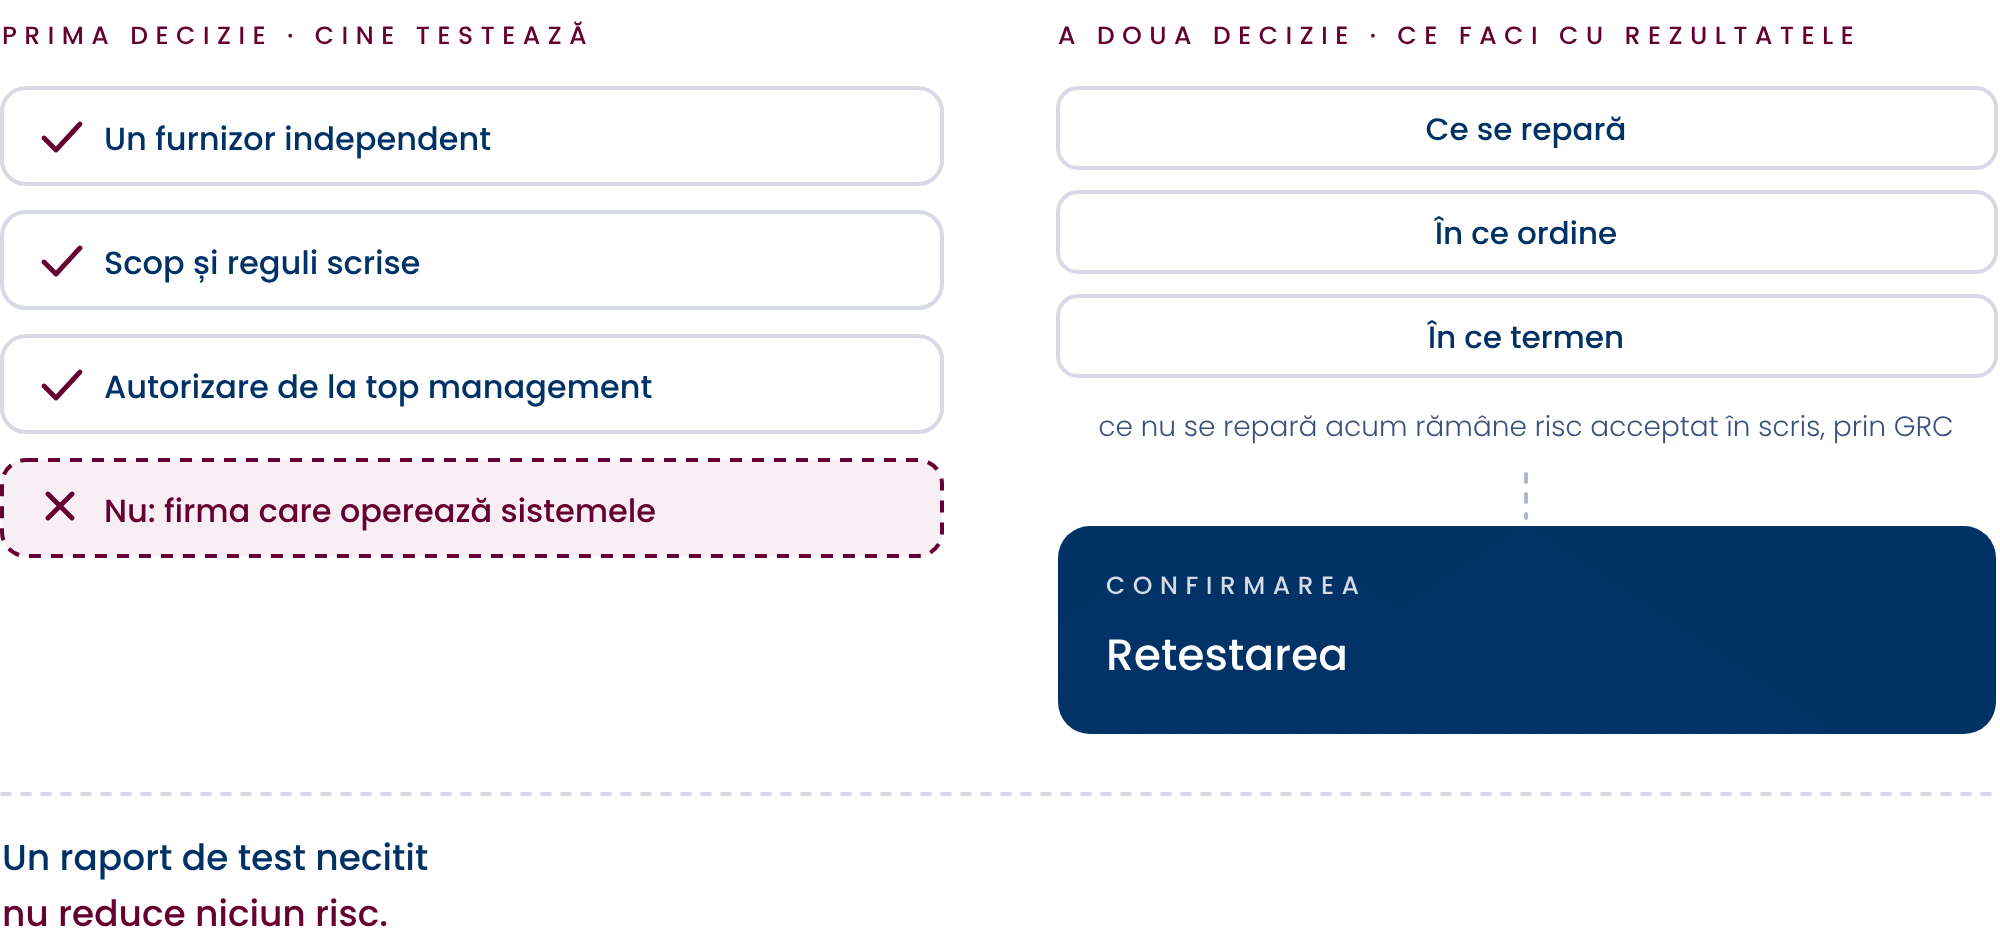
PRIMA DECIZIE
Independența celui care testează.
Firma care îți configurează și îți operează sistemele nu își poate testa obiectiv propria muncă.
Testul se comandă de la un furnizor independent, iar contractul, scopul și autorizarea scrisă vin de la top management, nu de la echipa testată.
Fără autorizare scrisă, testul poate fi tratat, juridic, ca acces neautorizat.
A DOUA DECIZIE
Ce faci cu rezultatele.
Un raport de test necitit nu reduce niciun risc.
Decizi ce se repară, în ce ordine și în ce termen, iar ce nu se repară acum rămâne un risc acceptat în scris, prin GRC.
Un nou test după remediere – retestarea – confirmă că reparația funcționează.
EVALUARE RAPIDĂ · GRATUIT
Cum stă firma ta pe Offensive Security?
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare arie și primele lucruri de verificat.
Nu înlocuiește un audit pe bază de dovezi.
ACȚIONEAZĂ
Primii pași și efortul pe care îl presupun
[ ] Pasul I
Alege ce testezi întâi: sistemele expuse pe internet și cele a căror compromitere te-ar costa cel mai mult.
[ ] Pasul II
Comandă un test de penetrare de la un furnizor independent, cu scopul și regulile scrise în contract.
[ ] Pasul III
Cere planul de remediere și urmărește-l până la capăt.
[ ] Pasul IV
Stabilește ritmul: teste periodice și după schimbări importante, iar pe măsură ce programul se maturizează, exerciții de tip purple team.
ACȚIONEAZĂ
Cum știi că funcționează
Nu te uita la câte teste ai făcut, ci la câte dintre vulnerabilitățile găsite au fost reparate și confirmate prin retestare.
LA ÎNCEPUT
La începutul drumului, securitatea se presupune: măsurile există, deci probabil funcționează.
Semnul principal de progres: de la un test la altul, vulnerabilitățile grave sunt mai puține și se repară mai repede.
Semnul secundar: simulările de atac sunt observate tot mai repede de echipa care apără.
LA MATURITATE
La capătul lui, măsurile critice sunt verificate periodic de cineva independent, iar fiecare test se încheie cu reparații confirmate. Trecerea de la „credem” la „am verificat” este una dintre cele mai sigure dovezi de cultură de securitate.
Ce îți cer clienții, partenerii și autoritățile
Partenerii cer tot mai des dovezi independente, nu doar declarații. Un raport recent de test de penetrare, împreună cu dovada remedierii, răspunde la multe întrebări dintr-un chestionar de securitate. Unele contracte îl cer explicit.
Pentru firmele care intră sub incidența ei, legislația privind securitatea rețelelor și a informațiilor cere proceduri de evaluare a eficacității măsurilor de securitate; în unele sectoare reglementate, testarea periodică este obligatorie. Standardele internaționale de management al securității cer, la rândul lor, verificarea tehnică a măsurilor.
HARTA sCUB
Cum se leagă de restul hărții
OFS este verificarea finală pentru toate celelalte capabilități.
Arată dacă arhitectura (ARE) limitează efectiv un atac, dacă operațiunile zilnice (SOP) au lăsat goluri și dacă funcțiunea Detect observă ce trebuie.
Scenariile de test vin de la CTI, iar rezultatele ajung, prin GRC, în registrul riscurilor și pe masa ta.
Tot aici se poate verifica și aria Oameni, prin simulări de phishing.
EXPLICAȚII · TERMENI
Test de penetrare (pentest): atac simulat, autorizat și limitat la un scop scris, făcut pentru a găsi vulnerabilități.
Scop: lista scrisă a sistemelor și a metodelor incluse în test.
Red team: exercițiu amplu, care urmărește un obiectiv de business pe orice cale.
Purple team: exercițiu comun al echipei care atacă și al celei care apără.
Retestare: verificarea, după reparație, că vulnerabilitatea a fost eliminată.
MFA (autentificare multi-factor): a doua confirmare la conectare, pe lângă parolă – de exemplu, un cod pe telefon.
ÎNTREBĂRI
Întrebări frecvente
Un test de penetrare nu îmi poate opri sistemele?
Riscul există, de aceea scopul și regulile se stabilesc dinainte: ce se testează, în ce interval, ce metode sunt excluse, pe cine anunță testerul dacă ceva nu merge. Un furnizor serios propune el aceste reguli.
Pentru sistemele foarte sensibile, testul se poate face în afara programului sau pe un mediu de test.
Scanarea automată de vulnerabilități nu este același lucru?
Nu. Scanarea automată găsește slăbiciuni cunoscute și este utilă ca rutină.
Un test de penetrare adaugă judecata unui specialist: combină slăbiciuni mici într-un drum de atac și verifică dacă pot fi exploatate efectiv.
Scanarea îți spune ce ar putea fi o problemă; testul, ce este.
Cât de des ar trebui testat?
Periodic și după fiecare schimbare importantă: un sistem nou, o mutare în cloud, o integrare cu un partener.
Ritmul depinde de expunere și de cerințele partenerilor sau ale autorităților.
Mai util decât un test mare, rar, este un ritm constant, cu remedierea verificată.
Cum aleg firma care face testul?
Independentă de cea care îți operează sistemele, cu experiență pe tipul de sisteme pe care îl ai și cu un exemplu de raport pe care îl poți înțelege.
Cere metodologia folosită și cum sunt protejate datele la care testerii au acces în timpul testului.
MAI DEPARTE
Articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
VULN – Vulnerability Detection & Cyber Threat Intelligence
(Vulnerabilități & Threat Intel)
RES – Resilience & Continuity
(Reziliență și continuitate)
Vezi unde ai goluri și de unde să începi
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată pe fiecare capabilitate și primele lucruri de verificat. Nu înlocuiește un audit pe bază de dovezi.