Acasă > Companii > Arii > Third Parties
– DIMENSIUNEA 1 · Arii –
TPE – Third Parties (Terți și furnizori)
Aria TPE se ocupă de riscul pe care îl aduc în firma ta furnizorii, partenerii și serviciile externe cu acces la sistemele sau la datele tale, de la alegerea lor până la încheierea colaborării.
CE PROTEJEAZĂ
Ușile pe care chiar tu le-ai deschis, prin contract, către oameni și firme pe care nu îi controlezi direct.
DECIZIA TA
Care furnizori sunt critici și ce angajamente de securitate accepți să semnezi.
PRIMUL PAS
Fă lista furnizorilor care au acces la sistemele sau la datele firmei și notează ce acces are fiecare.
RECUNOAȘTE
De ce contează pentru afacerea ta
Poți externaliza o activitate, dar nu și răspunderea pentru ea.
Dacă furnizorul de IT, contabilul extern sau aplicația închiriată sunt compromise, datele afectate sunt ale tale, clienții sunt ai tăi, iar obligația de a da explicații îți revine tot ție.
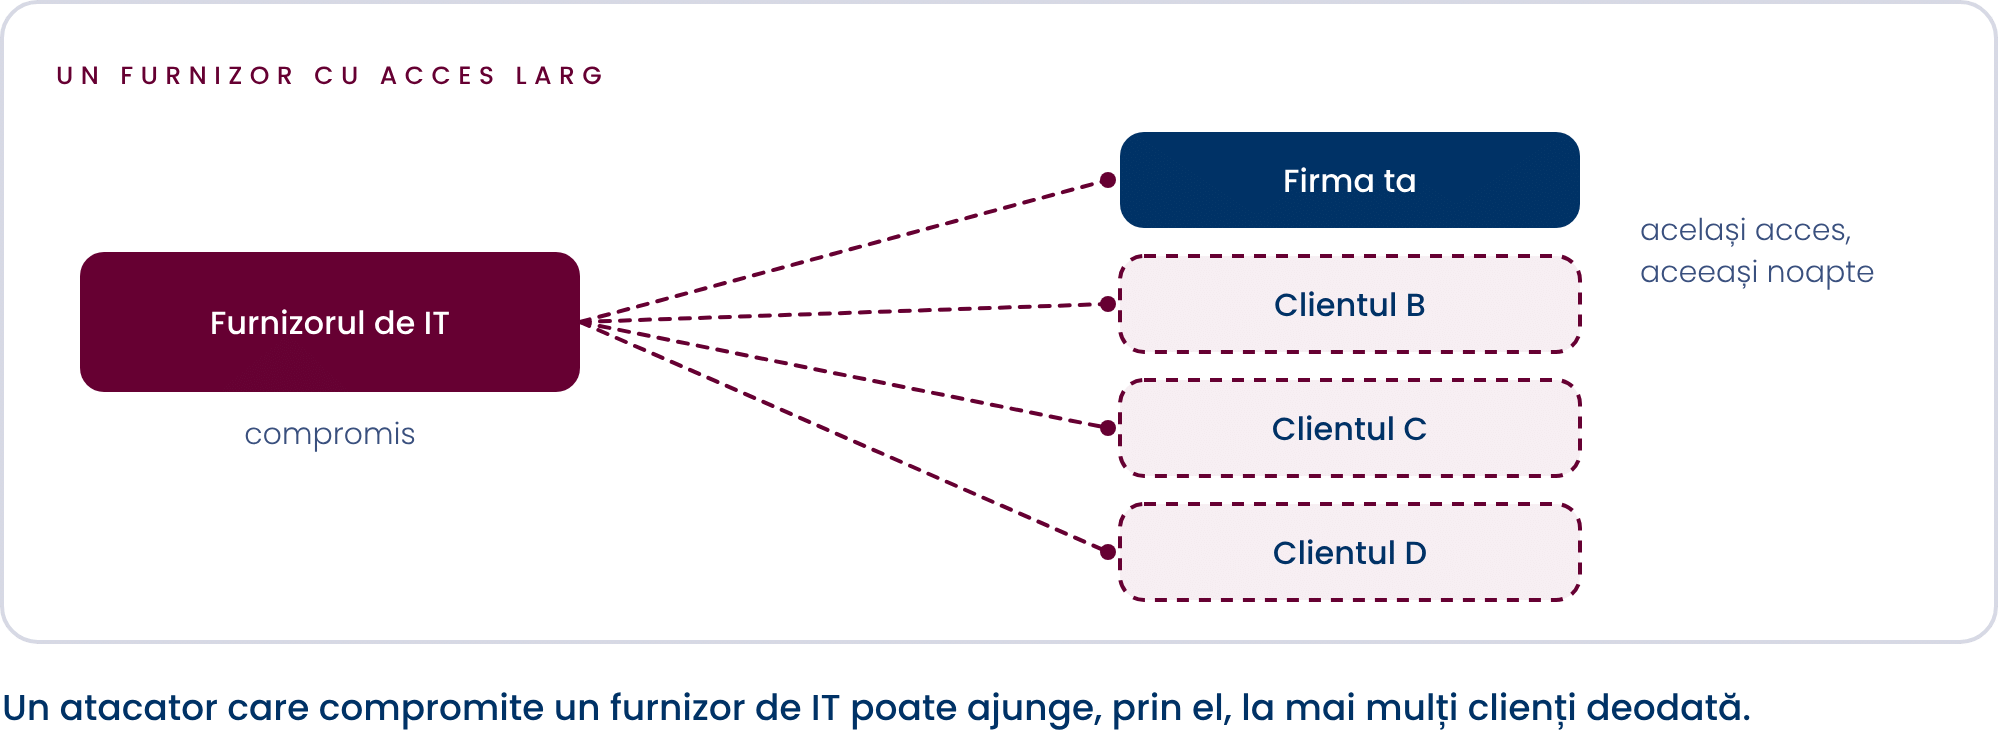
Un furnizor cu acces larg este o intrare pe care nu o controlezi.
Un atacator care compromite un furnizor de IT poate ajunge, prin el, la mai mulți clienți deodată. De aceea firmele mici care lucrează pentru companii mari sunt tot mai des verificate.
Și tot de aceea merită să îți verifici propriii furnizori.
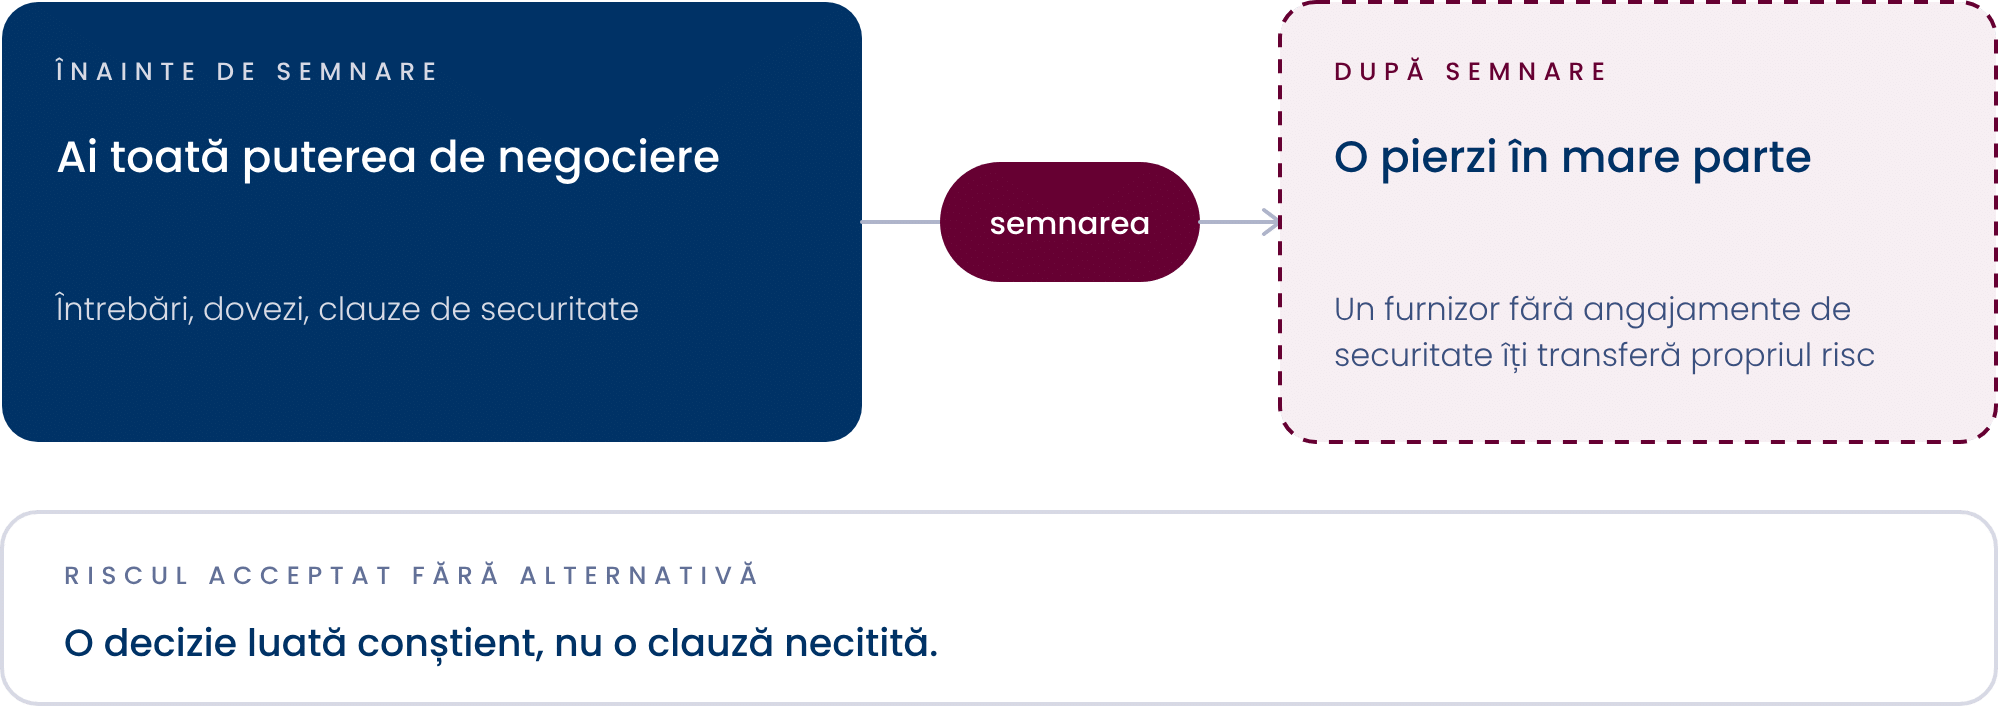
! Amânarea costă mai ales la semnare: înainte de contract ai toată puterea de negociere, iar după aceea o pierzi în mare parte.
RECUNOAȘTE
Cum se întâmplă în practică
O firmă de logistică lucrează cu un furnizor de IT care îi administrează serverele de la distanță. Pentru comoditate, furnizorul folosește un program de acces la distanță, instalat permanent, cu același cont pentru toți tehnicienii lui.
Un atac asupra furnizorului îi compromite acest cont. Atacatorul intră, prin același program, la mai mulți clienți ai lui în aceeași noapte, inclusiv la firma de logistică.
Din perspectiva sistemelor ei, conectarea arată ca una obișnuită: este contul furnizorului, folosit prin programul obișnuit.
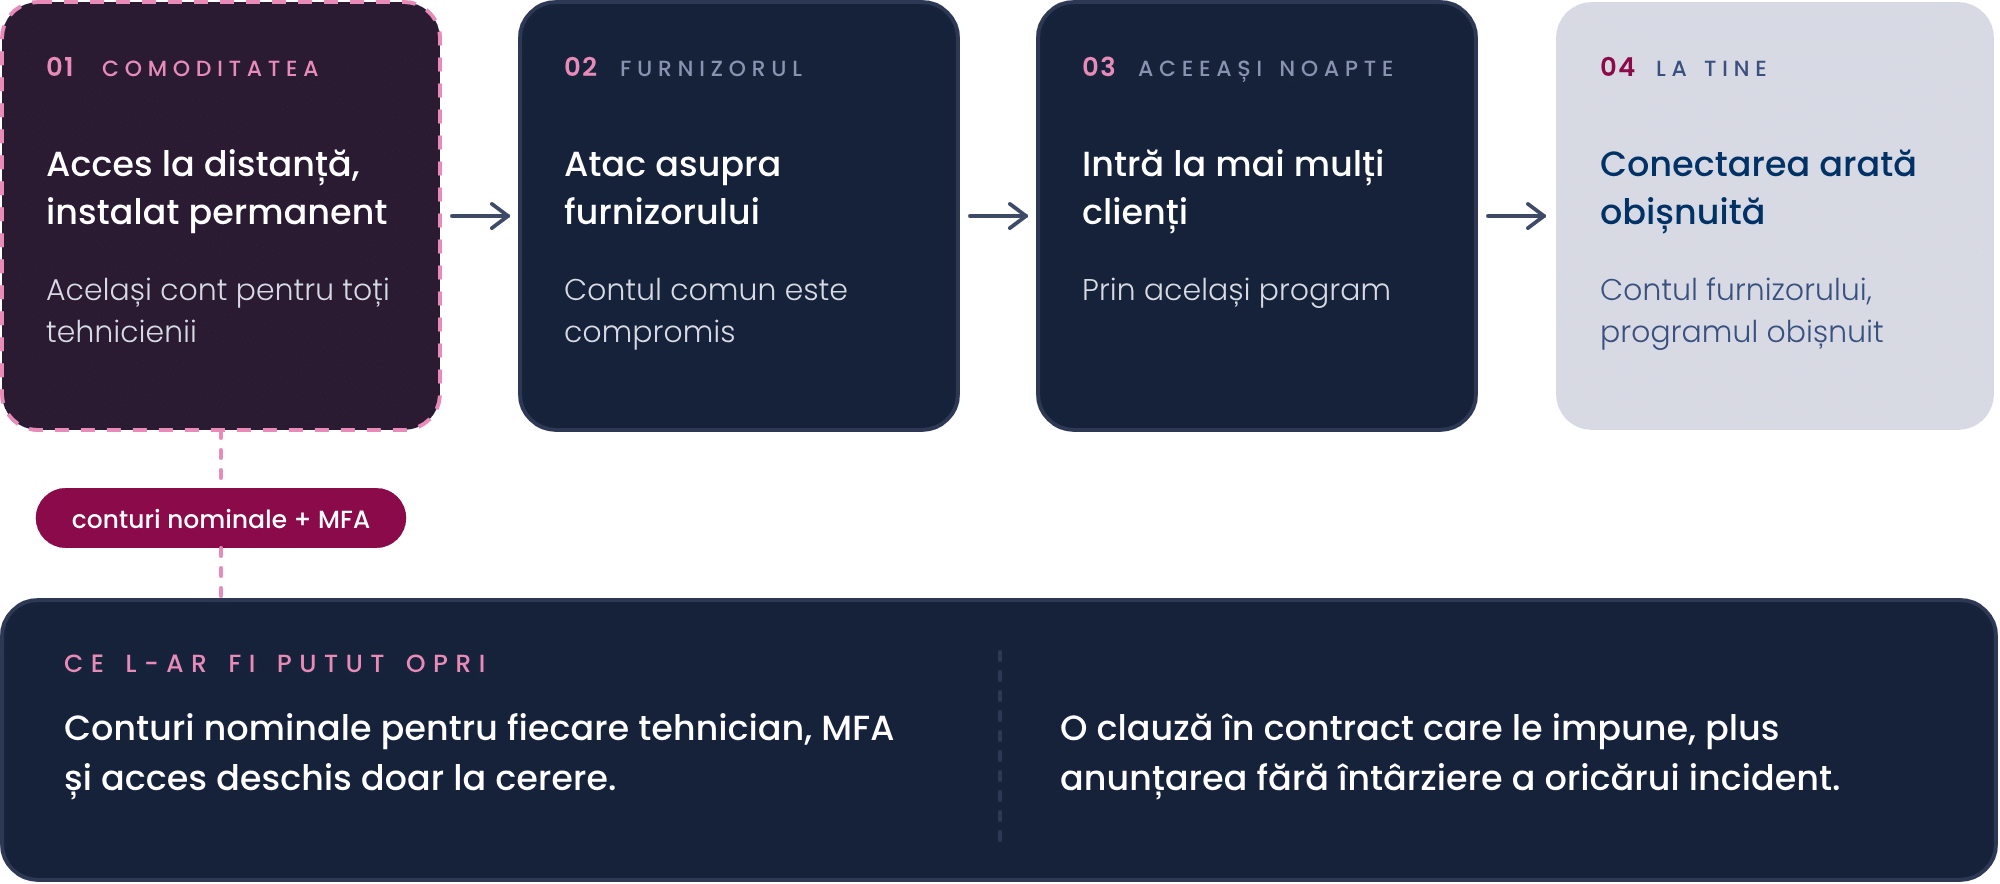
Ce l-ar fi putut opri: conturi nominale pentru fiecare tehnician, autentificarea multi-factor (MFA) – a doua confirmare la conectare –, acces deschis doar la cerere și o clauză în contract care le impune pe toate, împreună cu obligația furnizorului de a anunța fără întârziere orice incident.
Scenariu ilustrativ, construit pe un tipar de fraudă des întâlnit. Nu descrie o companie anume.
RECUNOAȘTE
Verifică singur, în câteva minute
Răspunde sincer, fără să întrebi pe nimeni din IT:
Ο Ai o listă a furnizorilor care au acces la sistemele sau la datele firmei?
Ο Știi care dintre ei ți-ar putea opri activitatea dacă ar fi compromiși sau ar dispărea peste noapte?
Ο Contractele cu furnizorii importanți spun ce protecție asigură, cât de repede te anunță de un incident și ce se întâmplă cu datele la final?
Ο Ai verificat vreodată practicile de securitate ale unui furnizor înainte de semnare?
Ο Când se încheie o colaborare, se închid conturile furnizorului și se recuperează datele?
-> Dacă mai multe răspunsuri sunt „nu” sau „nu știu”, aria TPE merită un loc pe lista ta de priorități.
ÎNȚELEGE
Ce acoperă, în cuvinte simple
01
Verificarea înainte de semnare
Informațiile se împart pe câteva niveluri – publice, interne, confidențiale –, iar fiecare nivel primește o protecție proporțională cu ce pierzi dacă ajunge unde nu trebuie.
02
Securitatea scrisă în contract
Datele sunt transformate astfel încât să nu poată fi citite fără o cheie, atât pe discuri și laptopuri, cât și când circulă prin rețea.
Un laptop criptat pierdut este, de regulă, un echipament pierdut, nu un incident de date.
03
Urmărirea furnizorilor critici
Fiecare categorie de date are o durată de păstrare, la finalul căreia datele se șterg ireversibil, inclusiv de pe echipamentele vândute, donate sau casate.
04
Clasificarea furnizorilor
Copii făcute regulat, dintre care cel puțin una păstrată separat și protejată împotriva modificării sau a ștergerii din rețea, plus teste de restaurare făcute periodic.
05
Încheierea relației
La finalul colaborării, accesul se închide, datele se returnează sau se șterg, iar ștergerea se confirmă în scris.
DECIDE
Ce decizii îți revin pe această arie
Pe TPE, două decizii sunt exclusiv ale tale.
PRIMA DECIZIE
Care furnizori sunt critici.
Echipa tehnică știe cine are acces la sisteme, iar contabilitatea știe cui plătește.
Dar doar tu poți spune fără ce furnizor se oprește afacerea și de a cui greșeală ar depinde relația cu cei mai importanți clienți.
Această listă scurtă decide unde merge efortul de verificare.
A DOUA DECIZIE
Ce accepți să semnezi.
Clauzele de securitate se negociază înainte de semnare, iar contractul îl semnezi tu.
Un furnizor care refuză orice angajament de securitate îți transferă, de fapt, propriul risc. Uneori este acceptabil, dacă nu ai alternativă.
Dar trebuie să fie o decizie luată conștient, nu o clauză necitită.
ACȚIONEAZĂ
Primii pași și efortul pe care îl presupun
01 – Fă lista furnizorilor cu acces la sistemele sau la datele firmei și notează ce acces are fiecare.
02 – Marchează furnizorii critici și verifică ce spun contractele lor despre securitate și despre incidente.
03 – Pregătește un set scurt de întrebări de securitate pentru furnizorii noi și folosește-l înainte de orice semnare.
04 – Scrie regula de încheiere a colaborării: acces închis, date returnate sau șterse, confirmare în scris.
ACȚIONEAZĂ
Cum știi că funcționează
Nu te uita la faptul că backup-ul rulează, ci la faptul că restaurarea funcționează.
Φ SEMNUL PRINCIPAL
Semnul principal de progres: furnizorii critici sunt evaluați înainte de semnare și reevaluați periodic, iar contractele lor conțin clauze de securitate.
ΠSEMNUL SECUNDAR
Semnul secundar: la fiecare încheiere de colaborare, accesul furnizorului este retras, iar retragerea este confirmată.
LA ÎNCEPUT
La începutul drumului, furnizorii se aleg după preț și recomandare, contractele nu spun nimic despre securitate, iar conturile foștilor furnizori rămân active.
LA MATURITATE
La capătul lui, fiecare categorie de date are un nivel de protecție, o durată de păstrare și un timp de recuperare asumat de top management.
Grija pentru date devine parte din cultura de securitate a firmei, nu doar o sarcină a echipei IT.
CLIENȚI, CONTRACTE, OBLIGAȚII
Ce îți cer clienții, partenerii și autoritățile
Aceasta este aria în care cerințele vin în cascadă. Partenerii îți cer dovezi despre furnizorii tăi, pentru că legislația privind securitatea rețelelor și a informațiilor le cere celor care intră sub incidența ei să se ocupe și de securitatea lanțului de aprovizionare.
Legislația privind protecția datelor cere un contract scris cu orice furnizor care prelucrează date personale în numele tău. Standardele internaționale de management al securității tratează relația cu furnizorii ca domeniu separat.
O arie TPE bine ținută produce dovada: lista furnizorilor pe categorii, evaluările, clauzele semnate.
HARTA sCUB
Cum se leagă de restul hărții
TPE extinde celelalte arii dincolo de granițele firmei.
Accesul furnizorilor se gestionează în IAC, datele pe care le primesc țin de DAT, iar aplicațiile închiriate, de APP.
Contractele și evaluarea furnizorilor țin de capabilitatea de Guvernanță, risc și conformitate.
Iar furnizorii critici trebuie să apară în planurile de Reziliență și continuitate: ce faci dacă unul dintre ei dispare?
ÎNTREBĂRI
Întrebări frecvente
Furnizorii mari nu refuză oricum să completeze chestionare?
Unii, da.
Dar publică de obicei rapoarte de audit sau certificări pe care le poți cere. Cu furnizorii mari negociezi mai puțin, însă poți alege setările serviciului și poți cere dovezile existente.
Cu cei mici, un set scurt de întrebări funcționează, de regulă, fără probleme.
Este suficient ca furnizorul să aibă o certificare?
Este un semnal bun, nu o garanție.
Verifică ce acoperă certificarea – uneori este limitată la o parte a firmei, alta decât cea care îți furnizează serviciul – și dacă este în vigoare.
Contabilul extern sau firma de salarizare intră și ei aici?
Da, și sunt printre cei mai importanți: au acces la datele financiare și la datele personale ale angajaților.
Se aplică aceleași reguli: evaluare, clauze, acces nominal, închidere la final.
Ce fac cu un furnizor critic care nu vrea să semneze clauze de securitate?
Evaluezi riscul și alternativele.
Dacă nu ai alternativă, compensezi din partea ta: îi limitezi accesul la strictul necesar, îl urmărești mai atent și pregătești un plan pentru cazul în care relația se oprește brusc.
Iar decizia o notezi, împreună cu momentul în care o reevaluezi.
MAI DEPARTE
Articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
DAT – Data & Information (Date și informații)
Toate funcțiunile
Vezi cum stai pe aria TPE și pe celelalte dimensiuni
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată și primele lucruri de verificat. Nu înlocuiește un audit pe bază de dovezi.