Acasă > Companii > Arii > Identity & Access
– DIMENSIUNEA 1 · Arii –
Aria IAC – Identity & Access (Identitate și Acces)
Aria IAC stabilește cine intră în sistemele și în datele firmei tale, cum își dovedește identitatea, ce are voie să facă și cât timp păstrează acest drept.
CE PROTEJEAZĂ
“Ușile” de intrare în firmă – conturile prin care oamenii, furnizorii și programele ajung la bani, la date și la sisteme.
DECIZIA TA
Cine aprobă accesul la ce contează cel mai mult și cum se închide accesul cuiva care pleacă.
PRIMUL PAS
Cere lista conturilor active și verifică dacă pe ea mai apare cineva care nu mai lucrează cu firma.
RECUNOAȘTE
De ce contează pentru afacerea ta
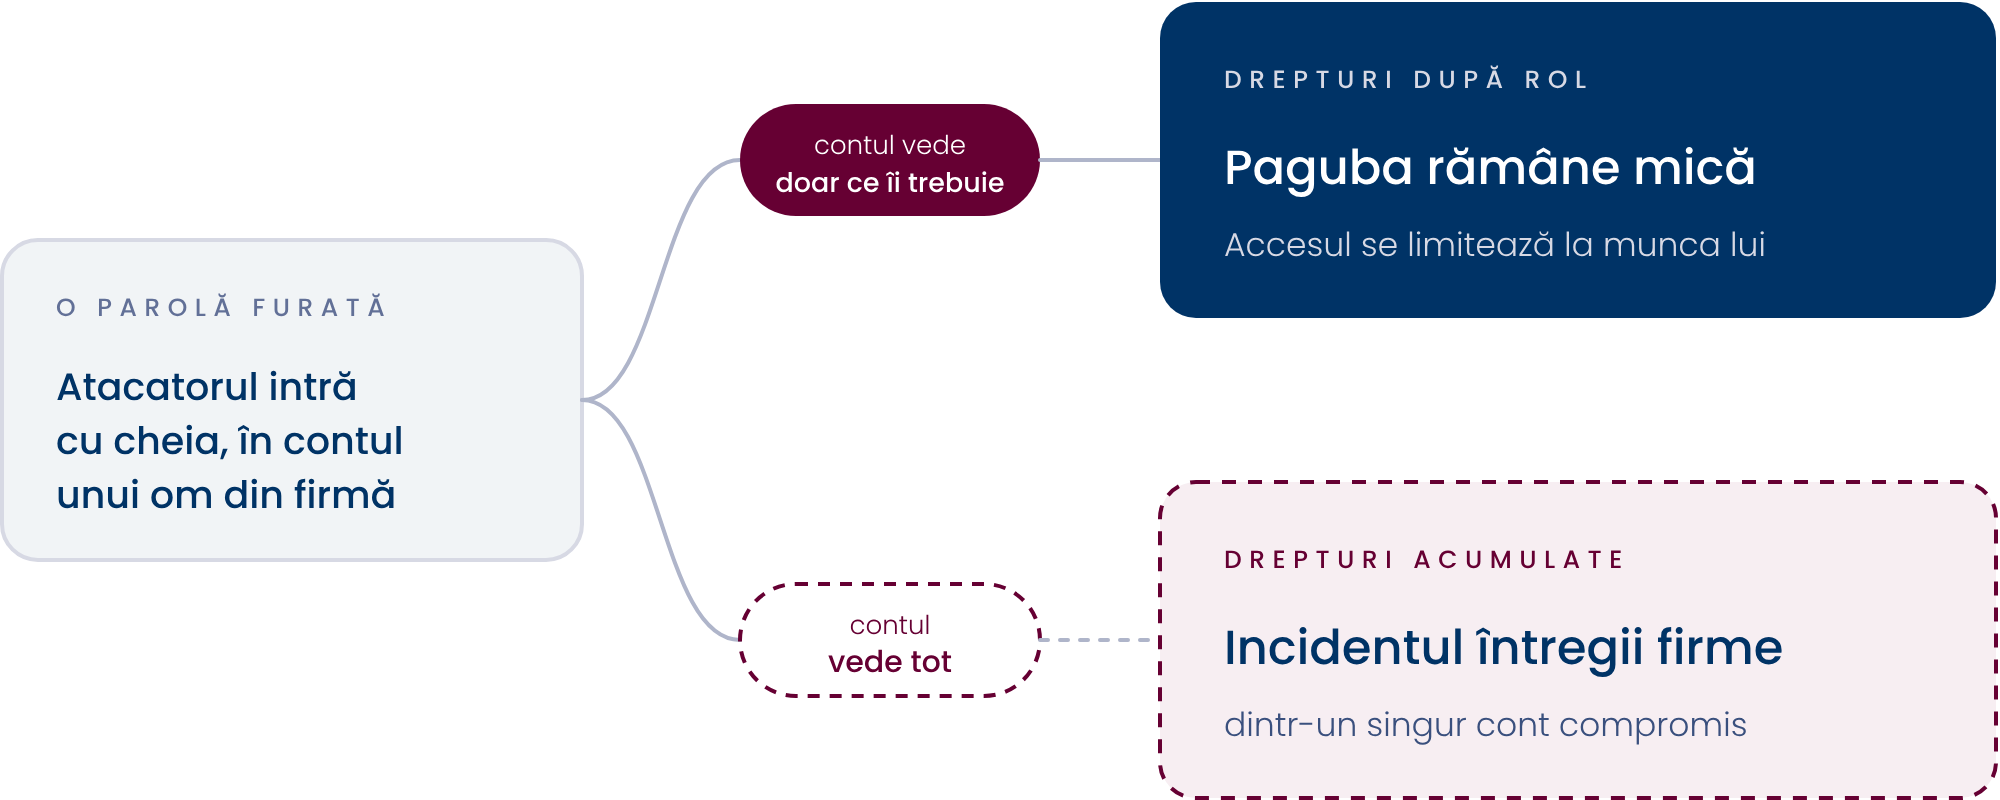
Tot mai des, atacatorii nu sparg “ușa”, ci intră cu cheia.
O parolă furată sau refolosită de pe alt site le deschide contul unui om din firmă.
Ce urmează depinde aproape în întregime de această arie: dacă acel cont vede doar ce îi trebuie pentru munca lui, paguba rămâne mică. Dacă vede tot, un singur cont compromis poate deveni un incident al întregii firme.
Drepturile de acces se acumulează în tăcere. Omul schimbă postul și își păstrează vechile drepturi. Colaboratorul termină proiectul, dar contul lui rămâne activ.
De regulă, nimeni nu greșește intenționat; doar că nimeni nu are sarcina să-l șteargă.
! Amânarea costă tocmai prin această acumulare: cu fiecare lună poate crește lista conturilor pe care nu le mai controlează nimeni.
RECUNOAȘTE
Cum se întâmplă în practică
O firmă de servicii lucrează de doi ani cu un contabil extern. Colaborarea se încheie amiabil, iar documentele sunt predate. Contul lui din programul de contabilitate și accesul la folderul comun cu facturi rămân însă active: nimeni nu a primit sarcina să le închidă.
Câteva luni mai târziu, parola contabilului apare într-o listă de parole furate de pe un alt site, unde o folosise și el. Cineva încearcă aceeași parolă pe contul vechi și intră. Nu observă nimeni nimic, pentru că autentificarea arată ca una legitimă.
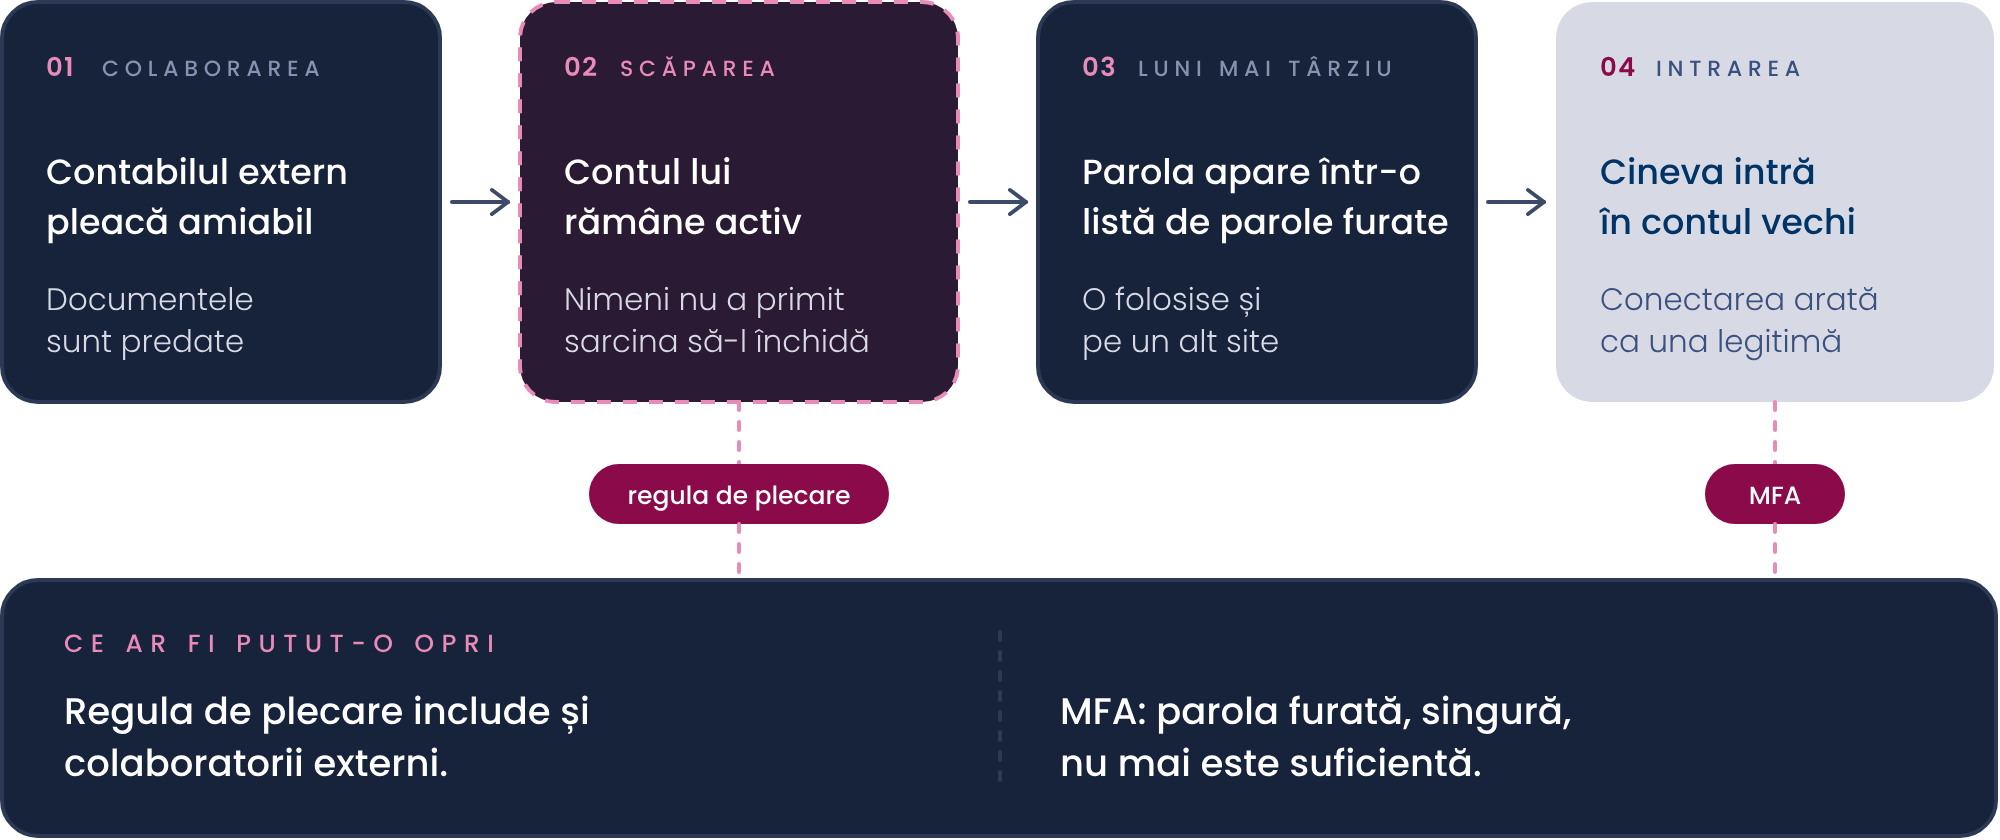
Ce ar fi putut-o opri: o regulă în politica de plecare care include și colaboratorii externi, cu închiderea conturilor odată cu încheierea colaborării. Și autentificarea multi-factor (MFA) – a doua confirmare la conectare, de exemplu un cod pe telefon –, care ar fi făcut parola furată, singură, insuficientă.
Scenariu ilustrativ, construit pe un tipar de fraudă des întâlnit. Nu descrie o companie anume.
RECUNOAȘTE
Verifică singur, în câteva minute
Răspunde sincer, fără să întrebi pe nimeni din IT:
Ο Când pleacă cineva din firmă, știi cine îi închide conturile și cât durează?
Ο Ai putea spune, azi, cine are acces la conturile bancare, la datele clienților și la contabilitate?
Ο Pentru e-mail și pentru sistemele importante se cere MFA, nu doar parola?
Ο Există conturi comune, folosite de mai mulți oameni cu aceeași parolă?
Ο Furnizorii care intră în sistemele tale au conturi nominale sau folosesc un cont general, cunoscut de toată lumea?
-> Dacă mai multe răspunsuri sunt „nu” sau „nu știu”, aria IAC merită un loc pe lista ta de priorități.
ÎNȚELEGE
Ce acoperă, în cuvinte simple
01
Autentificarea multi-factor (MFA)
Pe lângă parolă, un cod pe telefon, o aplicație dedicată sau o cheie fizică.
Este măsura care anulează cel mai mult din valoarea unei parole furate, mai ales în varianta rezistentă la paginile false.
02
Conturile cu drepturi depline
Conturile de administrator pot schimba orice.
Sunt puține, nominale, folosite doar pentru administrare și supravegheate suplimentar.
03
Fiecare om, doar accesul de care are nevoie
Drepturile se acordă după rol, nu după vechime sau după insistența cu care au fost cerute.
04
Verificarea periodică a drepturilor
Șefii de departament confirmă, la intervale regulate, cine din echipa lor are acces și la ce. Ce nu mai este confirmat se retrage.
05
Conturile care nu aparțin unui om
Programele și integrările au și ele conturi și chei de acces.
Au nevoie de un responsabil, ca orice alt cont; altfel, nu le mai urmărește nimeni.
DECIDE
Ce decizii îți revin pe această arie
Pe IAC, două decizii sunt exclusiv ale tale.
PRIMA DECIZIE
Cine aprobă accesul la ce contează cel mai mult în firmă.
Echipa IT știe cum se acordă un drept, dar nu știe dacă omul respectiv trebuie să îl aibă.
Accesul la bani, la datele clienților și la conturile de administrator nu se acordă la simpla cerere.
Stabilește cine aprobă, pentru fiecare categorie, și cere ca aprobarea să rămână scrisă.
A DOUA DECIZIE
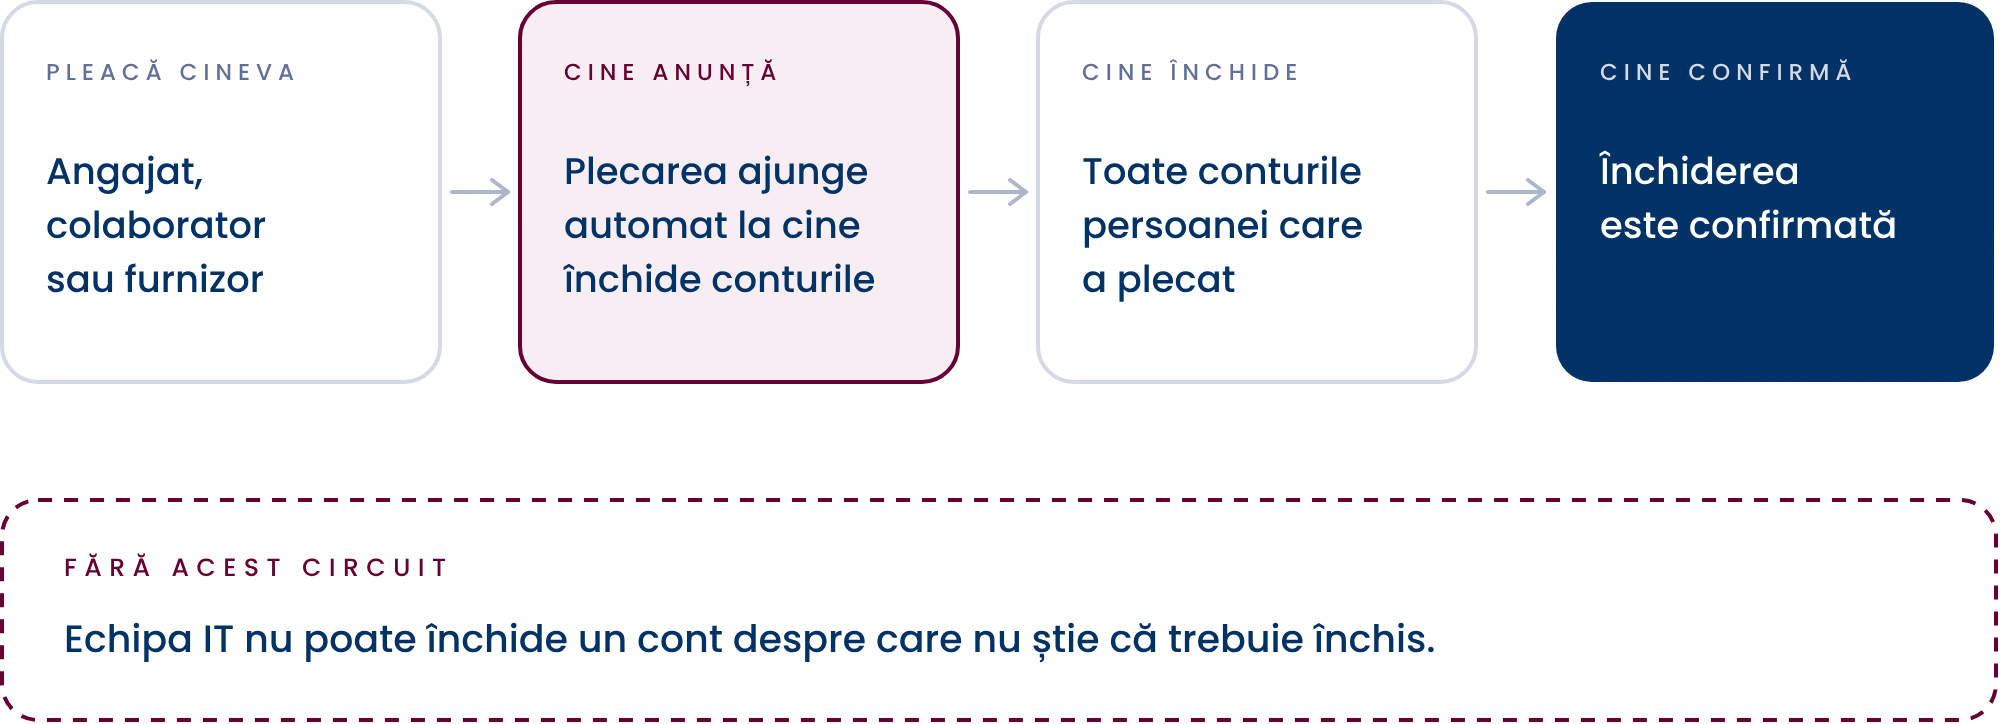
Odată cu plecarea cuiva, se închide și contul lui.
Nu este o problemă tehnică, ci una de circuit al informației: echipa IT nu poate închide un cont despre care nu știe că trebuie închis.
Decizia ta este ca orice plecare – angajat, colaborator sau furnizor – să ajungă automat la cine închide conturile, iar închiderea să fie confirmată.
ACȚIONEAZĂ
Primii pași și efortul pe care îl presupun
01 – Compară lista conturilor active cu lista oamenilor care lucrează azi cu firma. Închide conturile care nu mai au un proprietar.
02 – Activează MFA, începând cu e-mailul, conturile de administrator și accesul de la distanță.
03 – Scrie regula de plecare: cine anunță, cine închide, cine confirmă.
04 – Stabilește verificarea periodică a drepturilor, cu confirmarea șefilor de departament.
ACȚIONEAZĂ
Cum știi că funcționează
Nu te uita la câte conturi are firma, ci la cât de repede se închid cele ale angajaților care au plecat din companie.
Φ SEMNUL PRINCIPAL
Semnul principal de progres: timpul dintre plecarea cuiva și închiderea tuturor conturilor lui scade, iar la fiecare verificare apar tot mai puține conturi fără proprietar.
ΠSEMNUL SECUNDAR
Semnul secundar: tot mai multe sisteme importante cer MFA.
LA ÎNCEPUT
La începutul drumului, accesul se acordă la cerere și nu se mai retrage, iar parolele circulă între colegi.
LA MATURITATE
La capătul lui, fiecare drept are un motiv și un aprobator, iar întrebarea „cine are acces la asta?” primește răspuns în câteva minute. Controlul accesului devine un obicei al firmei, parte din cultura ei de securitate.
CLIENȚI, CONTRACTE, OBLIGAȚII
Ce îți cer clienții, partenerii și autoritățile
Clienții mari nu mai întreabă doar dacă ai parole, ci cine are acces la datele lor și cum dovedești asta. Un chestionar de securitate cere, de regulă, lista celor cu acces, dovada verificării periodice a drepturilor și MFA. Aceleași întrebări vin tot mai des și de la parteneri.
Legislația privind protecția datelor cere limitarea accesului la datele personale, iar standardele internaționale de management al securității tratează controlul accesului ca cerință de bază.
O arie IAC bine ținută produce dovada din funcționarea obișnuită: lista conturilor, aprobările, verificările la termen.
HARTA sCUB
Cum se leagă de restul hărții
IAC este punctul în care se întâlnesc aproape toate celelalte arii.
Decide cine ajunge la Date.
O parolă pe care nimeni nu o introduce pe o pagină falsă nu ajunge la atacator.
Stabilește ce acces primesc Furnizorii.
Jurnalul conectărilor, dacă este păstrat și urmărit, este una dintre primele surse pentru Detecție: o conectare neobișnuită este adesea primul semnal al unui cont compromis.
ÎNTREBĂRI
Întrebări frecvente
O parolă "complicată" nu este suficientă?
Nu.
Oricât de complexă ar fi, o parolă poate fi furată de pe o pagină falsă sau de pe un alt site unde a fost refolosită.
MFA face ca parola furată, singură, să nu mai fie suficientă.
Este una dintre măsurile cu cel mai bun raport între efort și rezultat din tot programul.
Nu îi va încurca pe oameni în munca de zi cu zi?
Puțin, la început.
Confirmarea pe telefon adaugă câteva secunde la conectare, iar sistemele actuale pot fi configurate să o ceară doar când se schimbă ceva: alt dispozitiv, altă locație.
Comparat cu timpul pierdut după un cont compromis, costul este mic.
Pot păstra un cont comun pentru recepție sau pentru ture?
Se poate, dar pierzi ceva important: nu mai știi cine a făcut ce.
Dacă nu îl poți evita, limitează-i drepturile la strictul necesar și schimbă parola la fiecare plecare din echipă.
Unde se poate, conturile nominale sunt varianta mai bună.
Cine trebuie să aibă drepturi de administrator?
Cât mai puțini oameni, nominal, și doar pentru munca de administrare.
Chiar și ei lucrează zilnic cu un cont obișnuit și trec pe contul de administrator doar când este nevoie.
Dacă tu, ca director, ai drepturi de administrator „pentru orice eventualitate”, merită să renunți la ele.
MAI DEPARTE
Articole
No Results Found
The page you requested could not be found. Try refining your search, or use the navigation above to locate the post.
PEO – People (Oameni)
HWI – Hardware & Infrastructure (Echipamente și infrastructură)
Vezi cum stai pe IAC și pe celelalte arii
Chestionar gratuit, pe care îl completezi singur, în câteva minute. Îți arată acoperirea declarată și primele lucruri de verificat. Nu înlocuiește un audit pe bază de dovezi.