– SECURITATE CIBERNETICĂ PENTRU COMPANII –
Știi cât de expusă este compania ta? Sau doar speri că este în regulă?
sCUB este o metodologie care îți arată unde este expusă afacerea, ce se întâmplă dacă rămâne așa și în ce ordine merită să investești. Este scrisă și pentru proprietarii de afaceri, nu doar pentru echipele tehnice.
Chestionar gratuit, pe care îl completezi singur, în câteva minute.
ALINIATĂ LA STANDARDE DE REFERINȚĂ
NIST CSF
ISO/IEC 27001
CIS Controls
PROBLEMA
Trei întrebări la care, cel mai probabil, nu ai răspuns acum
01
Dacă mâine dimineață sistemele nu pornesc, cât timp trece până reîncepi să facturezi? Nu cât timp spune furnizorul că îi ia să repare, ci cât timp stai tu fără să poți lucra.
02
Cine are acces la datele clienților tăi, chiar acum? Inclusiv foștii angajați, inclusiv furnizorii, inclusiv conturile pe care nu le-a închis nimeni.
03
Dacă un partener important îți cere mâine dovada că ai măsuri de securitate cibernetică, ce îi trimiți?

Dacă la vreuna dintre ele răspunsul începe cu „ar trebui să întreb pe cineva”, acela este chiar rezultatul evaluării. Nu doar lipsa de măsuri este problema, ci faptul că nu ai cum să știi pe care te poți baza.
CE SE SCHIMBĂ ÎN PIAȚĂ
Două lucruri s-au schimbat în ultimii ani, și niciunul nu are legătură cu tehnologia.
Φ Partenerii
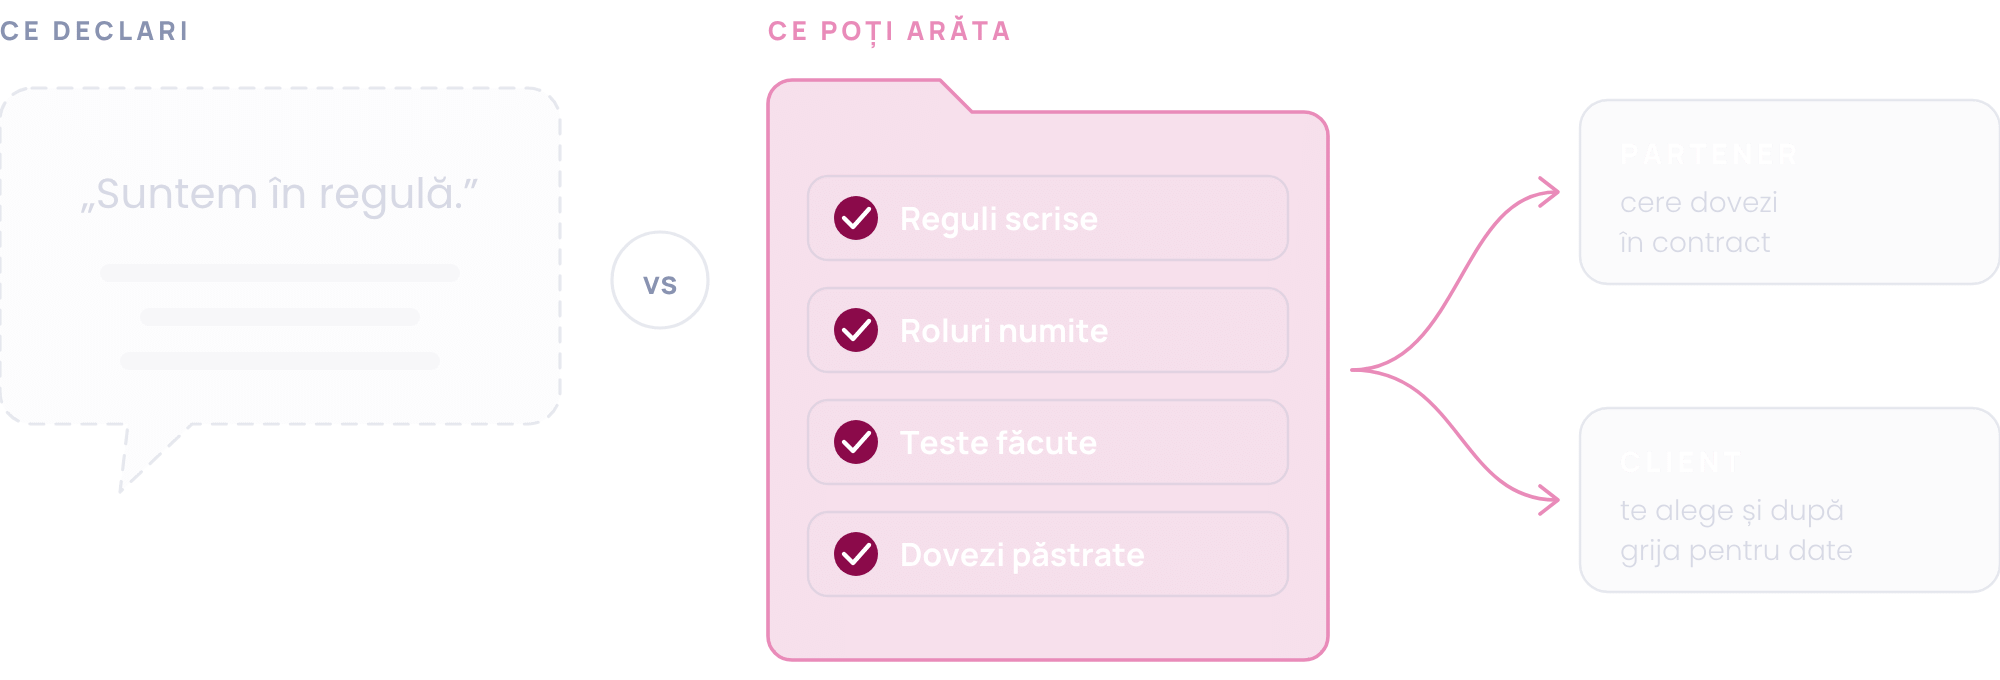
Partenerii au început să ceară dovezi de securitate cibernetică ca parte din contract.
Un chestionar de securitate nu mai este o formalitate, ci o condiție de a rămâne furnizor.
Ξ Clienții
Clienții sunt tot mai atenți la ce se întâmplă cu datele lor.
Grija pentru datele clienților a devenit un criteriu după care te aleg și te păstrează, nu doar o cerință din contract. Și aici, diferența o face ce poți demonstra, nu ce declari.
În ambele situații, întrebarea nu este cât de sigur ești. Este ce poți arăta.
SOLUȚIA
Ce face sCUB, concret, pentru o companie
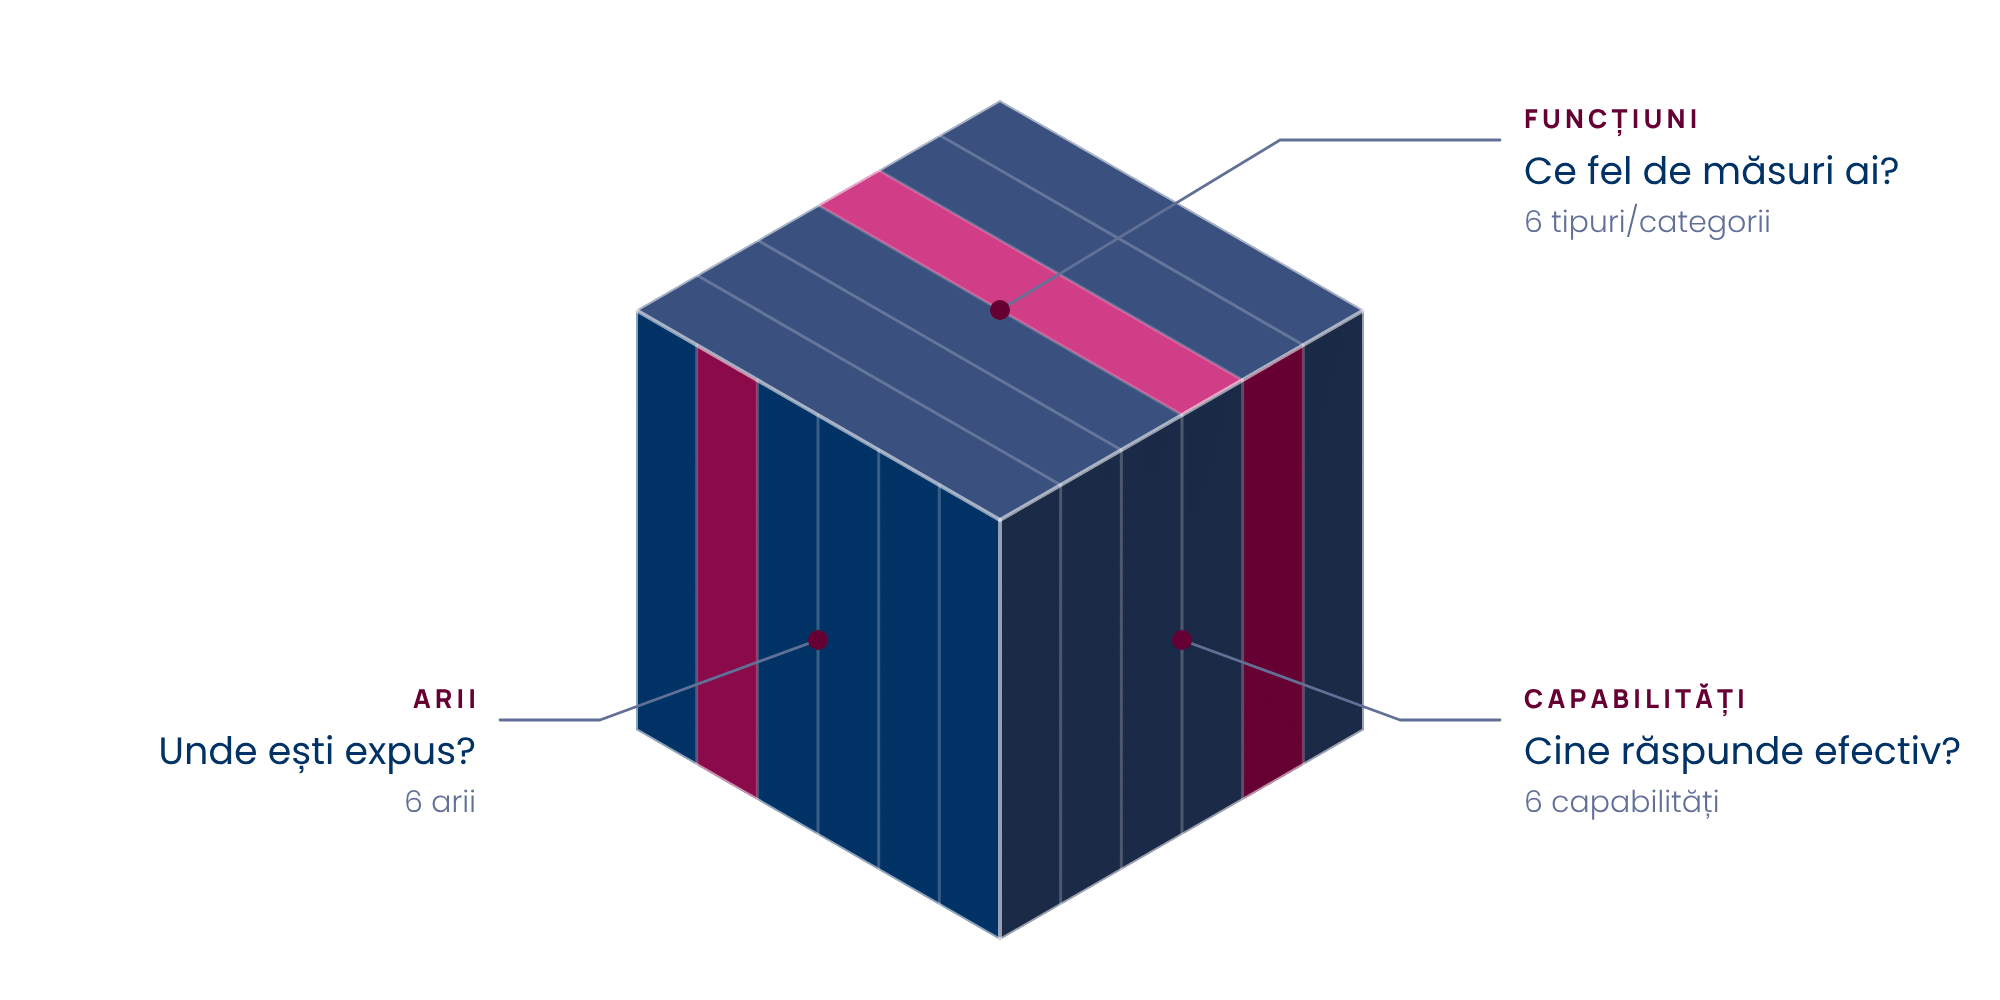
sCUB împarte securitatea cibernetică a companiei tale pe trei dimensiuni și îți dă un răspuns măsurabil la fiecare.
Rezultatul nu este un procent și nici o listă de recomandări. Este o hartă pe care vezi ce lipsește, ce este dezechilibrat și ce te costă cel mai mult să lași așa.
Θ Unde ești expus?
Șase arii, de la comportamentul oamenilor până la furnizorii care au acces la sistemele tale.
Ω Ce fel de măsuri ai?
Șase tipuri/categorii de activitate. O parte dintre companii investesc aproape tot bugetul în prevenire și foarte puțin în detecție și restabilire. Consecința: se apără bine, dar nu află la timp când apărarea a fost depășită și nu știu în cât timp își pot relua activitatea.
™ Cine răspunde de fiecare măsură?
Șase capabilități. Aici apare cel mai frecvent răspunsul „se ocupă IT-ul”, care nu este o repartizare de responsabilitate, ci absența ei.
ARIILE
Unde ești expus
Șase arii distincte: oamenii, accesul la sisteme, echipamentele, aplicațiile, datele și furnizorii.
Se evaluează separat, pentru că ce reduce riscul într-una are, de regulă, efect limitat în alta – și exact de aceea bugetul împărțit uniform se pierde.
PEO | IAC | HWI | APP | DAT | TPE
FUNCȚIUNI
Ce fel de măsuri ai
Prevenire, detecție, răspuns, restabilire și deciziile care le comandă.
Aici vezi dacă, în ziua în care prevenirea cedează, afli din propriile sisteme sau de la un client.
GV | ID | PR | DE | RS | RC
CAPABILITĂȚI
Cine răspunde efectiv
De la decizia conducerii până la operarea zilnică și verificarea independentă.
Este dimensiunea care explică de ce unele măsuri corect alese rămân ani întregi neaplicate: nu aveau un proprietar desemnat.
GRC | ARE | SOP | VULN | OFS | RES
DECIZIILE TALE
Ce nu poți delega
Cea mai frecventă teamă a unui proprietar de afacere este că totul se transformă într-un proiect lung, cu consultanți permanent pe cap. Nu trebuie să fie așa. Dar nici nu este ceva ce se rezolvă fără tine, iar despre asta merită să fim direcți de la început.
O parte dintre răspunsuri nu pot fi date de echipa IT sau de un furnizor, oricât de bun ar fi:
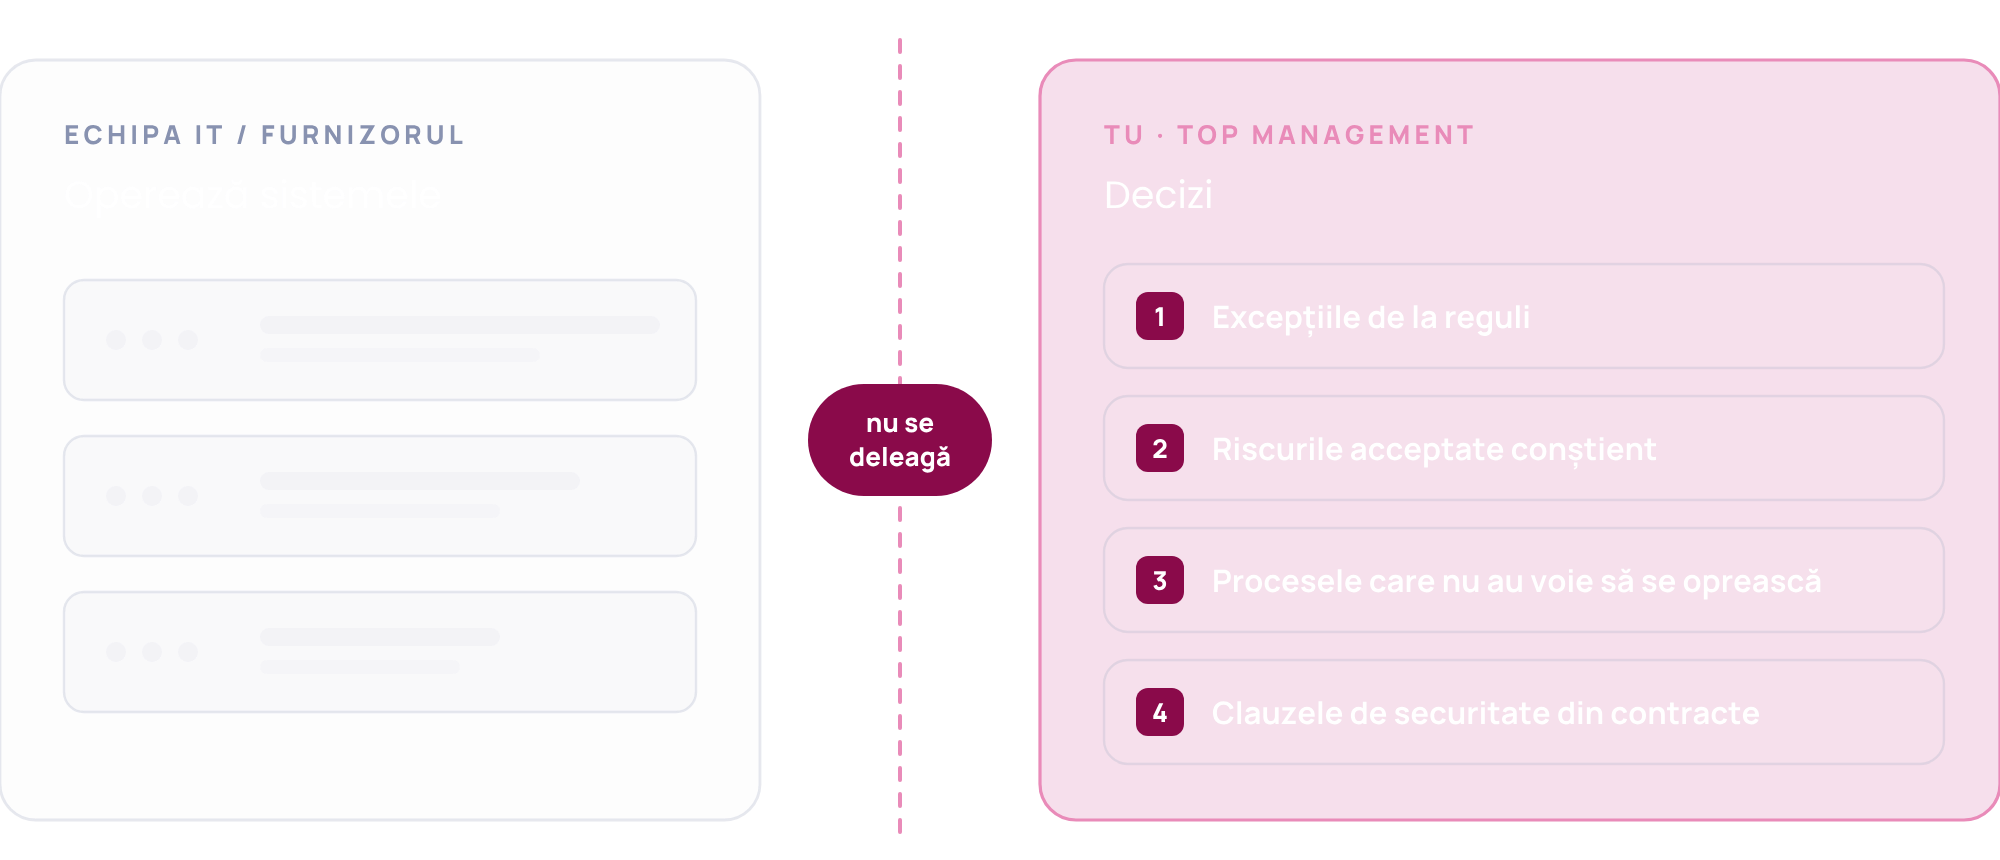
Fără tine, evaluarea rămâne o listă tehnică fără context de afacere – iar o listă tehnică se transformă rareori într-o decizie.
SOLUȚIA
Conformitate, contracte și cerințele partenerilor
sCUB nu este o schemă de certificare și nu îți garantează conformitatea legală. Nicio metodologie nu poate face asta, iar o promisiune de acest fel merită privită cu prudență.
Ce face, în schimb: pune ordine în exact materialul pe care ți-l cere oricine vrea o dovadă. Pentru că fiecare măsură este evaluată pe aceleași criterii și susținută cu dovadă, același efort îți servește în mai multe direcții – chestionarul de securitate primit de la un partener, pregătirea pentru un audit, o verificare înainte de semnarea unui contract, obligațiile care decurg din protecția datelor.
Metodologia este construită prin alinierea simultană la mai multe standarde de referință recunoscute internațional. Efectul practic pentru tine: nu rămâi legat de o singură cerință care se poate schimba sau de un partener care poate cere altceva.
ACELAȘI EFORT SERVEȘTE
√ Chestionarul de securitate al unui partener
√ Pregătirea pentru un audit
√ Verificarea înainte de semnarea unui contract
√ Obligațiile din protecția datelor
EFORT
Cât durează și cât costă
PRIMUL PAS
Primul lucru util, de regulă, nu cere să cumperi nimic. O bună parte dintre măsurile care reduc cel mai mult riscul sunt reguli, decizii și discuții – nu produse.
EFORTUL TĂU
Efortul din partea ta este concentrat la început, în etapa în care se stabilește cine răspunde de ce și ce nu are voie să se oprească. După aceea, implicarea ta devine periodică, nu zilnică.
ECHIPA TEHNICĂ
Efortul din partea echipei tehnice depinde de cât de bine este documentat ce aveți deja. Dacă inventarul există, evaluarea este rapidă. Dacă nu există, prima valoare a evaluării este chiar faptul că îl produce.
BUGETUL
Bugetul apare mai târziu și, spre deosebire de situația de acum, apare justificat: știi ce cumperi, de ce, și ce risc reduce.
REZULTATE
Ce obții concret
Σ O hartă a expunerii companiei, nu un procent pe care nu știi cum să îl folosești.
Σ O ordine a investițiilor, în care fiecare sumă este legată de un risc anume – utilă și în fața unui asociat, a unui consiliu sau a unui finanțator.
Σ Dovezi pe care le poți trimite unui partener care îți cere garanții de securitate, fără să reiei munca pentru fiecare cerere în parte.
Σ Un limbaj comun cu echipa IT și cu orice furnizor sau auditor. „Se ocupă IT-ul” se transformă în nume, indicator și intervale de verificare.
Σ O cultură de securitate care nu depinde de un singur om: regulile sunt scrise, rolurile sunt clare, iar programul are mai multe șanse să continue când pleacă cel care știa totul.
ÎN PRACTICĂ
Cum arată în practică – scenariu ilustrativ
O firmă de distribuție, cu IT externalizat, primește de la un partener important un chestionar de securitate.
Evaluarea pe arii arată trei lipsuri.
IAC – Identitate și acces: conturi ale foștilor angajați încă active și e-mail fără autentificare multi-factor (MFA) – a doua confirmare la conectare.
DAT – Date și informații: un backup care există, dar din care nu s-a făcut încă o restaurare de test.
TPE – Terți și furnizori: un furnizor cu acces permanent, fără clauze de securitate în contract.
Ordinea soluțiilor alese
1 Conturile și autentificarea
2 Testul de restaurare
3 Contractul cu furnizorul
Toate trei sunt decizii/acțiuni și reguli, nu achiziții.
Rezultatul: chestionarul partenerului primește răspuns pe baza dovezilor deja adunate, iar la cererea următoare efortul scade vizibil.
ÎNTREBĂRI
Afirmații/Întrebări pe care le primesc cel mai des
Nu sunt prea mic ca să fiu atacat cibernetic?
O mare parte dintre atacuri nu își aleg victima după nume sau după mărime. Sunt automatizate: caută, la scară largă, o parolă reutilizată, un sistem neactualizat, un om care dă click. Cine are ușa deschisă poate intra în listă, indiferent cât de mare este.
În plus, o firmă mică este adesea drumul către una mare. Dacă lucrezi ca furnizor pentru o companie importantă, accesul tău poate valora pentru un atacator mai mult decât propriile tale date.
Întrebarea utilă nu este dacă ești o țintă, ci cât de ușor te găsește cineva care caută uși deschise.
Cu ce diferă de un audit ISO?
Un audit de certificare verifică dacă îndeplinești cerințele unui singur standard și se încheie cu un certificat emis de un organism acreditat. sCUB nu emite certificate și nu înlocuiește un astfel de audit.
Ce face este să îți arate unde ești înainte de audit și în ce ordine să lucrezi. Pentru că metodologia este aliniată la mai multe standarde de referință, munca făcută cu ea nu se pierde: dovezile pe care le strângi îți pot folosi la certificare, dacă alegi acest drum, și în fața unui client sau a unui partener, dacă nu.
Am deja o firmă de IT care se ocupă.
Foarte bine – și probabil face o treabă bună. Dar a opera sistemele și a conduce un program de securitate sunt două lucruri diferite. Firma de IT ține sistemele pornite, actualizate și funcționale. Nu decide în locul tău ce riscuri accepți, ce procese nu au voie să se oprească sau ce clauze semnezi cu partenerii.
sCUB nu ia locul furnizorului tău. Îți dă un mod de a vedea ce acoperă el, ce rămâne neacoperit și ce ar trebui să îi ceri. Mulți furnizori de IT primesc bine o astfel de clarificare: le delimitează mandatul și îi scoate din poziția de a răspunde pentru decizii care nu le aparțin.
Cât costă?
Evaluarea rapidă este gratuită, iar metodologia este documentată și accesibilă tuturor, pe acest site.
Primul cost real este timpul: al tău, la început, și al echipei tehnice, ca să adune informațiile. Bugetul pentru tehnologie sau servicii apare abia după ce știi ce lipsește – și atunci îl poți justifica măsură cu măsură, în loc să cumperi din reflex.
O evaluare făcută de un specialist, pe bază de dovezi verificate, este un pas separat și opțional.
Cât din timpul meu ia?
Probabil mai puțin decât te aștepți, dar nu zero. Implicarea ta este concentrată la început: câteva discuții în care stabilești ce nu are voie să se oprească, cine răspunde de ce și ce riscuri ești dispus să accepți. Sunt decizii pe care nu le poate lua nimeni altcineva.
După aceea, rolul tău devine unul de revizuire la intervale regulate: primești o imagine a progresului, pui întrebări și aprobi pasul următor. O prezență periodică, nu una zilnică.
Află de unde să începi
Evaluarea rapidă este un chestionar gratuit pe care îl completezi singur, în câteva minute. La unele întrebări s-ar putea să vrei să verifici un detaliu cu echipa tehnică – și asta este deja o informație utilă.